AI深入业务后,网络安全人才缺口在哪
AI从回答问题走向执行任务
过去几年,AI的角色发生了明显变化。它不再只是回答用户提问的工具,而是开始嵌入企业核心业务流程,能调用内部系统、读取敏感数据、执行自动化操作。这种转变让安全边界大幅外扩。
以前的安全工作主要盯住网络、主机和数据库;现在,模型本身、训练数据、提示词设计、智能体权限策略、工具调用链路,都成了新的风险点。一旦AI被恶意指令诱导,或权限配置不当,可能造成数据泄露、业务中断甚至系统性破坏。
《网络安全人才实战能力报告—AI赋能篇》将AI时代的安全任务划为三类:一是模型安全,保护模型和底层算法不被篡改或窃取;二是AI应用安全,防范模型在业务中运行时产生的新风险;三是AI赋能网络安全,即用AI提升传统安全工作的效率,比如自动挖漏洞、分析日志、识别攻击。
这三类任务对人才提出了双重能力要求:既要能识别AI带来的新型威胁,又要会用AI增强自身战斗力。
专职AI安全团队严重短缺
报告显示,尽管AI应用加速落地,配套的安全力量却远远没跟上。
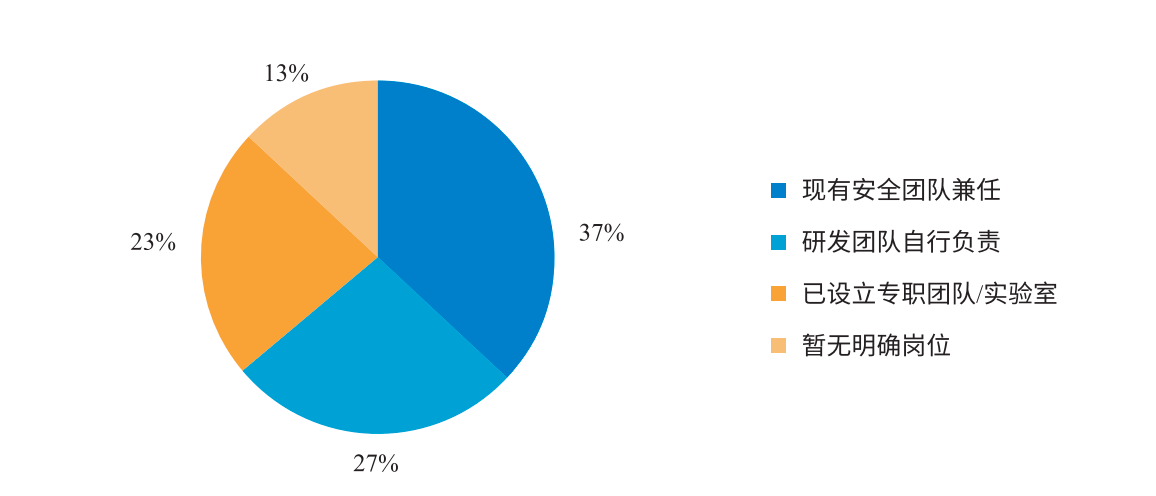
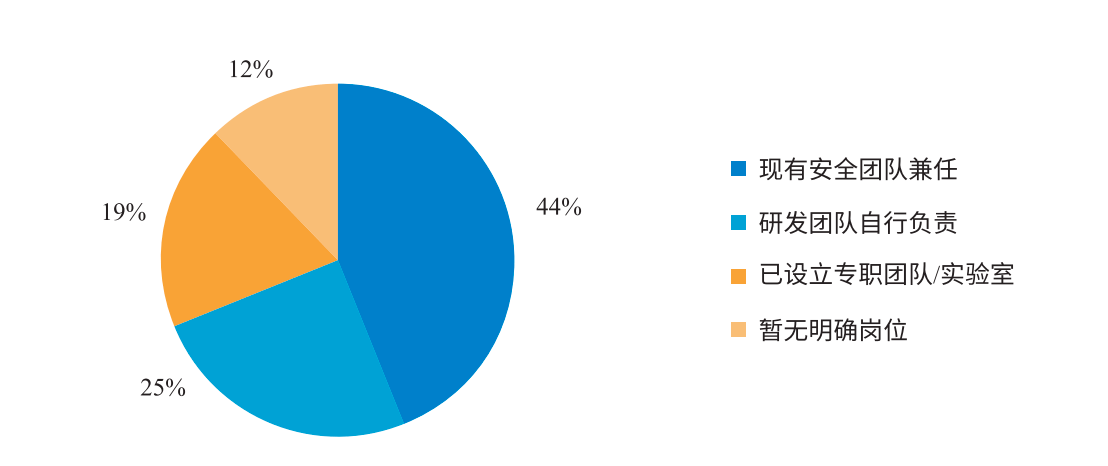
在参与调研的大模型相关单位中,64%仍由传统安全团队或研发人员“顺手”兼顾模型安全,只有23%设立了专门的AI安全研究小组。更严峻的是,在已经部署AI应用的单位里,81%尚未组建专职AI安全团队。
人才分布也不均衡。广东、北京、浙江、上海、江苏五地集中了全国46%的AI应用安全从业者;关键信息基础设施领域中,75%的相关人才集中在电力、金融和通信三大行业,其他如交通、医疗、制造等行业几乎处于空白状态。
从业年限也偏短——模型安全领域65%的从业者工作不满5年。这意味着大量一线人员缺乏应对复杂AI安全事件的经验,尤其在面对跨系统、多环节的攻击链时,容易出现盲区。
安全不能只盯着模型本身
很多人误以为AI安全就是防模型被投毒或窃取。但报告指出,真正的风险往往藏在模型之外。
当AI接入业务系统,它会通过API调用外部服务、读取内部数据库、执行审批流程。这时,提示词是否会被注入恶意指令?接口是否有越权访问漏洞?权限策略是否过于宽松?业务逻辑是否存在绕过可能? 这些问题比模型本身的鲁棒性更常被忽视。
数据显示,在AI应用安全四个关键维度上,未达熟练水平的人员比例高得惊人:提示词安全(54%)、内容合规(64%)、接口安全(60%)、业务逻辑安全(65%)。这说明,当前人才的知识结构存在明显断层——懂算法的不懂业务,懂攻防的不熟悉AI调用机制。
真正能扛住实战考验的,是那些既理解模型工作机制,又掌握数据安全、权限控制和业务风险分析的复合型人才。他们知道,一个看似无害的API调用,可能因为权限配置错误,让AI直接访问到核心财务系统。
AI提效,但不能替人做判断
AI确实在改变传统安全工作方式。自动扫描代码、实时分析流量、生成响应剧本……这些任务交给大模型后,效率明显提升。
但报告提醒:别把AI当万能解药。调研发现,从业10年以上的资深安全人员对AI辅助漏洞挖掘的满意度仅为58.3%,是所有年限群体中最低的。
为什么?因为他们更清楚AI的局限。AI可以快速列出可疑代码段,但无法准确判断漏洞是否可利用、攻击路径是否成立、修复方案是否引入新风险。在高价值目标或复杂系统中,一个误报可能浪费数小时排查时间,一个漏报则可能导致重大损失。
所以,AI的角色应该是“助手”,而不是“决策者”。最终的判断——漏洞是否真实、影响范围多大、处置优先级如何——仍需人类把关。尤其是在涉及业务连续性、合规要求或法律后果的场景中,专业经验无可替代。
高校开课了,但实训跟不上
面对需求变化,高校反应很快。68%的网安专业已将AI相关课程设为必修或选修,内容涵盖大模型原理、对抗攻击、隐私保护等。
然而,从“讲过”到“会用”之间,隔着巨大的实践鸿沟。仅10%的教师认为本校建成了较完备的AI安全实训体系;26%的高校具备足够算力支持学生做模型训练或对抗实验;拥有网安攻防和AI算法双重背景的教师仅占21%。
最紧缺的资源是什么?80%的教师指向实操案例——尤其是来自真实业务环境的攻击样本、防御失败复盘、权限配置错误实例。没有这些,学生学的只是理论框架,遇到真实攻防场景依然手足无措。
比如,课堂上教“提示词注入”,但没让学生亲手构造一个能绕过过滤器的恶意指令;讲“模型窃取”,却不提供可交互的API环境去尝试梯度反演。这种脱离实战的教学,很难培养出能应对复杂威胁的人才。
评价标准必须转向实战
传统的人才评价依赖学历、证书、知识测试,但在AI安全领域,这些指标越来越失效。一个人可能背得出所有对抗攻击类型,却在真实环境中找不到一个越权漏洞。
报告提出的ASK-P实战能力评价体系,试图改变这一点。它不再问“你知道什么”,而是看“你能做成什么”。比如:
- 能否在仿真环境中发现一个由提示词注入引发的数据泄露?
- 能否配置合理的权限策略,阻止智能体访问非必要系统?
- 能否利用AI工具快速定位并验证一个0day漏洞?
这种以任务完成效果为核心的评价方式,更贴近企业实际需求。它也为高校明确了培养方向:不是堆砌知识点,而是围绕真实风险设计训练项目;为企业提供了识别人才的新标准:不看简历头衔,看能否解决具体问题。
报告建议,未来应推动高校、科研机构、安全企业和重点行业共建共享真实攻防场景库,把人才培养、训练、评价和使用串成闭环。毕竟,AI安全不是纸上谈兵,而是在不断对抗中进化的能力。
结语
AI进入业务深水区,安全不能还停留在浅滩。当前最大的矛盾不是技术不够先进,而是人才能力与实战需求严重脱节。补上这个缺口,需要教育体系重构实训内容,企业建立专职团队,评价机制转向结果导向。否则,再强大的AI,也可能成为攻击者的帮凶。