苹果泄密案荒诞实录:前员工离职带电脑跳槽,安保漏洞为何比印度还离谱
在科技行业的叙事神话中,苹果公司往往被描绘为信息安全领域的绝对霸主。从Face ID的生物识别加密到定制的安全芯片,苹果似乎构建了一道坚不可摧的数字围墙。然而,近期苹果与OpenAI之间的诉讼案件,却以极其荒诞的现实主义笔触,撕开了这层华丽的外衣。这场被外界寄予厚望的“高端商战”,并未呈现出谍影重重的赛博朋克质感,反而上演了一出充满《乡村爱情》式淳朴与混乱的管理闹剧。通过深入拆解这一案例,我们不仅能窥见科技巨头在高速扩张下的管理断层,更能重新审视数字时代企业信息安全的核心逻辑。
荒诞的现实:当“离职”变成“特权窗口”
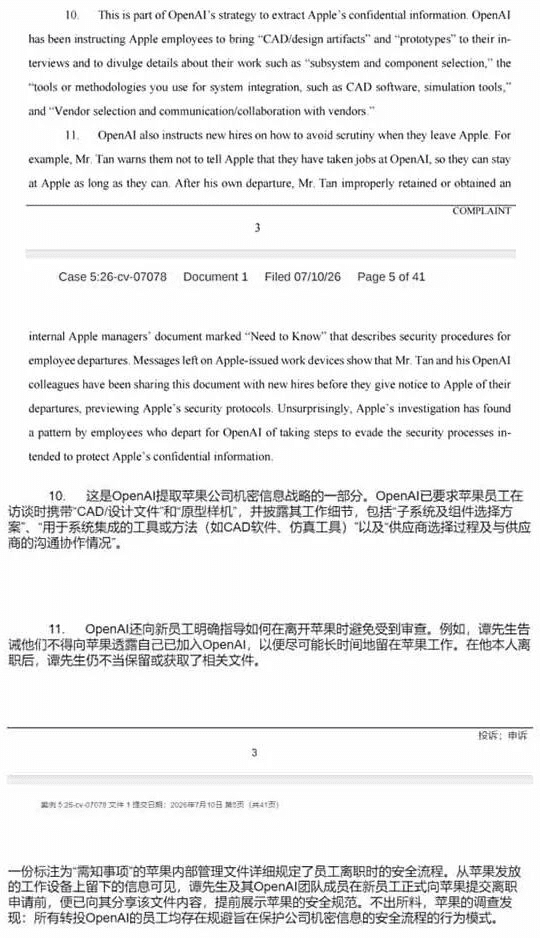
案件的核心人物Chang Liu,一位在苹果任职八年的电气工程师,其泄密路径之原始,令人瞠目结舌。不同于传统黑客利用零日漏洞或高级持续威胁(APT)技术进行的隐蔽渗透,Liu的行为更接近于一种近乎挑衅的“透明盗窃”。
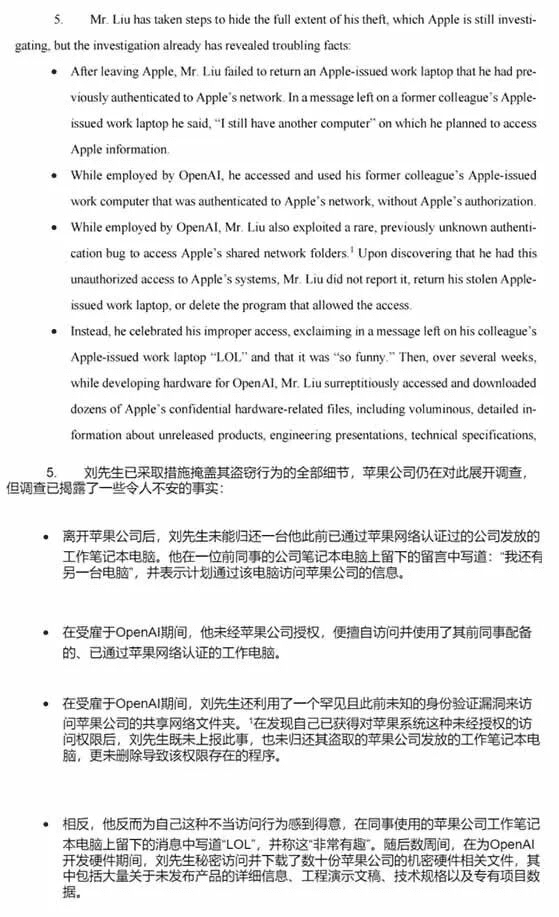
他在任职期间,便利用个人邮箱绕过公司监控,直接向外发送产品信息。这种操作在技术复杂度上几乎为零,其危险性完全依赖于企业的内控失效。更令人费解的是,苹果的安全系统对此毫无反应。在国内大型科技企业,任何员工在工作时间使用个人邮箱处理非公务邮件,甚至只是登录个人账户,都会在几分钟内触发风控警报,随即面临HR约谈与法律函件。而在苹果,这一过程却如风平镜面的湖水,任由涉事员工“七进七出”。
这种反差不仅体现了苹果内部合规文化的松弛,更暴露了其在日常行为监控与异常检测机制上的巨大盲区。对于一家年营收数千亿美元、市值曾突破三万亿美元的科技公司而言,允许员工以如此低劣的手段泄露机密,无异于将金库大门敞开并邀请客人随意取物。
权限管理的失控:从“离职”到“在职”的逻辑断裂
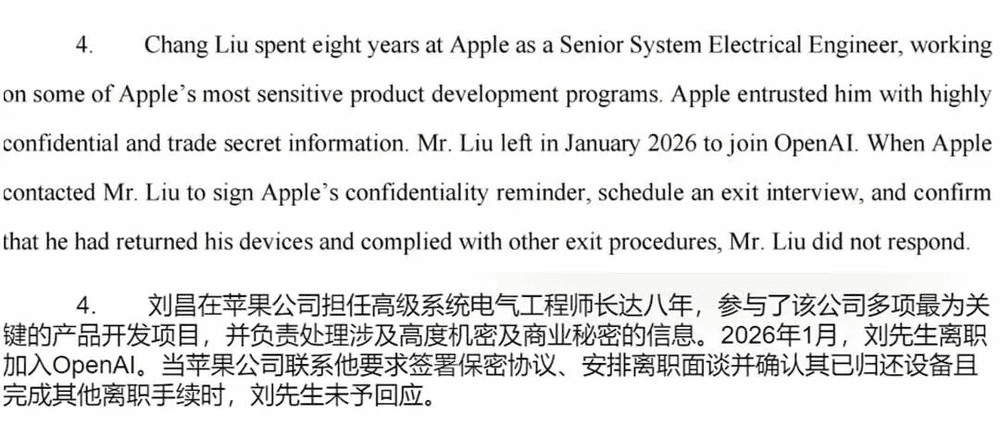
如果说日常监控的缺失尚属管理疏漏,那么离职流程中的权限管理失控则构成了更为严重的系统性风险。Liu在离职时,未归还公司电脑,也未注销内部访问权限。更离谱的是,他在离职后的两周内,继续使用这台未回收的设备,通过未注销的账号下载了数十份机密文件。
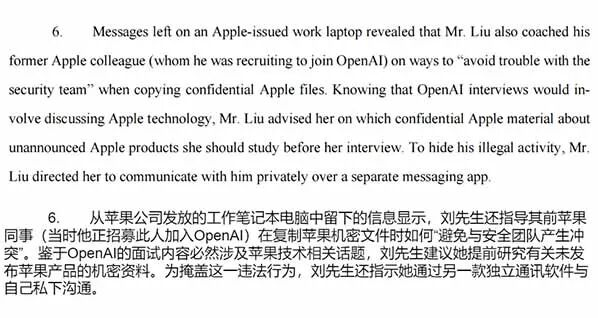
在信息安全领域,权限的生命周期管理是基石。理想的流程应当是:离职申请批准即刻冻结账号,物理设备回收完成即刻断开网络,最后进行数据擦除与审计。然而,苹果的执行链条出现了严重的断裂。Liu不仅保留了访问权限,还主动向求职者传授如何规避安保监控的技巧,甚至在离职交接期利用时间差进行大规模数据搬运。
这种“离职交接期”的设定,本意是知识转移与平稳过渡,但在缺乏严格权限隔离的情况下,反而成为了内部威胁(Insider Threat)爆发的温床。Liu的行为逻辑类似于“前任分手后仍持有你家密码”,在情感语境下或许带有戏剧色彩,但在商业语境下,这是极其严重的安全事故。它揭示了苹果在身份与访问管理(IAM)系统上的滞后:物理资产的回收与数字权限的注销未能实现同步闭环,导致“人走权在”的幽灵账户长期存在。
面试即窃取:公开场合的机密流转
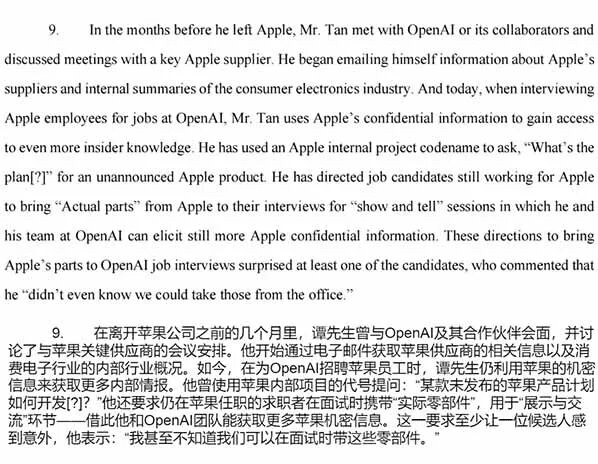
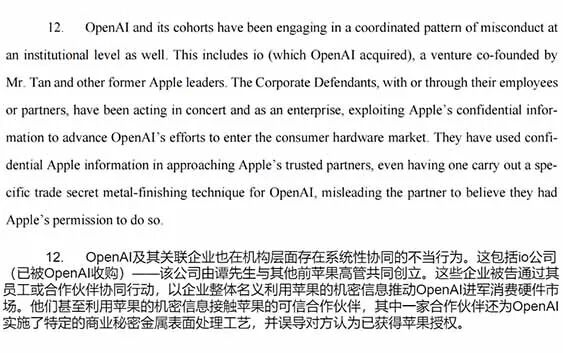
案件的另一个高潮出现在OpenAI的招聘过程中。前苹果产品设计副总裁Tan Tang在面试候选人时,竟要求求职者携带“实际零部件”用于展示与交流。这一行为不仅违反了基本的商业秘密保护原则,更在公开场合形成了机密信息的物理流转通道。
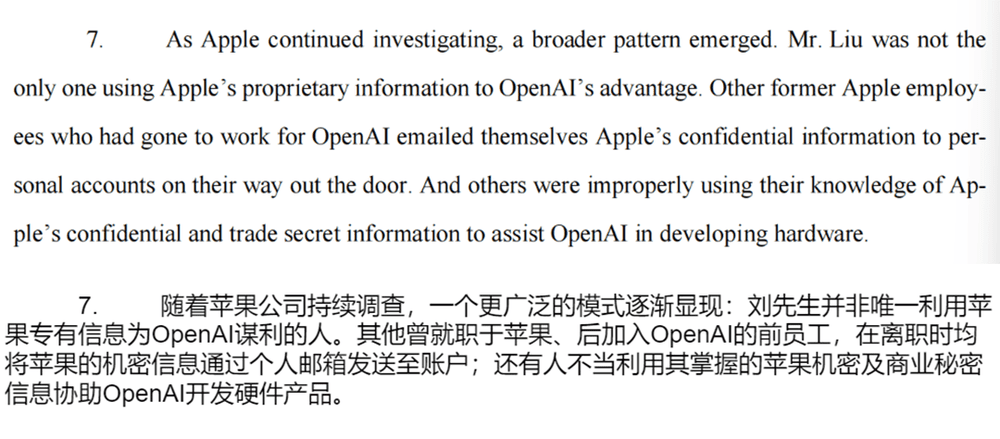
在正常的招聘流程中,涉及核心机密的项目通常采取脱敏处理或签署严格保密协议后进行深度沟通。Tan Tang的做法,相当于在菜市场公开叫卖未上市的独家菜谱。更甚的是,他通过收购由苹果前高管创建的公司,利用该子公司误导苹果合作方,使其误以为获得了苹果授权,从而间接使用苹果的特定工艺。这种操作模式,将商业机密泄露包装成正常的商业合作与并购流程,极具迷惑性。
这种“项目先行,流程后补”的行事风格,虽然在某些互联网创业文化中被视为高效,但在涉及核心知识产权的行业标准中,却是大忌。它反映了一种对规则蔑视的文化惯性,即认为自身的技术地位可以凌驾于法律与合规流程之上。这种傲慢,最终导致了OpenAI在知识产权侵权诉讼中陷入被动。
对比视角下的“印度式正常”
文章开篇提到的印度泄露苹果机密事件,在此背景下显得尤为“正常”。印度黑客通常采用传统的网络渗透手段,如钓鱼邮件、SQL注入或利用软件漏洞,这些行为虽然违法,但在技术手段上具有一定的专业门槛与隐蔽性。相比之下,苹果前员工的行为则是基于内部信任滥用与流程疏忽,属于“友军火力”或“内鬼”范畴。
从安全架构的角度看,外部攻击(印度模式)可以通过防火墙、入侵检测系统(IDS)和端到端加密进行防御;而内部威胁(苹果模式)则更难防范,因为它依赖于对内部人员行为的监控、最小权限原则(Least Privilege)的执行以及严格的离职审计。苹果的失败,不在于没有先进的加密技术,而在于这些技术未能有效覆盖到内部人员的行为管理环节。
这种现象在大型科技企业中并不罕见。随着组织规模的扩大,部门墙(Silos)效应加剧,跨部门的权限审批流程往往变得繁琐且僵化。为了追求业务敏捷性,企业可能会在一定程度上牺牲安全性,给予员工过度的临时权限。当这种临时权限在人员流动时未能及时回收,风险便随之累积。
风控视角的反思:从“人防”到“技防”的失效
从风控专业人士的视角来看,这起案件暴露了苹果在“人防”与“技防”结合上的严重不足。
首先,在“技防”层面,苹果的用户体验优先策略可能削弱了安全审计的粒度。为了提供流畅的用户体验,系统可能对异常数据下载行为设置了较高的误报阈值,或者在离职状态切换时存在系统延迟。这种延迟为Liu提供了宝贵的时间窗口。
其次,在“人防”层面,安全意识的培训流于形式。Liu能够如此自如地利用制度漏洞,说明企业内部对于保密协议的敬畏感极低。合规部门未能通过定期的渗透测试或模拟攻击来验证流程的有效性,导致安全策略停留在纸面上。
相比之下,国内互联网大厂在离职管理上往往采取更为激进的技术手段。例如,离职当天即刻禁用所有账号,物理回收设备并当场格式化,甚至通过区块链技术记录离职交接过程。这种“冷酷”但有效的做法,虽然可能影响用户体验或员工情感,但在保护核心资产方面具有更高的确定性。
结语:高端商战的质朴回归
苹果起诉OpenAI的案件,最终以一种极其质朴的形式呈现:没有复杂的网络攻防,没有高科技的间谍装备,只有被遗忘的电脑账号、未回收的物理设备和缺乏敬畏之心的员工。这提醒所有科技企业,信息安全不仅仅是技术问题,更是管理问题、文化问题。
在数字化浪潮中,企业往往沉迷于构建复杂的安全架构,却忽视了最基础的管理闭环。权限的赋予与收回、数据的产生与销毁、人员的入职与离职,这些看似琐碎的流程,恰恰构成了企业安全的基石。当基石松动,再华丽的上层建筑也终将坍塌。
对于苹果而言,这是一次昂贵的教训;对于整个行业而言,这是一面镜子。它照出了在追求极致创新与快速迭代过程中,那些被遗落的合规细节。真正的安全,不在于你能挡住多少外部攻击,而在于你能否管住每一个内部角落的灰尘。否则,再强大的“果子”,也可能因为一颗“烂核”而变得脆弱不堪。