Grok Bot 接入微软账号:能读邮件改日历,但网盘权限有限
Grok Bot 现在能动你的微软账号了
9月初,xAI 宣布 Grok Bot 支持直接接入微软账户,允许 AI 助手读取、写入并执行操作。具体来说,它能连通 Outlook、Calendar 和 OneDrive。马斯克随后转发消息,只写了一句:“Grok Bot 已升级。”
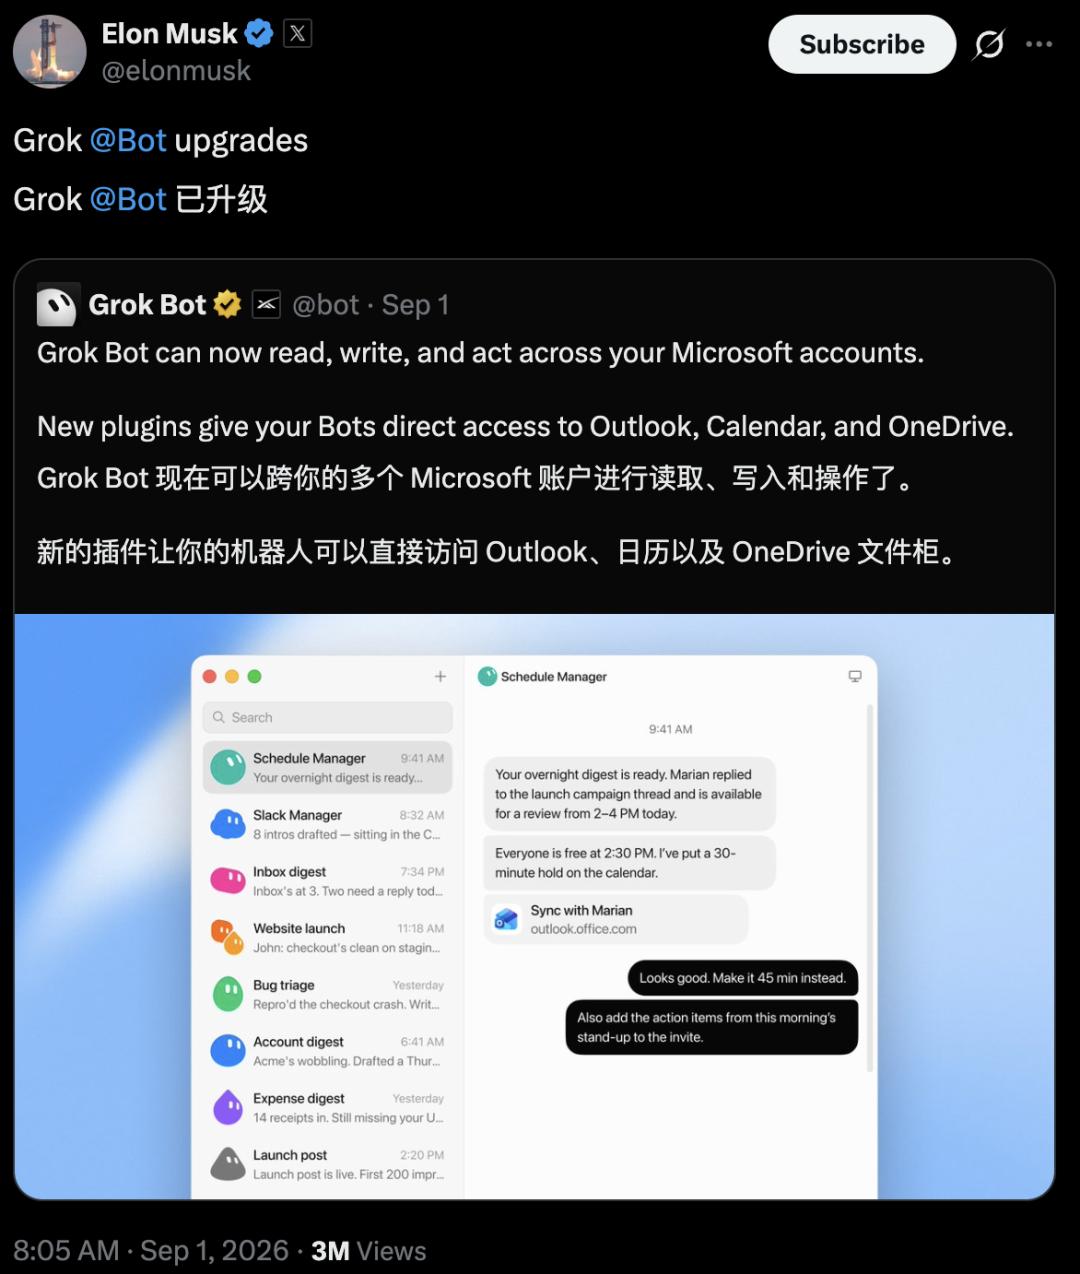
没有发布会,也没有演示视频,但这件事的实际影响不小:一个不下班的 AI 员工,现在拿到了你邮箱、日历和网盘的钥匙。
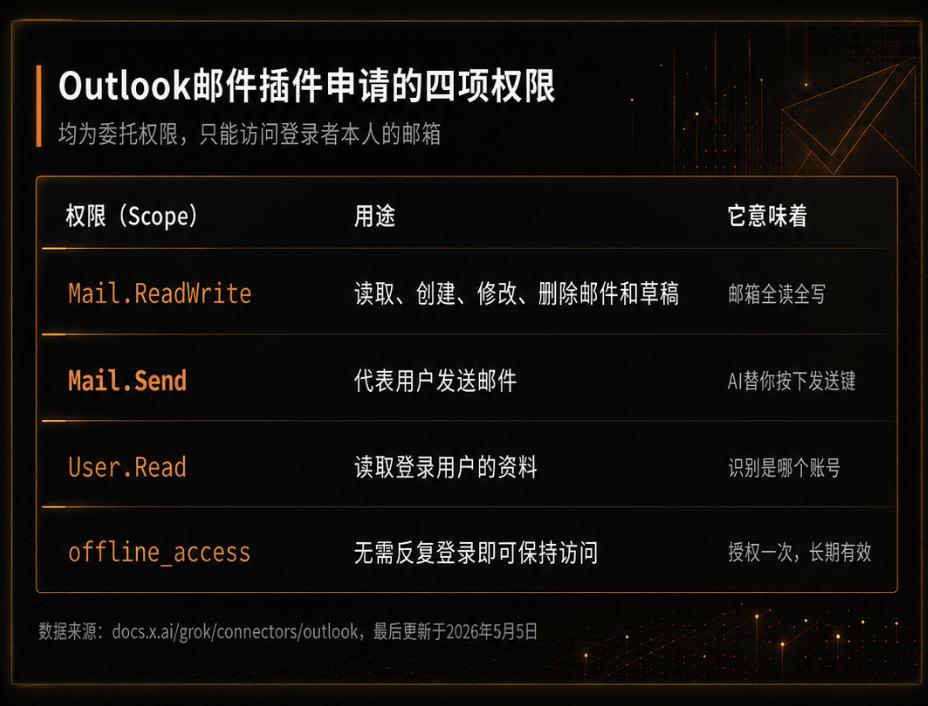
不过翻看 xAI 的官方文档会发现,Outlook 和 OneDrive 的连接器其实在今年5月就已经上线。也就是说,读写微软账号的能力早就存在。这次真正的变化不在权限本身,而在谁在用这把钥匙——从“你问它答”的聊天助手,变成了“自己干活”的常驻智能体。
插件到底能做什么
新功能通过三个独立插件实现,每个对应一个微软服务,权限和能力各不相同。
Outlook 插件能力最完整。它不仅能搜索、阅读邮件正文和附件,还能起草、发送、回复所有人、转发,甚至把邮件移动到指定文件夹。Grok 生成的文件也能直接作为附件塞进草稿。背后申请的关键权限包括 Mail.ReadWrite、Mail.Send 和 offline_access——后者意味着授权一次后无需反复登录。
日历插件单独授权,能按日期查询事件、查看多人空闲时段、创建或修改带参会人和重复规则的会议,还能替你点击“接受”“拒绝”或“待定”。
OneDrive 插件则打了折扣。官方说明只支持三件事:浏览文件夹、读取文档、上传 Grok 生成的内容。如果想全文搜索 OneDrive 里的文件,还得额外接入 SharePoint 连接器。更重要的是,这项功能目前仅对 Grok Business 和 Enterprise 用户开放,个人账号不在官方支持范围内。
简单说:邮件能收能发能整理,日历能建能改能回复,网盘能看能传——但只能算半把钥匙。
权限早有,用法变了
既然5月就能连,为什么现在才高调宣布?关键在于使用场景的转变。
5月时,这些连接器服务于传统聊天界面。你在 grok.com 上问一句“上周供应商那封邮件说了什么”,它调用 Outlook 接口查完告诉你结果。对话结束,权限闲置。
但8月推出的 Grok Bot 完全不同。它运行在一台常驻的云电脑里,自带浏览器、文件系统和终端,能登录网站、保存会话、并行执行任务,甚至在你合上笔记本后继续工作。
这次更新,等于把5月的连接器变成这台云电脑上的插件。同一套权限,用法彻底改变:以前是你主动问“帮我查邮件”,现在是它自己通宵读完所有邮件,判断哪些需要回复,草稿写好放在草稿箱,等你早上确认。
执行主体从被动应答的聊天框,变成了主动工作的数字员工。
微软开放,谷歌谨慎
这场变化中,微软的角色很微妙。Grok Bot 接入的正是 Copilot 最核心的 Microsoft 365 场景。巧合的是,六天前 Grok 4.6 刚宣布上架 Microsoft Foundry,由 Azure 托管销售。有人调侃“微软给马斯克开门了”。
但实际上,这两件事技术上毫无关联。Foundry 是企业采购模型的平台,和普通用户无关。而 Outlook 插件走的是微软对所有第三方开放的标准 OAuth 授权流程——就像你给任何 App 授权登录一样,钥匙是你自己点“同意”交出去的,不是微软代劳。
换句话说,微软没帮 Grok 围攻自家产品,这只是平台开放的自然结果:门开着,总有人会走进来。
相比之下,谷歌要谨慎得多。Google 账号帮助页明确写道,若检测到“通过自动化软件而非真人控制”或“嵌入在其他应用程序中”,会阻止登录。Grok Bot 在云电脑里运行的浏览器,恰好踩在这条线上。已有用户反馈在 Grok Bot 中尝试登录 Google 账号时被拦截。
但这不代表谷歌封杀 Grok。xAI 文档至今仍列出 Gmail、Google Drive 和 Google Calendar 的 OAuth 连接器。区别在于:谷歌卡的是“Bot 模拟真人登录”,但放行“用户主动授权”。
两家巨头,两种逻辑:微软让你自己决定开门,谷歌则时刻盯着敲门的是不是真人。
多家智能体挤进微软生态
盯上微软账号入口的不止 Grok Bot。
微软自家的 Copilot 本就深度集成在 Outlook 中,最近还在 Build 大会上推出名为 “Scout” 的 Autopilot 功能,能常驻 Outlook 监控邮件,主场优势明显。
Anthropic 也提供了完整的 Microsoft 365 连接器,支持 SharePoint、OneDrive、Outlook 和 Teams。但涉及发邮件、改日历、写文件等操作时,必须由租户管理员单独授权,且仅限工作账号(如 company.com 邮箱),@outlook.com 这类个人邮箱无法使用。
开源项目 OpenClaw 走社区路线。ClawHub 上有大量基于 Microsoft Graph 的技能模块,官方 Outlook 技能下载超 6600 次,覆盖 OneDrive 的 microsoft365 技能也有上千次下载。代价是用户得自己去 Azure 注册应用、管理 token,门槛较高。
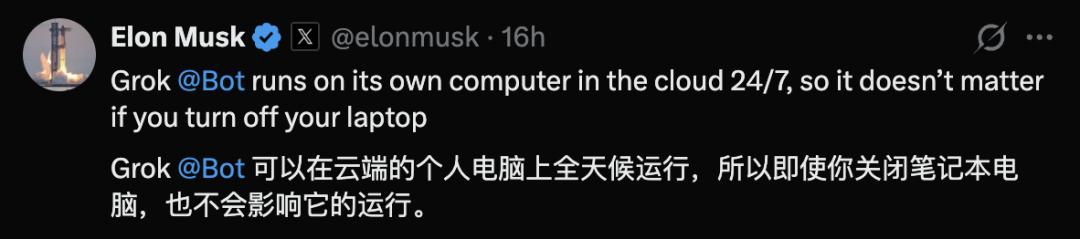
Grok Bot 的差异在于,它把“常驻云电脑”和“第一方插件”打包在一起。马斯克补充道:“Grok Bot 在自己的云端电脑上 7×24 小时运行,关不关笔记本都不影响。”用户无需自建环境,授权一次,Bot 自动在云上执行任务。
安全边界:拍板权仍在你手里
尽管权限深入工作核心,xAI 在设计上留了安全阀。
官方演示中,一个叫 Inbox Manager 的 Bot 半夜清理完收件箱,早上留言:“收件箱清零,5 封草稿留着等你看。”另一个 Sales Outbound Bot 更典型:你给它任务——从 Google Sheet 筛选潜在客户,上网调研,用 Hex、Sumble、Salesforce 补全信息,再以你的口吻起草邮件和 LinkedIn 触达序列。
它通宵跑完,交回一份清单:52 个客户账号,3 个相似客群,4 个近期联系过的人被自动跳过,36 封草稿排好队,0 封已发。你只需回复“前10封看着不错,发吧,以后每周跑一次”,它才真正发送,并将任务存为每周例程。
所有关键操作都需用户最终确认。这意味着,即使 Bot 拿到了钥匙,拍板权始终在你手中。
对普通人而言,进入智能体时代,比模型跑分更重要的其实是四个问题:
- 它发出去之前问没问我?
- 它干了什么我查不查得到?
- 我想收回权限能不能一键撤掉?
- 它发错、删错了还救不救得回来?
邮箱、日历、网盘,是知识工作的三个底层入口。谁先拿到授权,谁就可能成为工作流的默认选项。而 AI 员工的“入职手续”,就藏在你随手点下的那个授权按钮里。
热闹归热闹,点之前,先看清自己交出去的到底是什么。这一点清醒,不能丢。