JiuwenBox安全沙箱深度解析:AI办公智能体的隔离防护新标准
AI办公智能体的发展正在重新定义工作效率的标准。当智能体从简单的问答助手演变为能够自主执行复杂任务的团队时,安全边界问题变得前所未有的重要。华为openJiuwen实验室推出的JiuwenBox安全沙箱,正是针对这一挑战的创新解决方案。
传统的AI助手通常局限于文本交互,而现代办公智能体需要直接操作用户的计算机系统。这种能力的提升带来了显著的安全风险:如何确保AI在执行任务时不访问敏感数据、不修改关键系统文件、不进行恶意操作?JiuwenBox通过建立安全隔离环境,为这个问题提供了系统性的答案。
技术架构的创新设计
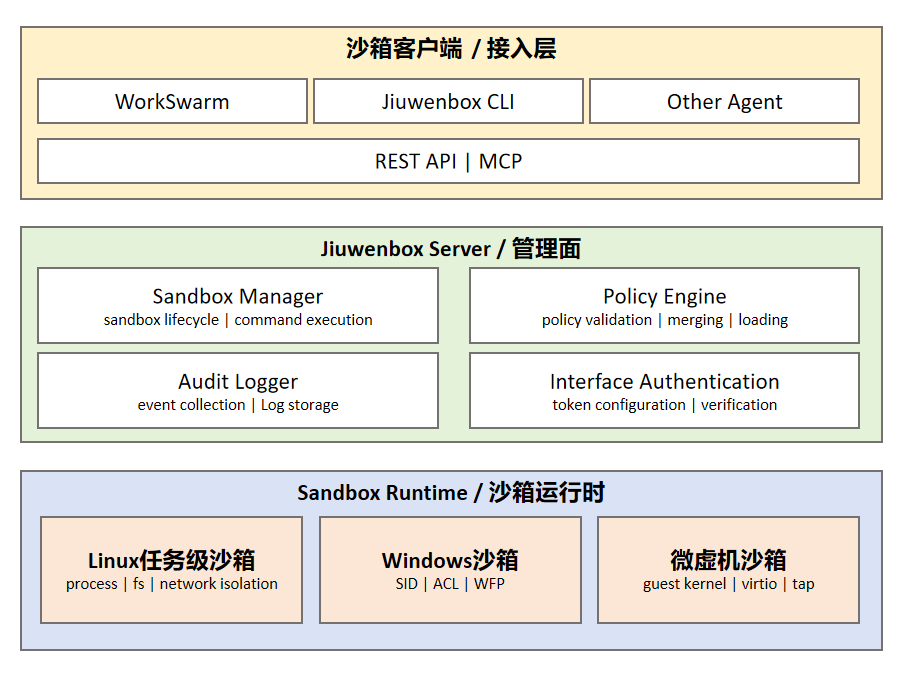
JiuwenBox采用了分层架构设计理念,将安全防护功能模块化处理。接入层负责处理外部请求,管理平面统筹全局策略,运行时环境执行具体任务。这种设计不仅提高了系统的可维护性,还增强了安全策略的灵活性。
接入层作为系统的前端接口,当前主要服务于WorkSwarm Agent和JiuwenBox CLI。未来的设计考虑了第三方Agent的接入需求,通过标准化协议实现更广泛的兼容性。这种开放性设计体现了华为在AI生态建设方面的战略思考。
管理平面是整个安全体系的核心控制中心,包含多个专业化的管理组件。Sandbox Manager负责沙箱的生命周期管理,从创建到销毁的全过程监控确保了资源的有效利用。Policy Engine则承担安全策略的制定和执行,通过灵活的配置机制适应不同的安全需求。
Audit Logger组件提供了完整的操作审计功能,记录每一次操作的时间、内容、结果和性能指标。这种透明化的审计机制不仅有助于安全事件的追溯,也为系统优化提供了数据支撑。Interface Authentication组件通过令牌验证机制,确保只有授权的请求才能进入系统。
多层次隔离机制
JiuwenBox支持三种不同强度的隔离级别,满足从日常办公到高安全要求的各种应用场景。Linux任务级沙箱作为最轻量级的解决方案,实现了毫秒级的启动和关闭,适合频繁的日常操作任务。
在Linux环境下,沙箱通过六重安全机制实现全面防护。首先是身份隔离,所有沙箱内的程序都以低权限临时用户身份运行,即使发生权限提升也无法影响宿主机系统。进程隔离确保每个沙箱拥有独立的进程空间、通信通道和网络标识,防止不同任务间的相互干扰。
文件权限管控通过预定义的访问清单实现,超出清单范围的文件访问请求会被系统直接拒绝。这种白名单机制从根本上杜绝了未授权文件访问的可能性。系统操作限制默认封禁数十种危险操作,包括程序调试、磁盘挂载、系统重启等,这些限制在沙箱启动时固化,运行期间无法修改。
网络访问控制提供了灵活的配置选项,可以选择独立网络模式实现精细化的IP、网站、端口控制,或者选择共享主机网络以简化配置。资源配额管理为每个沙箱设置内存、CPU、进程数上限,防止单一任务消耗过多系统资源。
Windows沙箱利用系统原生安全机制实现类似功能。进程隔离通过独立安全上下文实现,文件权限通过Windows权限系统控制,防火墙规则管理网络访问,资源配额防止系统资源耗尽。
微虚机沙箱代表了最高级别的安全防护,每个沙箱运行在独立的迷你虚拟机中,拥有独立的操作系统内核。这种硬件级隔离确保即使内部系统被完全攻破,也不会影响宿主机安全,特别适用于金融、政务等高安全要求场景。
实际应用与操作体验
在WorkSwarm环境中,用户可以通过简单的TUI命令管理沙箱功能。/sandbox enable命令启用沙箱后,所有Agent执行的命令都会自动进入沙箱环境,无需修改任何代码。这种无缝集成设计大大降低了用户的使用门槛。
系统提供了精细的控制选项,用户可以根据信任程度调整安全策略。对于可信的命令如git版本管理工具,可以使用exclude功能将其排除在沙箱之外,提高执行效率。路径控制功能允许用户精确指定AI智能体的文件写入权限,通过allow/deny规则实现灵活的访问控制。
配置文件方式为偏好一次性设置的用户提供便利,可以在config.yaml中声明沙箱设置,使Agent启动时自动应用相应策略。对于开发者而言,JiuwenBox CLI提供了独立的工具接口,支持直接创建沙箱、执行命令、上传文件等功能。
安全防护的实际效果
JiuwenBox的安全机制在面对恶意脚本攻击时表现出色。当AI智能体尝试执行网络下载的有害脚本时,沙箱环境能够有效阻止信息侦察、权限提升、拒绝服务攻击、文件系统破坏等各种恶意行为。这种防护能力来源于多层次的安全检查和实时监控机制。
系统通过持续的安全测试和漏洞扫描,不断优化防护策略。每次安全更新都会经过严格的兼容性测试,确保不影响正常业务功能。这种平衡安全性和可用性的设计理念,使得JiuwenBox能够在保障安全的同时维持良好的用户体验。
企业级应用场景
对于企业用户而言,JiuwenBox提供了多租户隔离和策略自定义功能。企业可以根据不同部门的安全要求制定相应的沙箱策略,实现精细化的权限管理。全程审计功能满足了企业的合规要求,所有操作记录都可以用于安全审查和责任追溯。
在数据保护方面,沙箱环境确保AI智能体无法访问企业敏感数据,同时支持安全的数据交换机制。企业可以设置数据脱敏规则,在保证AI功能正常运行的前提下保护隐私信息。
性能监控功能帮助企业了解AI智能体的资源使用情况,及时发现异常行为。这种主动监控机制有助于预防潜在的安全威胁,提高整体系统的稳定性。
技术发展趋势
随着AI技术的快速发展,安全沙箱技术也在不断演进。未来的JiuwenBox可能会集成更先进的威胁检测算法,通过机器学习技术识别新型攻击模式。容器化技术的进一步发展也将为沙箱提供更高效的隔离机制。
边缘计算的兴起为安全沙箱带来了新的部署场景。在边缘设备上运行的AI应用同样需要安全防护,JiuwenBox的技术架构具备向边缘环境扩展的潜力。
量子计算技术的发展可能对现有加密机制构成挑战,安全沙箱需要适应新的安全威胁模型。华为在量子计算领域的研究将为下一代安全防护技术提供理论基础。
生态合作与开放性
JiuwenBox的设计充分考虑了生态合作的需求。标准化的API接口使得第三方开发者可以轻松集成安全沙箱功能。开源策略促进了技术社区的参与,加速了功能完善和技术迭代。
与主流AI框架的兼容性确保了广泛的适用性。无论是基于TensorFlow、PyTorch还是其他框架开发的AI应用,都可以通过JiuwenBox获得安全保障。
国际化的安全标准认证工作正在进行中,这将有助于JiuwenBox在全球市场的推广应用。符合国际标准的安全机制更容易获得企业和政府机构的信任。
用户体验优化
简洁的命令行界面降低了用户的学习成本。直观的反馈信息帮助用户快速了解系统状态。自动化的配置建议根据用户的具体需求推荐合适的安全策略。
性能优化确保沙箱环境不会显著影响AI智能体的响应速度。智能缓存机制减少了重复任务的执行时间。资源调度算法优化了多任务并发执行的效率。
错误处理机制提供了友好的错误提示和恢复建议。用户手册和在线帮助文档覆盖了各种使用场景。社区支持渠道为用户提供了及时的技术帮助。
未来发展展望
AI办公智能体的安全防护是一个持续演进的领域。随着AI能力的不断增强,安全防护技术也需要同步升级。JiuwenBox作为华为在AI安全领域的重要布局,将继续引领行业标准的制定。
跨平台兼容性的进一步提升将扩大JiuwenBox的应用范围。移动设备支持、云端部署优化、混合云环境适配等新功能将陆续推出。这些改进将进一步巩固JiuwenBox在AI安全领域的领先地位。
人工智能伦理和社会责任的要求不断提高,安全沙箱技术需要在保障功能安全的同时关注算法公平性、数据隐私保护等更广泛的社会议题。JiuwenBox的技术架构具备支持这些高级安全特性的扩展能力。