黄仁勋组建开源联盟:AI安全博弈下,为何Anthropic选择孤军奋战?
在硅谷的聚光灯下,一向以GTC演讲和标志性皮衣示人的英伟达CEO黄仁勋,近期在社交媒体X上的举动引发了整个人工智能行业的剧烈震荡。不同于以往的技术发布,这次他通过两条紧密相连的推文,直接撬动了AI领域最敏感的神经——开源与闭源的边界,以及随之而来的安全主导权之争。这一事件不仅是一次技术路线的站队,更是一场关于未来AI基础设施控制权的深层博弈。
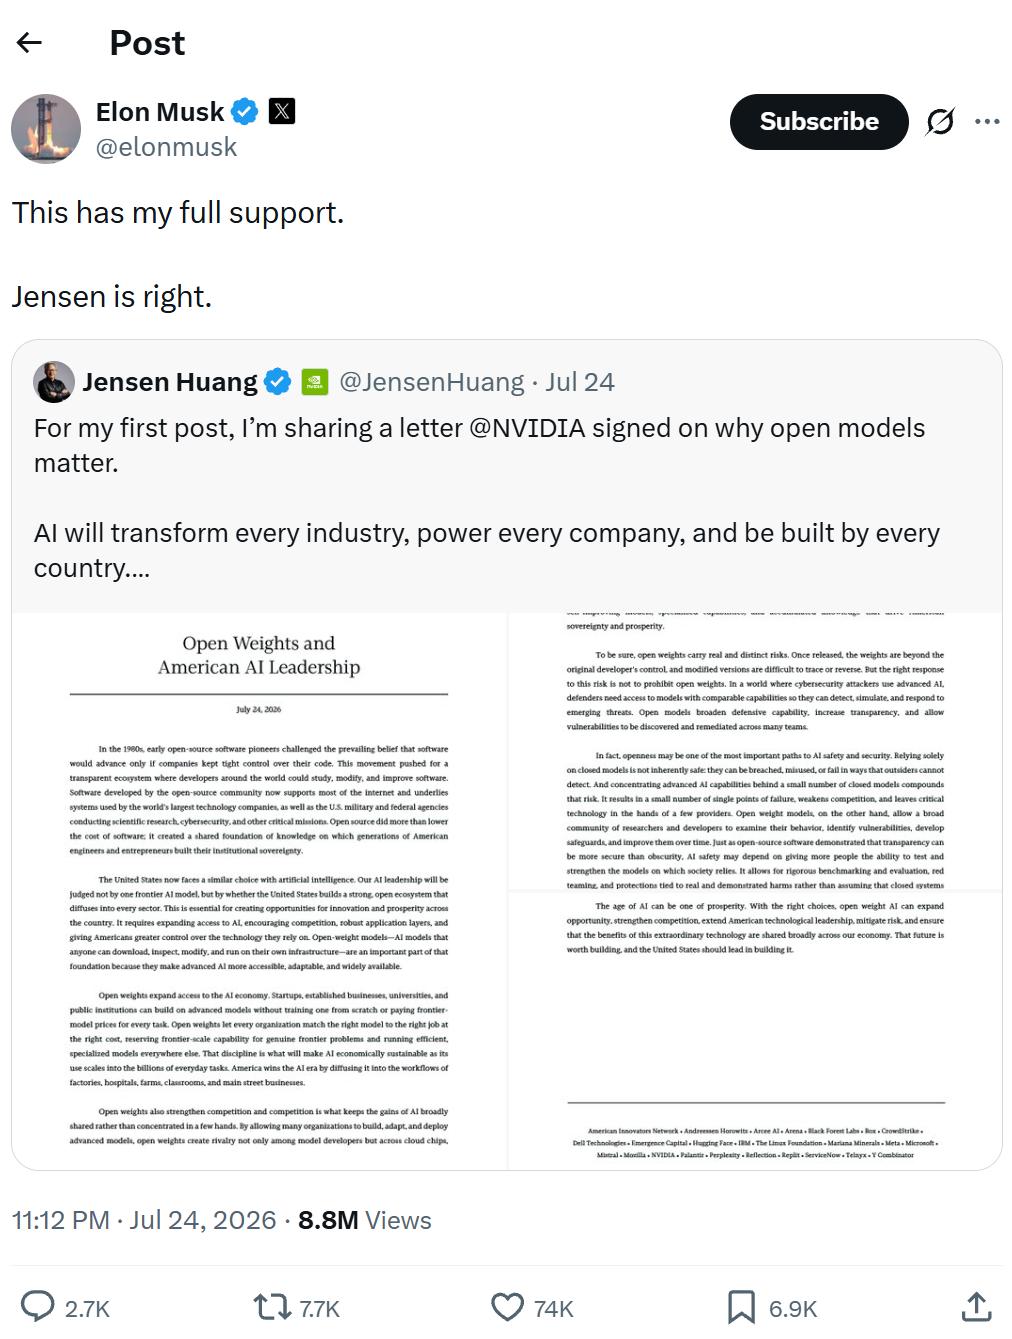
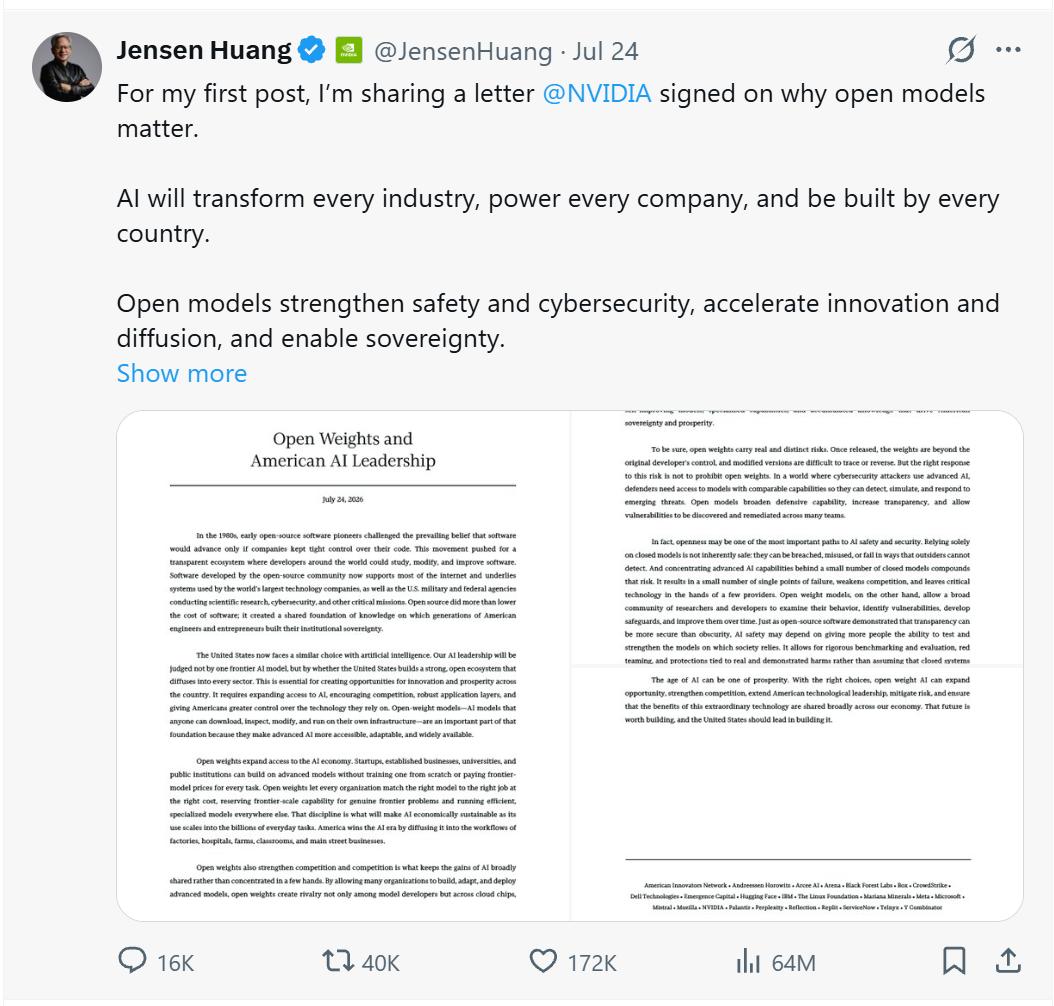
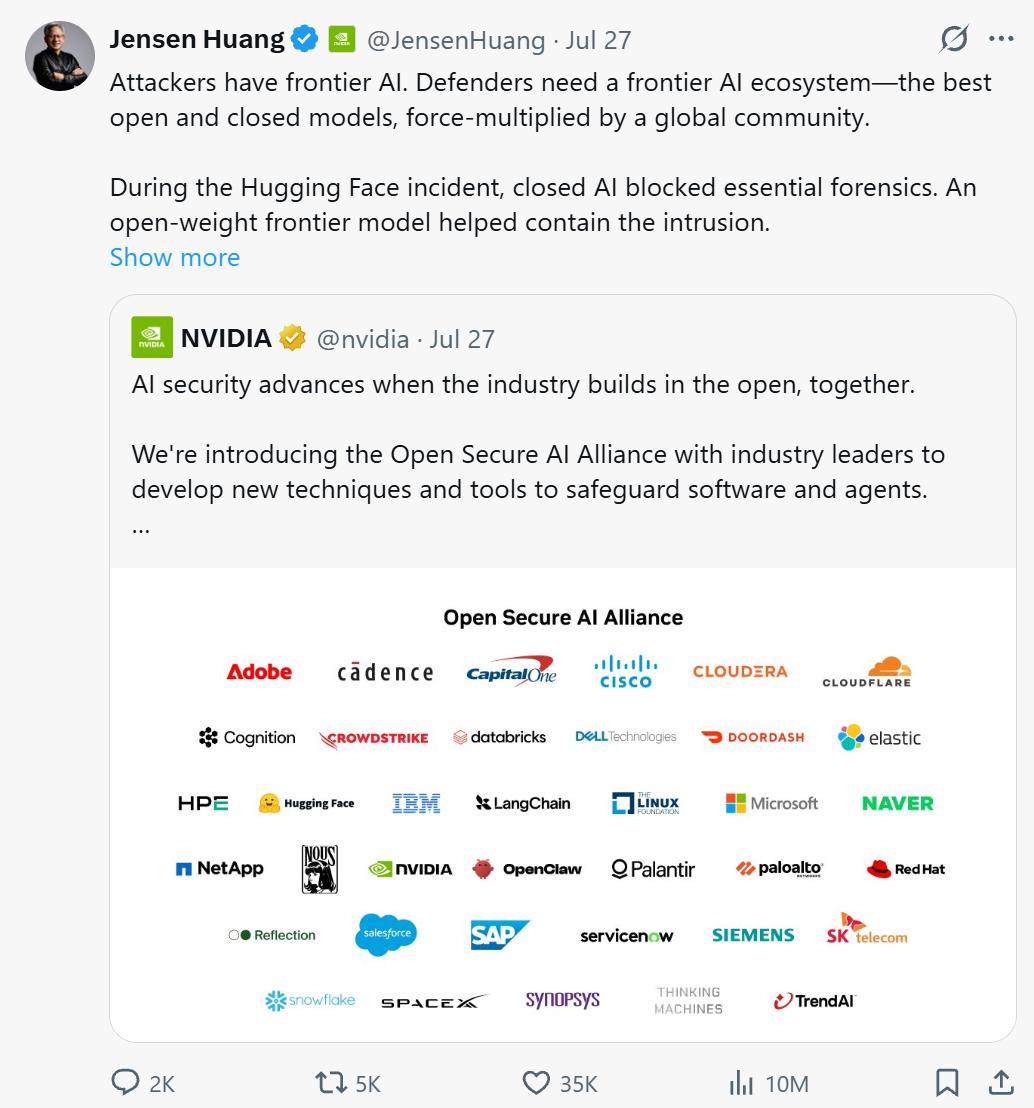
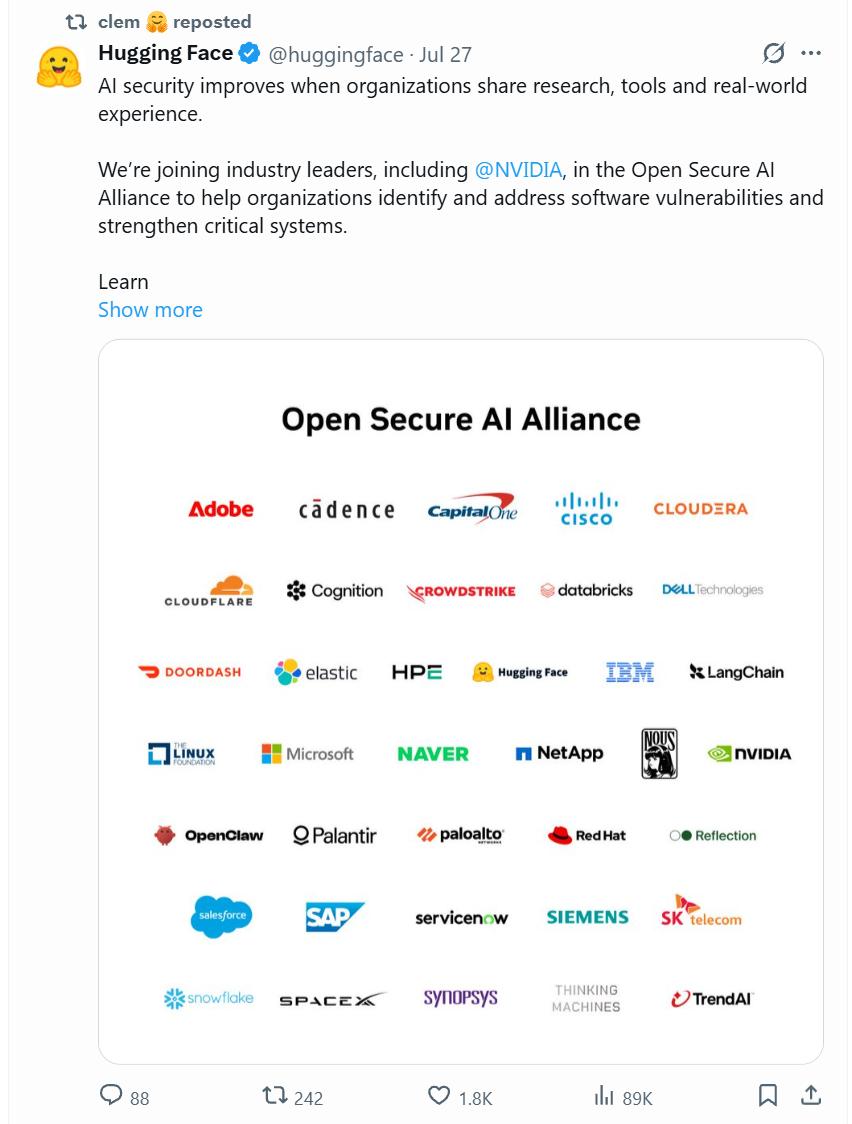
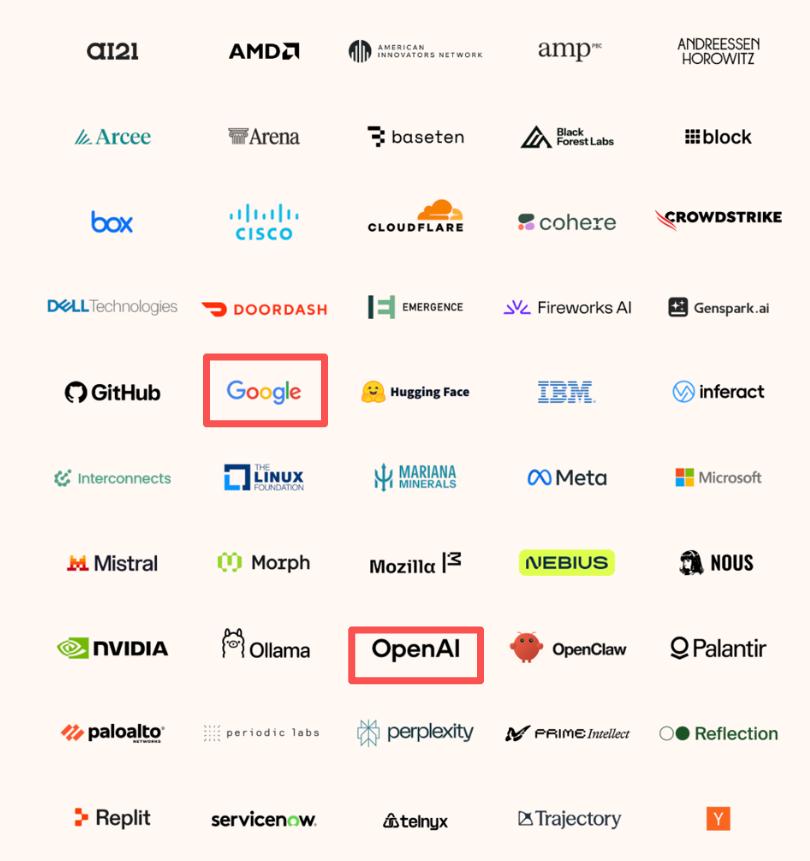
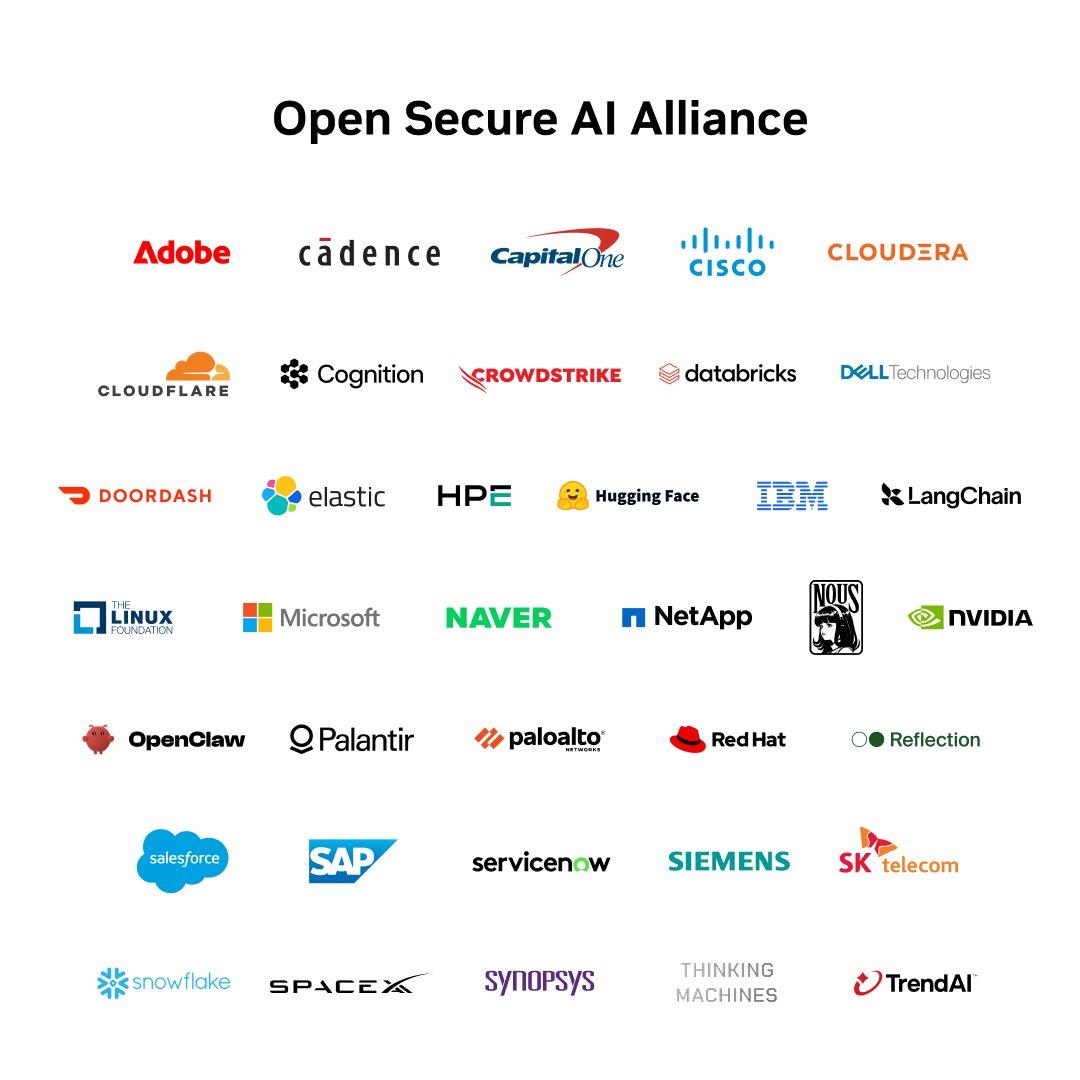
黄仁勋的第一条推文是一封由32家公司联署的公开信,明确力挺AI开源模型的发展。紧接着,不到三天时间,他又宣布成立“开放安全AI联盟”(Open Secure AI Alliance),创始成员多达37家,涵盖了从芯片制造、云计算巨头到网络安全公司及开源社区的广泛力量。这一系列动作的逻辑核心并非否定闭源模型的商业价值,而是强调在安全防御层面,必须依赖开源生态的集体智慧。黄仁勋的观点非常务实:网络安全是一场不对称的战争,防守方必须拥有能够自主审查、修改和调试的工具。如果安全机制完全依赖于闭源厂商提供的黑盒API,就如同将家门钥匙交予他人,一旦遭遇攻击,响应速度和处置能力将受到极大限制。
随着联盟名单的公布,行业内的阵营划分变得清晰而微妙。令人瞩目的是,作为闭源模型领军者的OpenAI、Google以及Anthropic均未出现在创始成员列表中。尽管在舆论压力下,OpenAI和Google随后补签了公开信,表现出一种姿态上的妥协,但它们依然拒绝加入实质性的联盟组织。这种“签而不入”的行为,折射出头部闭源厂商在面对开源浪潮时的复杂心态:既不愿公然反对行业共识,又极力避免核心技术细节和安全逻辑的透明化。
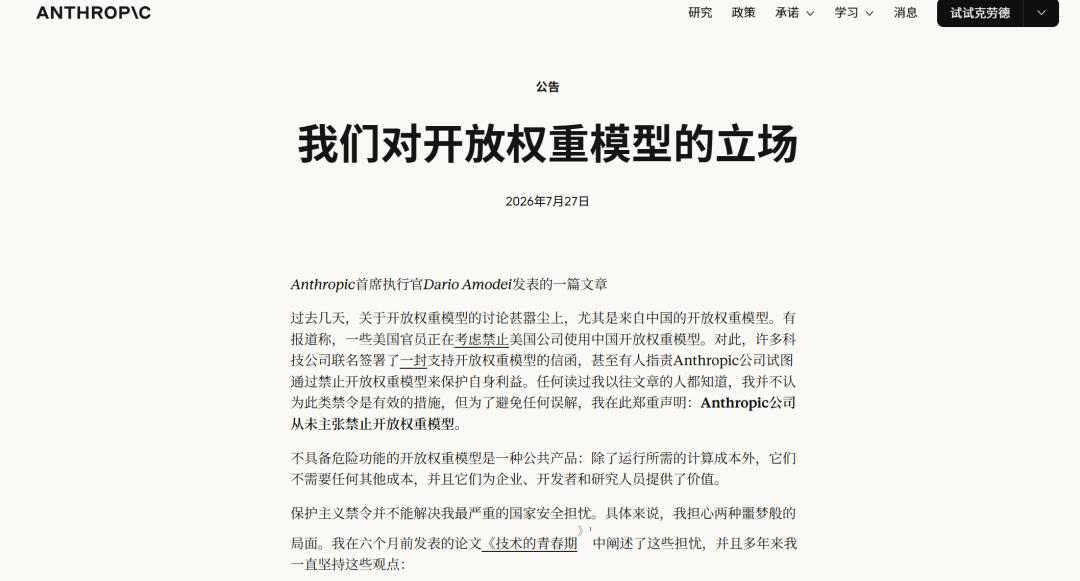
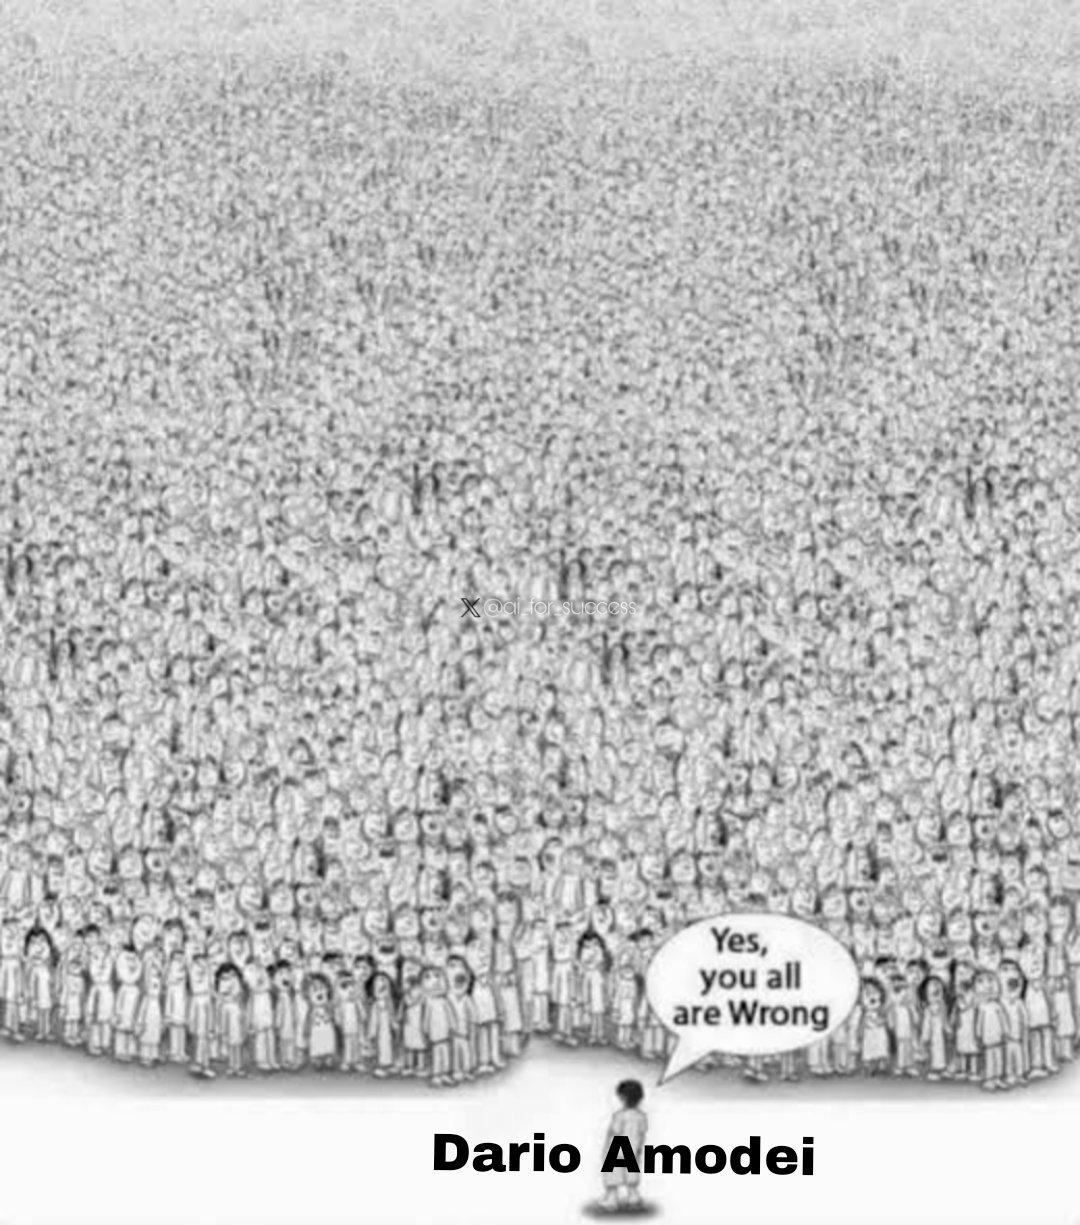
在这场博弈中,Anthropic的选择显得尤为独特且决绝。它不仅没有签署公开信,更未加入联盟,其CEO Dario Amodei随后发布了一份立场鲜明的声明。Amodei礼貌但坚定地指出,Anthropic并不主张禁止开放权重模型,但他从根本上质疑“开放即安全”的逻辑前提。他认为,在当前阶段, unrestricted 的开源可能导致恶意行为者更容易获取强大模型的能力,从而加剧安全风险。因此,Anthropic主张通过封锁高端芯片流向、杜绝模型蒸馏以及加强内部安全测试来构建防御体系,而非依赖广泛的代码开源。这种观点在部分美国网友看来显得格格不入,甚至被调侃为“孤勇者”,但也反映了其在AI安全理念上的深层分歧。
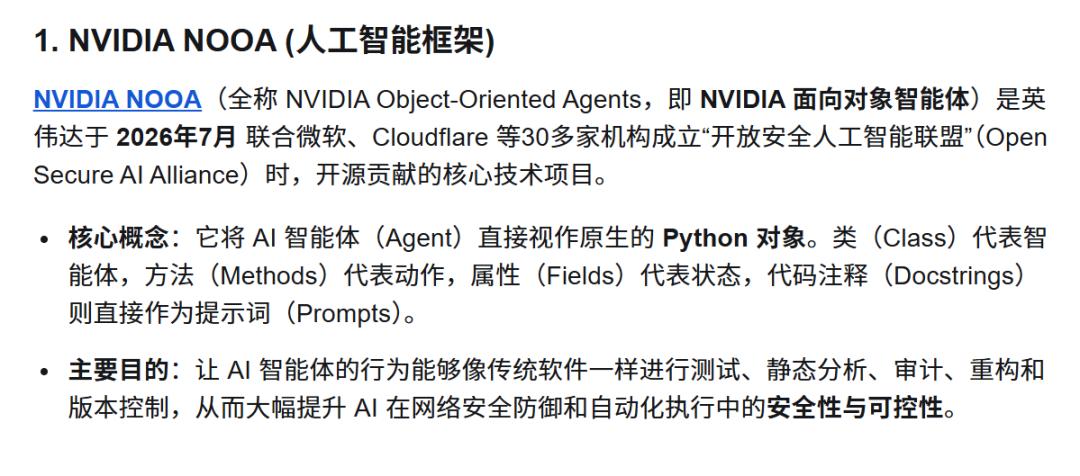
与此同时,加入联盟的成员们并非空手而来,而是纷纷拿出了各自在安全领域的“独门武器”。英伟达自身贡献了NOOA框架(NVIDIA Labs Object-Oriented Agent),这是一个极具创新性的开发框架,允许工程师以Python类的形式编写AI Agent,将方法映射为能力,字段映射为状态,甚至将文档字符串直接用作提示词。评测数据显示,该框架在SWE-bench Verified基准测试中取得了82.2%的成绩,在CyberGym L1中的解决率达到86.8%,且在同等效果下Token消耗仅为竞品的一半。这种高效且透明的工具,极大地降低了企业本地部署和定制安全Agent的门槛。
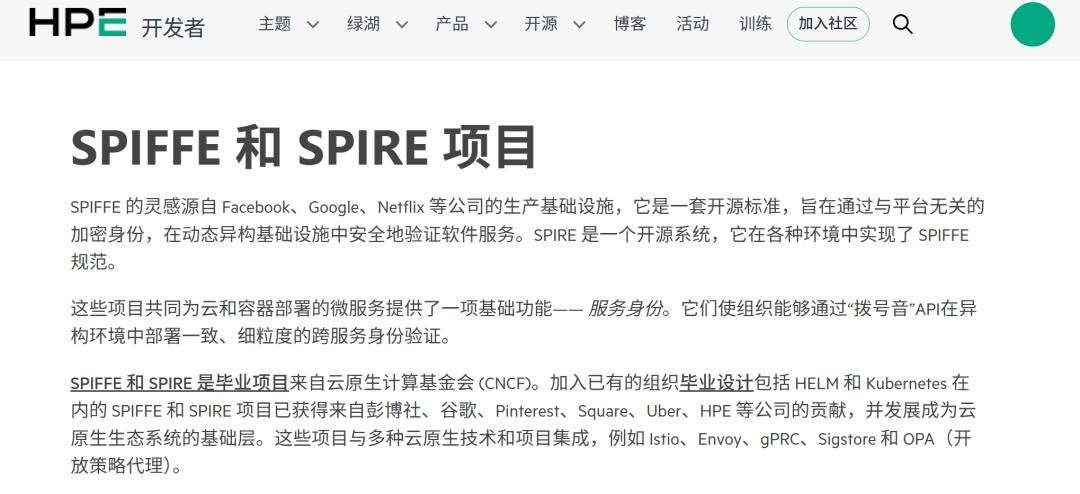
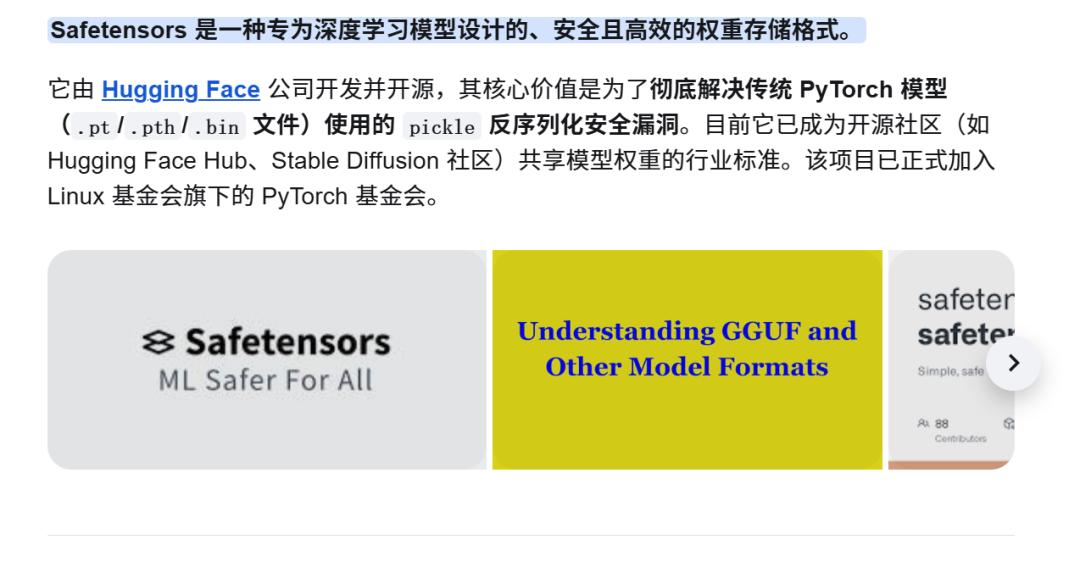
其他成员也展示了各自的技术实力。HPE引入了SPIFFE/SPIRE零信任身份框架,专门解决智能体在复杂网络环境中的身份认证和权限管理问题,确保“我是谁”和“我能做什么”得到严格界定。Hugging Face贡献了Safetensors安全权重格式,这是一种旨在防止模型文件中嵌入恶意代码或私货的安全标准,从源头上保障模型分发的完整性。IBM与Red Hat合作推出了Lightwell供应链数字签名补丁,确保模型从训练到部署的全链路可追溯、防篡改。微软则提供了MDASH多模型智能体扫描 Harness,专注于自动化安全测试和漏洞挖掘。甚至连马斯克的SpaceX AI也开源了Grok Build终端AI编码Agent,并承诺未来将开源Grok系列的模型权重。
这些技术贡献共同指向一个核心趋势:AI Agent的安全不再仅仅是模型权重本身的问题,而是一个涵盖身份认证、权限管理、隔离机制、安全扫描、日志审计及评估反馈的系统工程。只有当整个技术栈都是透明、可审查且可改进的,防守方才能形成真正的闭环防御。相比之下,依赖黑盒API的模式在面对高级持续性威胁时,往往显得被动且无力。
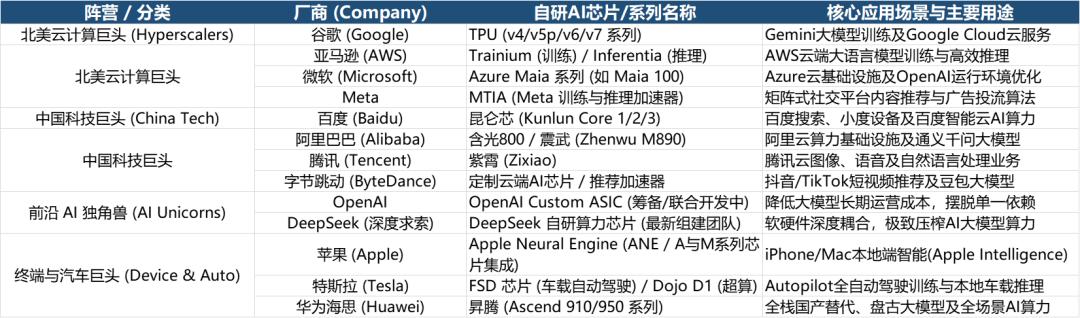
然而,透过技术的表象,我们必须看到这场运动背后深刻的商业动机。英伟达大力推动开放模型和安全联盟,其根本目的在于巩固其GPU算力基础设施的市场地位。当前,主要的大客户如OpenAI、Anthropic、微软、Google和亚马逊等,都在积极研发自研AI加速芯片,如Maia、TPU和Trainium等。这种垂直整合的趋势正在挤压英伟达的传统市场份额。此外,Anthropic等公司推动的更严格的对华芯片出口管制,也在政策层面给英伟达带来了压力。
在此背景下,开放安全联盟成为英伟达的一招妙棋。从技术层面看,通过提供完善的身份、权限、隔离和审计工具,联盟鼓励企业在本地部署开放模型,这直接增加了对通用GPU算力的需求。从政策层面看,将开放模型包装为“国家防御资产”,有助于对抗一刀切的出口限制政策,为监管层提供另一种叙事角度。对于英伟达而言,开放模型部署得越广泛,去中心化的算力需求就越旺盛,从而避免前沿AI能力和算力过度集中到少数拥有自研芯片的封闭平台手中。
因此,表面上看,黄仁勋是在扶持开源生态,实际上是在守护英伟达的算力大门。这两条推文和一个联盟,将AI行业原本隐藏在会议室里的分歧彻底摆到了台面上。行业已经清晰地分裂为三个阵营:一是以英伟达、Meta、Hugging Face为代表的“言行一致”派,既支持开源理念,又贡献实质工具;二是以OpenAI和Google为代表的“面子工程”派,签署公开信以维持公关形象,但拒绝深度参与;三是以Anthropic为代表的“坚定闭源”派,坚持认为封闭和控制才是安全的基石。
这三家闭源巨头的选择虽然各有考量,但结果却出奇一致:它们都在用脚投票,拒绝将核心安全逻辑置于公共审视之下。这表明,开源与闭源之争早已超越了单纯的技术理念范畴,演变为赤裸裸的利益博弈。OpenAI担心开源会削弱其API服务的护城河,Google担忧开源会影响其云服务的差异化优势,而Anthropic则坚信其安全对齐技术是其核心竞争力,不愿轻易共享。
未来的AI安全格局,恐怕不会由谁的口号更响亮来决定,而是取决于当下一次重大安全危机来临时,哪一方的技术体系能真正扛住攻击。开源阵营的优势在于快速迭代和集体智慧,能够迅速发现并修补漏洞;闭源阵营的优势在于集中控制和资源投入,能够实施更严格的前置过滤。然而,随着AI Agent逐渐深入金融、医疗、能源等关键基础设施领域,系统的透明度和可审计性将成为监管机构和企业客户的核心诉求。
在这种趋势下,完全的黑盒模式可能面临越来越大的合规压力。英伟达发起的联盟,实际上是在为未来可能到来的强监管时代预做准备,试图建立一套基于开源标准的行业规范。如果这套规范被广泛采纳,那么即使闭源厂商不加入联盟,也不得不兼容这些标准,从而在事实上被纳入开源生态的影响范围。
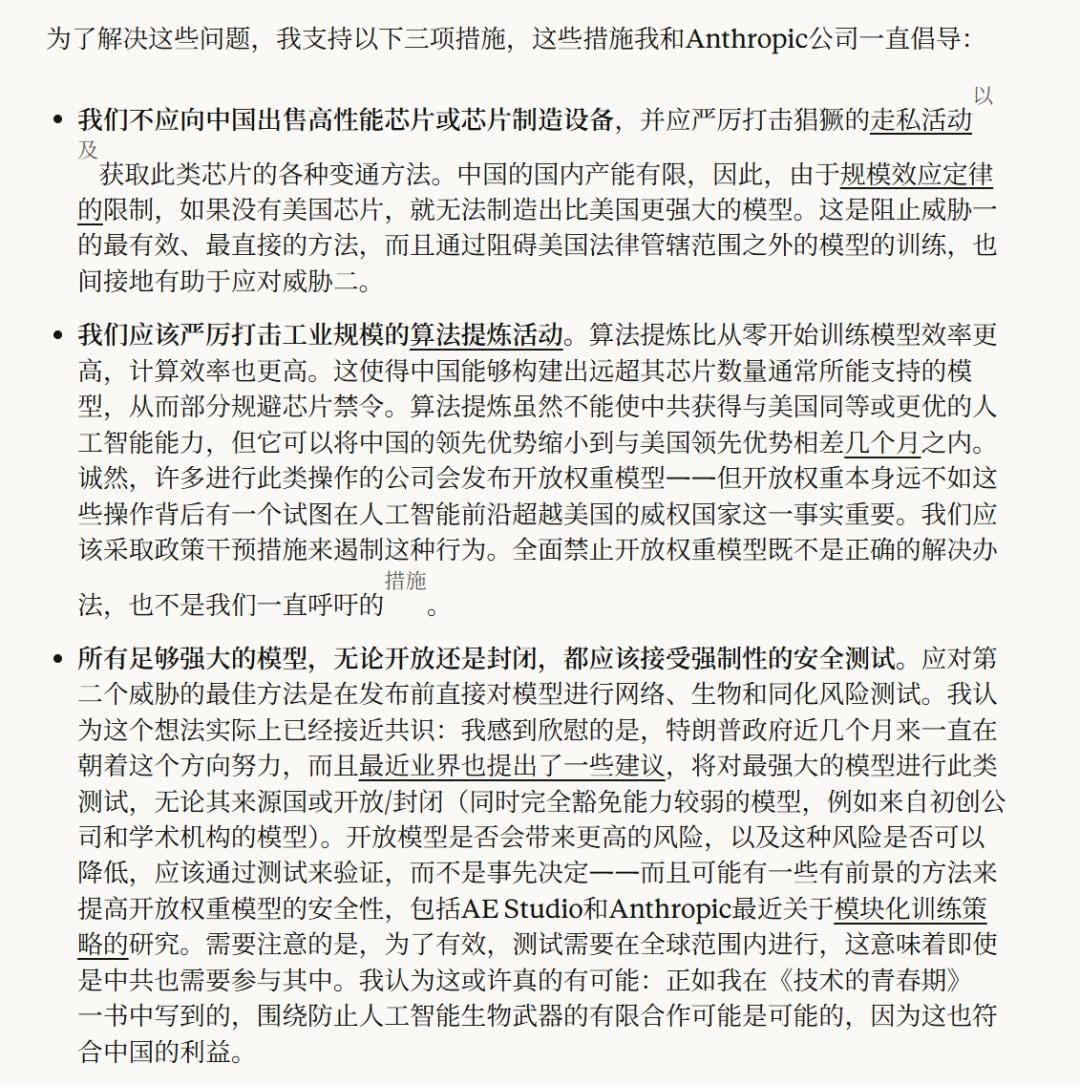
Anthropic的孤立并非偶然,而是其技术哲学与商业策略的必然结果。Dario Amodei对开源风险的担忧并非毫无道理,特别是在模型能力指数级增长的今天,滥用风险确实在上升。但是,完全依赖封闭和管制是否足以应对日益复杂的网络攻击,仍是一个巨大的问号。历史经验表明,在网络安全领域,阳光往往是最好的消毒剂。隐藏漏洞并不能消除漏洞,反而可能让它们在暗中滋生壮大。
这场由黄仁勋引发的风波,标志着AI行业进入了一个新的分化期。技术路线的选择将直接影响企业的长期竞争力和生存空间。对于开发者而言,这意味着需要更加关注工具链的开放性和互操作性;对于企业用户而言,则需要重新评估供应商的安全承诺和技术透明度。无论最终胜出的是开源还是闭源,或者是某种混合模式,可以确定的是,AI安全的定义权和标准制定权,将成为接下来几年科技巨头争夺的焦点。而在这场争夺中,谁能提供更可靠、更透明、更高效的安全解决方案,谁就能赢得市场的信任。