Claude隐私新政落地:AI平台从匿名到“刷脸”实名的深层逻辑
从“匿名对话”到“实名验证”:AI基础设施的合规重构
2026年7月8日,随着Anthropic新版隐私政策的正式生效,全球人工智能行业迎来了一次看似微小却意味深长的制度性转折。社交媒体上迅速蔓延的“Claude要全面刷脸实名”说法,虽然带有情绪化的夸张成分,却精准捕捉到了行业风向变化的信号。
然而,回归政策文本与Anthropic官方发布的帮助中心信息,现实情况远比一句简单的“实名制”更为复杂且微妙。这次更新的核心并非强制所有用户“刷脸”,而是将此前在非正式层面运行的两套验证机制——年龄核验与身份治理,正式写入具有法律效力的政策框架中。这一动作标志着海外主流大模型平台正在加速从“默认匿名可用”的Web2.0思维,向“可识别、可验证、可分层管理”的Web3.0安全范式迁移。
政策拆解:验证数据的制度化与边界
此次隐私政策更新中最具实质性的变化,在于Anthropic在个人数据收集部分新增了一类特定信息:Verification Data(验证数据)。
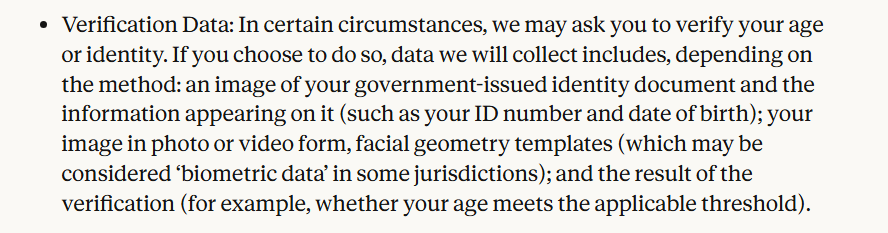
根据政策原文,在特定情形下,平台有权要求用户验证年龄或身份。在此过程中,系统可能采集政府签发证件的图像及其元数据、用户的自拍照片或视频,以及基于这些影像生成的面部几何特征。值得注意的是,Anthropic在政策中明确承认,在包括美国伊利诺伊州在内的部分司法辖区,这类数据被明确界定为受法律严格保护的生物识别信息。依据《生物识别信息隐私法案》(BIPA)等法规,企业在采集前必须取得用户明确同意,并详细说明留存和使用目的。
拆解来看,Anthropic实际执行的是两条并行的验证链路,这两条链路在7月8日之前均已在不同规模上运行:
第一条是年龄核验机制。针对系统检测到可能由未满18岁用户使用的账户,Anthropic引入了第三方服务商Yoti进行辅助验证。Yoti作为总部位于伦敦的数字身份管理公司,负责处理生物识别数据。关键在于,Anthropic自身并不直接接触用户的证件或图像,仅接收来自Yoti的“通过”或“未通过”的结构化结果。据媒体此前报道,这一机制已出现过误判案例,导致部分成年用户被错误限制,显示出自动化风控在边界判定上的技术局限。

第二条是身份核验机制。早在2026年4月14日,Anthropic便通过另一家头部企业级身份验证服务商Persona Identities,在“少数使用场景”中悄悄上线了身份验证流程。该流程要求用户上传护照、驾照等身份证件,并拍摄自拍视频以生成面部几何特征进行匹配。Persona Identities背后的投资方Peter Thiel及其Founders Fund,同时也是Anthropic的重要支持者,这种资本层面的关联加深了双方在合规基础设施上的绑定。
此次政策更新,实质上是将过去三个月“先运行、后补票”的做法正式合规化。尽管政策明确了采集范围,但对于外界最为关切的“何种行为具体触发验证”以及“数据留存周期”等关键问题,Anthropic仅以“特定情形”一笔带过,留出了较大的解释空间和合规风险敞口。
时间巧合与出口管制背景
政策生效的时间点引发了广泛联想。6月中旬,Anthropic因应美国政府出口管制要求,紧急暂停了Fable 5和Mythos 5模型对外国公民的访问。几乎在同一时间,身份验证条款被正式纳入隐私政策。

Anthropic发言人Thariq Shihipar在公开回应中否认了两者之间的关联,强调验证仅针对标记为存在潜在违规行为的“极少数”账户,而非面向全体用户的新准入门槛。然而,独立测评平台ThePlanetTools的分析指出,官方文档从未明确验证规则与订阅档位的挂钩关系,触发动作更倾向于账户行为异常,如高频调用、疑似共享账号或触发风控阈值,而非单纯的订阅类型。
这种时间上的重合,折射出大国博弈背景下,人工智能基础设施正日益成为国家安全与数据主权的前沿阵地。即便官方否认直接关联,但将身份验证作为应对潜在监管风险的备用手段,已成为行业内的隐性共识。
行业趋势:从OpenAI到Anthropic的合规演进
Anthropic并非孤例。回顾OpenAI的发展轨迹,可以清晰看到大模型平台在身份治理上的演进路径:
2025年4月,OpenAI率先对API开发者上线了“组织验证”(Verify Organization),要求提交实体证件,旨在遏制批量注册马甲号造成的资源滥用。至2026年1月,这一逻辑被延伸至消费者端,OpenAI不再单纯依赖用户自报年龄,而是通过账号活跃时段、使用模式等行为信号反推用户年龄,一旦命中风险模型,自动切换至青少年体验模式。
对比两家公司的节奏,一个明显的规律浮现:头部AI企业均采用“试点-扩面-制度化”的策略,先在开发者或高风险场景试水,再逐步推广至普通消费者用户。这种渐进式合规,既降低了技术实现难度,也缓冲了用户隐私争议。
对出海企业的现实启示
对于中国出海企业而言,Anthropic的政策更新不仅是技术细节的调整,更是合规基础设施升级的信号灯。
首先,在使用侧,企业需重新评估团队内部共享海外大模型订阅账户的风险。若账户触发异常使用行为(如多地点登录、高并发请求),很可能进入证件核验流程。这不仅影响工作效率,更可能暴露员工个人信息,引发内部合规纠纷。
其次,在产品侧,对于面向海外消费者、涉及内容安全或未成年人保护的AI应用,第三方身份核验服务商已成为绕不开的基础设施。企业在选型时,需重点评估服务商的数据处理逻辑、留存周期及其对目标市场生物识别合规要求(如BIPA、GDPR中的生物特征条款)的满足程度。
最后,合规前置成为关键。身份治理、未成年人保护、跨境数据合规,正在从“可选项”变为与模型能力同等重要的“必选项”。出海企业需将身份验证纳入产品架构设计阶段,而非事后补救。例如,在用户注册流程中嵌入最小化数据采集原则,确保仅在必要时刻调用生物识别接口,并明确告知数据流向。
结语:可识别时代的到来
无论Anthropic此次加严验证是否直接源于出口管制压力,一个不可逆的趋势已然确立:海外大模型平台正告别匿名时代,走向可识别、可验证的新阶段。
对普通用户而言,证件、自拍、年龄核验这些曾局限于金融与社交领域的环节,将日益频繁地嵌入AI交互场景。这既是安全加固,也是隐私让渡。对出海企业而言,单纯的模型调用已不足以构建竞争壁垒,围绕身份治理、数据合规建立的技术与制度护城河,将成为参与全球AI竞争的基础入场券。在这场变革中,唯有主动适应“可识别”逻辑,方能在复杂的监管环境中行稳致远。