Linux权限管理全解析:从角色机制到实战陷阱的深度拆解
Linux权限体系的核心逻辑与实战应用
在Linux操作系统中,权限管理不仅是系统安全的第一道防线,更是多用户环境下资源隔离的核心机制。理解Linux权限的本质,需要跳出简单的“读、写、执行”概念,从用户角色、目标属性以及访问控制策略三个维度进行系统性拆解。本文将从用户体系出发,深入探讨权限的底层逻辑,并通过实战案例分析常见误区,帮助开发者构建完善的权限管理思维模型。
用户体系:权限管理的身份基础
Linux的权限控制首先建立在身份识别之上。系统中主要分为两类用户身份:超级用户(root)与普通用户。超级用户拥有系统的最高控制权,能够无视任何权限限制执行操作,包括修改系统配置、卸载软件以及管理其他用户权限。相比之下,普通用户仅在授权范围内活动,任何越权操作都会触发“Permission denied”错误,这种设计有效防止了误操作对系统核心数据的破坏。
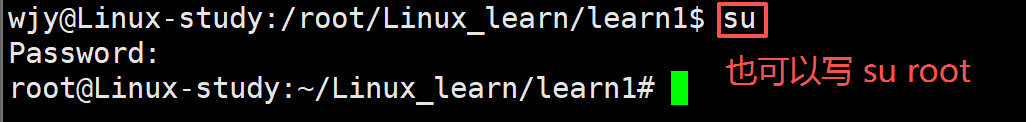
用户身份的直观判断可以通过命令行提示符完成。当提示符显示为“#”时,表示当前处于root用户模式;若显示为“$”,则表明当前为普通用户。这种视觉差异有助于运维人员在执行高危命令前确认当前上下文环境。
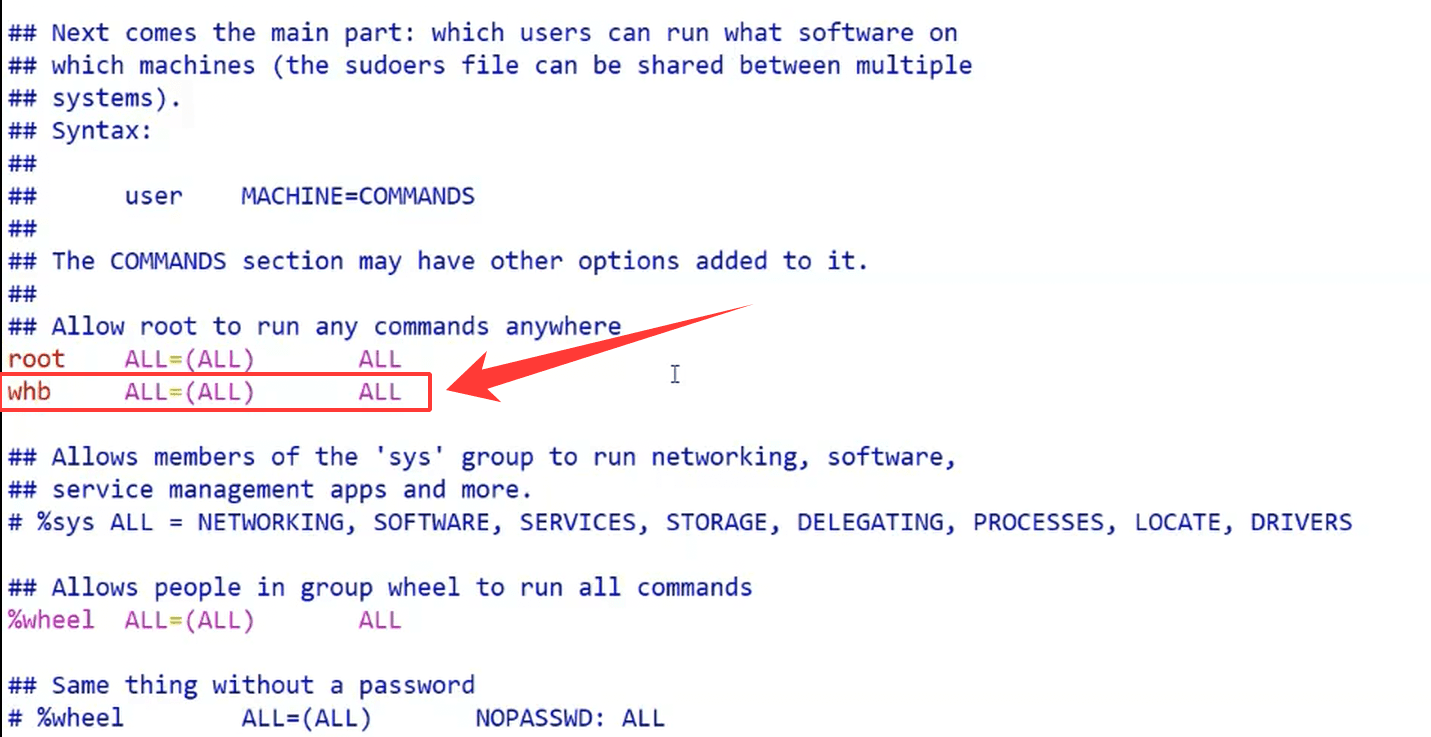
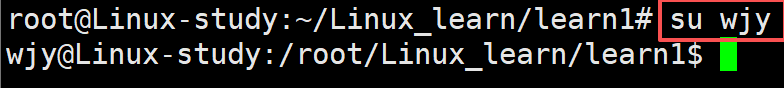
在实际操作中,用户切换是常见需求。su命令允许用户在不同身份间切换,但需注意su与su -的区别。su仅切换用户身份,保留原有环境变量,可能导致命令路径缺失;而su -会重新加载目标用户的环境配置,确保工作环境的完整性。对于需要临时提升权限的场景,sudo机制提供了更细粒度的控制。通过编辑/etc/sudoers文件,管理员可以精确授权特定用户在特定主机上执行特定命令,既满足了临时提权需求,又避免了长期持有root权限的安全风险。
权限本质:角色与目标属性的矩阵
Linux权限模型可概括为“谁(Who)对什么(What)能做什么(How)”。这一模型通过三类角色与三种基本权限的组合,构建了灵活的访问控制体系。
对于任何文件或目录,Linux将访问者划分为三类:拥有者(Owner, u)、所属组(Group, g)和其他人(Others, o)。权限检查遵循优先级顺序:首先检查是否为拥有者,若是则直接应用对应权限;若非,则检查是否属于所属组;若仍不匹配,最后应用其他人权限。这种互斥且有序的检查机制确保了权限判断的确定性。
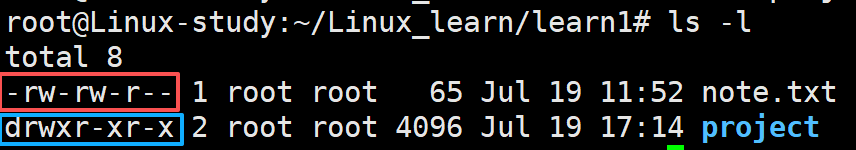
权限字符串(如-rw-rw-r--)是权限状态的直观表达。首个字符表示文件类型:-为普通文件,d为目录,l为软链接,b为块设备,c为字符设备,p为管道文件。后续每三位字符分别对应u、g、o的权限组合。
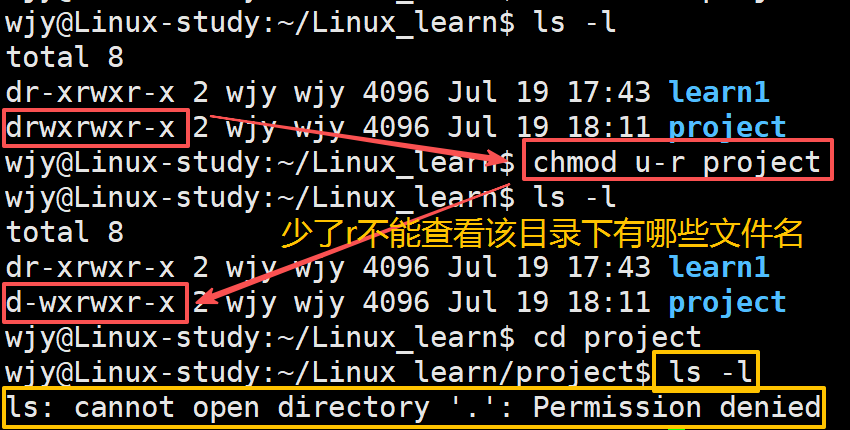
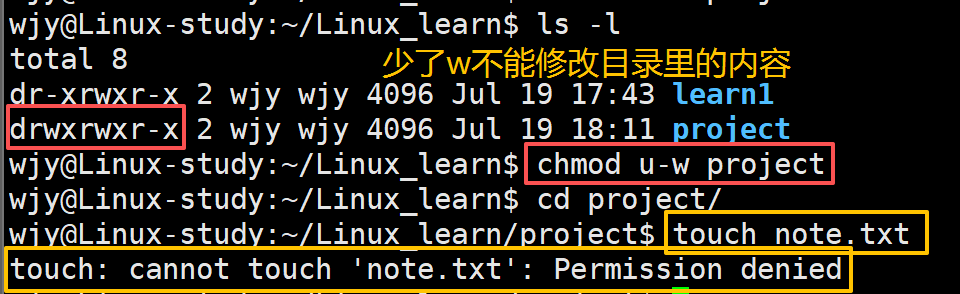
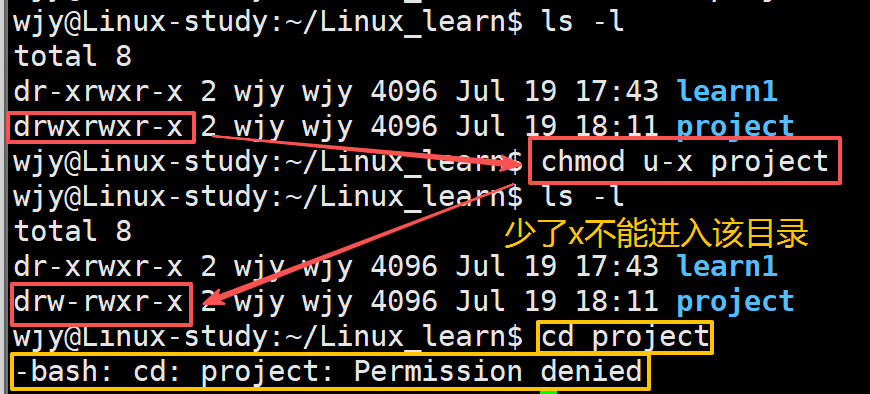
基本权限包括读(r)、写(w)和执行(x)。在文件中,r允许查看内容,w允许修改内容,x允许作为程序运行。在目录中,r允许列出文件名,w允许创建、删除或重命名文件,x允许进入目录(cd)。值得注意的是,目录的x权限是基础,若无x权限,即使拥有r权限也无法访问目录内容。
权限修改工具:chmod与归属管理
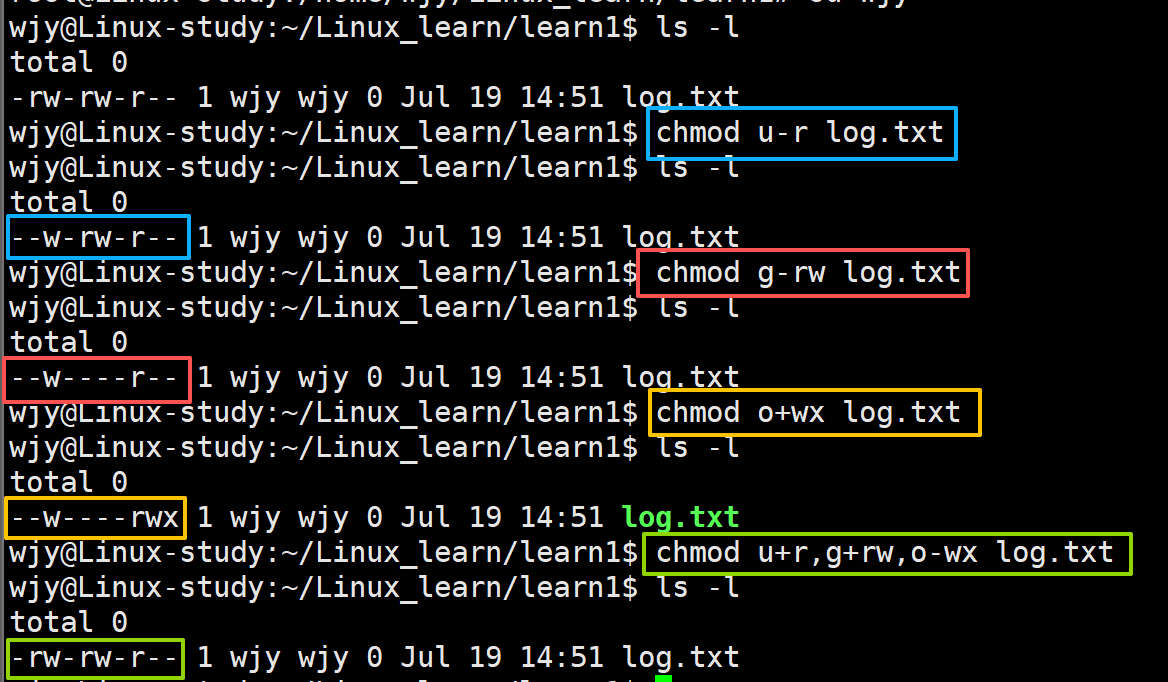
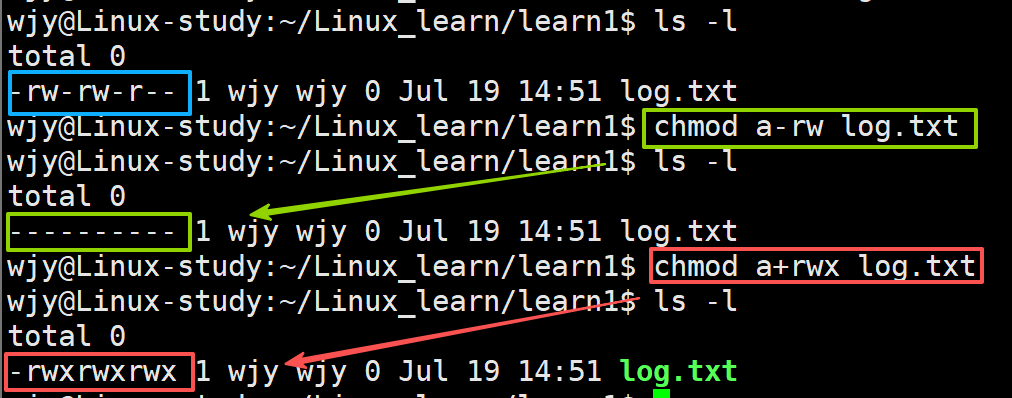
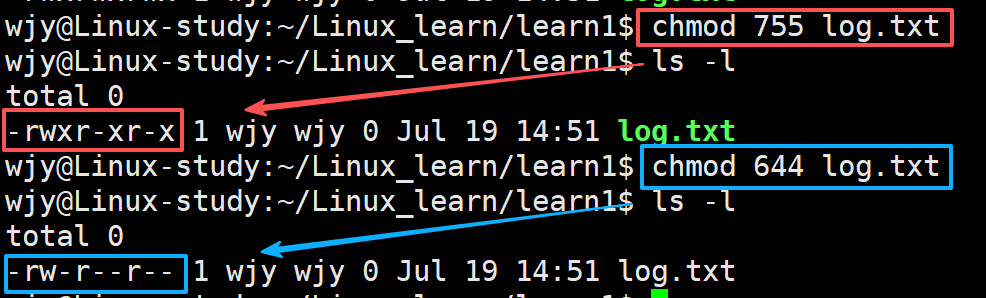
chmod命令用于修改文件或目录的访问权限,支持字符法和数字法两种方式。字符法通过[用户符号][操作符][权限字符]格式操作,用户符号包括u、g、o、a,操作符包括+、-、=。例如,chmod u+x script.sh为拥有者添加执行权限。数字法使用八进制数值,r=4,w=2,x=1,通过累加得到权限码。如chmod 755 file表示拥有者全权限,组和其他人读和执行权限。
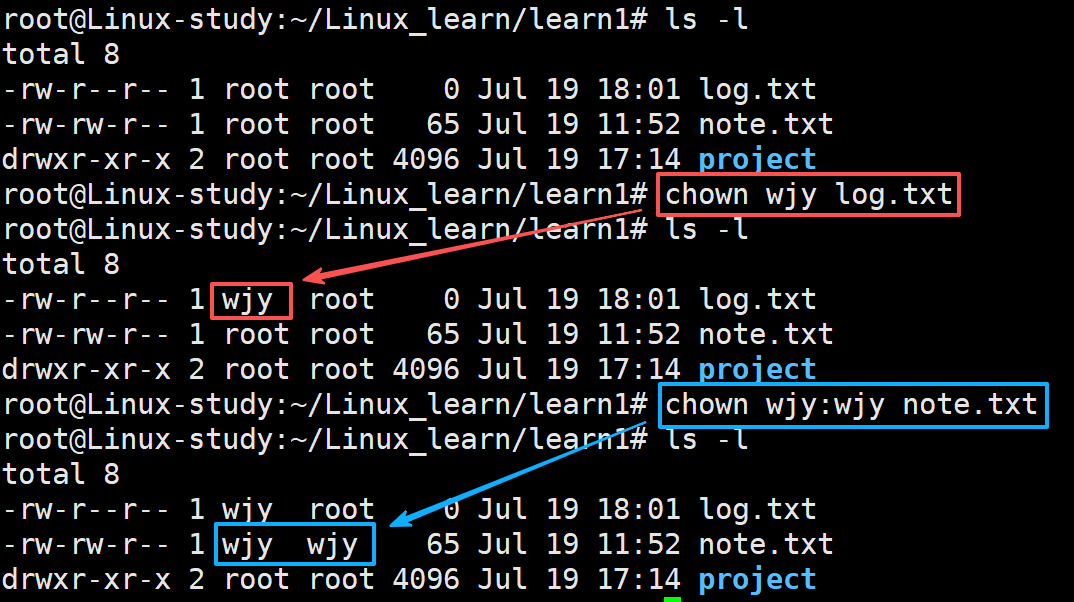
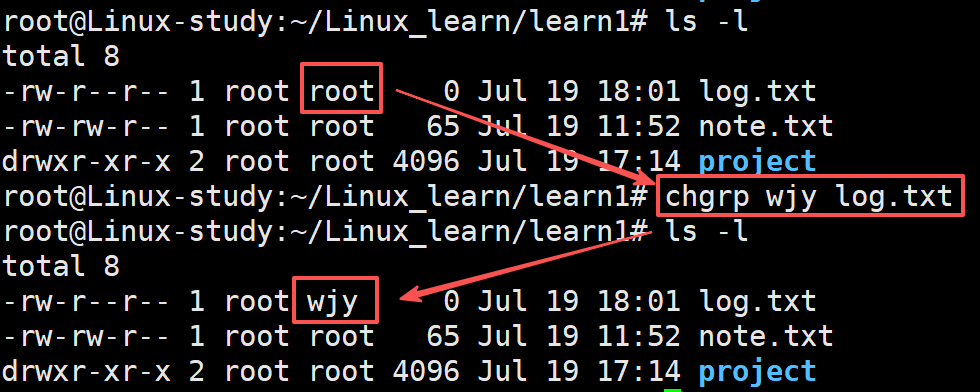
文件归属管理通过chown和chgrp命令实现。chown修改文件拥有者,chgrp修改所属组。这些操作通常仅限于root用户或文件拥有者执行,以防止权限滥用。修改归属需谨慎,错误的归属设置可能导致权限逻辑混乱,影响系统安全。
目录权限的深层逻辑与常见误区
目录权限的理解常存在误区,以下通过三个核心问题深入解析。
问题一:目录的r、w、x权限实质
目录的r权限允许列出目录内容(ls),w权限允许修改目录结构(创建、删除、重命名文件),x权限允许进入目录(cd)。与文件不同,目录的x权限是访问的前提。若无x权限,用户无法进入目录,即使拥有r权限也无法查看内容。这一设计确保了目录作为容器时的访问控制独立性。
问题二:仅赋予“进入目录”权限的后果
假设对目录test_dir设置chmod o=x,其他人仅拥有执行权限。此时,用户可cd进入目录,但ls会因缺少r权限而失败。然而,若用户已知目录下特定文件的完整路径,且该文件对其他人有r权限,用户可直接cat访问文件内容。这揭示了目录权限的局限性:它控制目录本身的结构访问,但不直接保护内部文件内容。文件权限独立于目录权限,形成双重控制机制。
问题三:为什么普通用户能删除别人的文件?
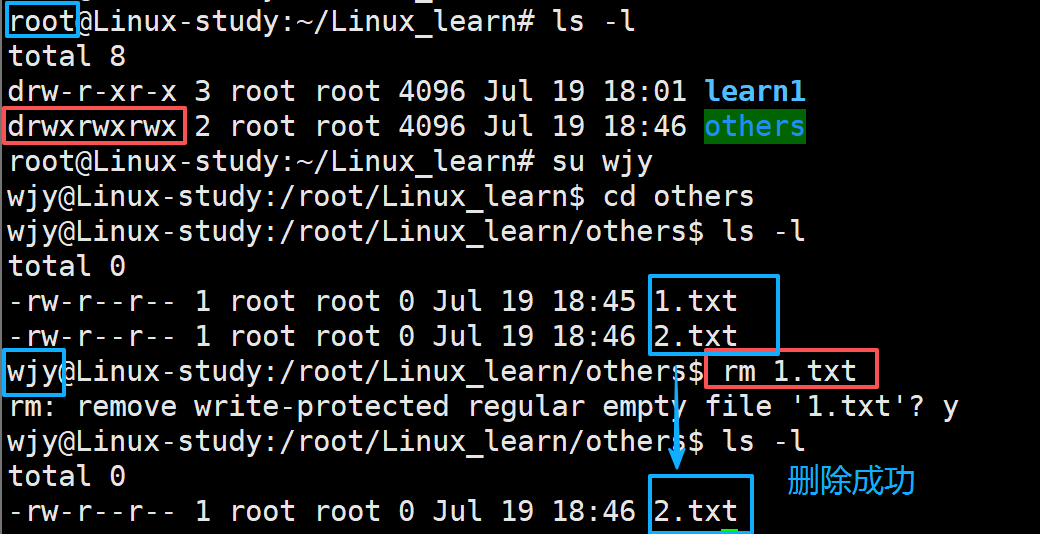
这是一个经典误区。假设用户alice创建文件alice.txt,权限为rwx------,仅alice可读。另一用户bob在目录/shared(权限777)中执行rm alice.txt,竟成功删除。原因在于Linux的删除逻辑:删除文件并非修改文件内容,而是修改其所在目录的结构(从目录项中移除条目)。因此,删除操作依赖的是对所在目录的w和x权限,而非文件本身的权限。只要用户对目录有写权限,即可删除其中任何文件,无论文件所有者是谁。这一机制强调了目录w权限的重要性,也解释了为何共享目录需严格配置权限。
实战建议与最佳实践
在系统运维中,权限管理需遵循最小权限原则。避免使用777等宽泛权限,除非必要。对于共享目录,合理配置用户组和权限位,利用setgid位确保新文件继承目录组属性。定期审计权限配置,特别是敏感目录和脚本文件。对于自动化脚本,明确指定执行权限,避免随意赋予x权限导致的安全隐患。
通过深入理解Linux权限体系,开发者可以更精准地控制系统访问,平衡安全性与便利性。权限不仅是技术配置,更是系统设计哲学的体现,正确应用将显著提升系统的健壮性与可维护性。