AI双刃剑:5秒挖出Linux15年漏洞,却因误识别让记者身陷罗网
人工智能正在重塑两个截然不同的领域:一个是守护数字世界根基的代码安全,另一个是维持物理社会秩序的公共执法。然而,当我们将这两者置于同一审视视角下,会发现一种令人不安的对称性:AI既能以惊人的效率修补人类疏漏,也能以同样高效的方式放大人为错误。
代码深处的隐形地雷:5秒提权的GhostLock
2026年7月,安全研究公司Nebula Security披露了一项引发业界震动发现。他们利用AI驱动的漏洞挖掘工具VEGA,定位到了一个代号GhostLock(CVE-2026-43499)的Linux内核严重漏洞。这一发现不仅因为其极高的危险性受到关注,更因为其潜伏时间的漫长——从2011年代码引入至今,这个致命缺陷已在几乎所有主流Linux发行版中沉默存在了十五年。
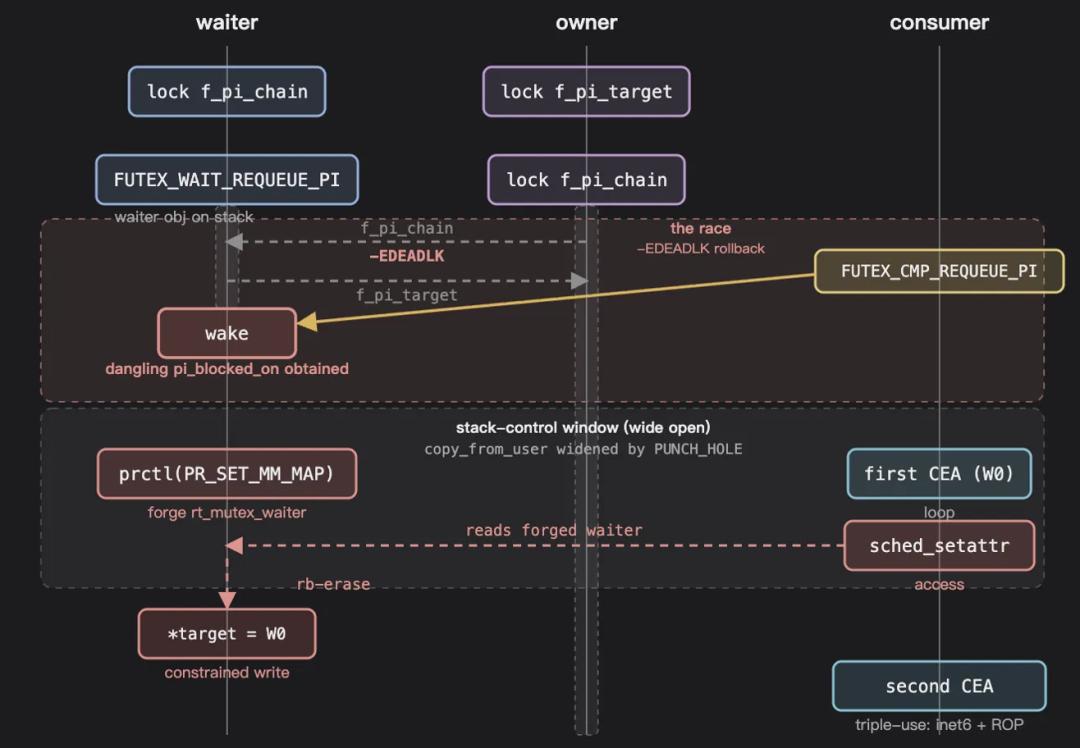
GhostLock的隐蔽性源于其精妙的触发机制与长期的无人问津。该漏洞内核锁管理机制中的一个逻辑误用。在传统的线程调度中,remove_waiter()函数负责清理等待锁的线程记录。长期以来,该函数遵循一个简单假设:执行清理操作的线程正是最初排队的那个线程。这种“谁排队,谁销号”的模式在过去足够稳定,直到内核引入了更复杂的线程代理机制——即一个线程可以代表另一个被挂起的线程进行排队和后续操作。
当代理线程执行清理任务时,remove_waiter()错误地清理了代理线程的记录,而真正排队的“沉睡”线程却未收到通知。这个被遗留的线程随后持有的内存指针指向了其临时栈空间。一旦线程从系统调用返回,栈空间被释放并重新分配。此时,该线程持有的指针变成了悬空指针(Dangling Pointer),指向了已被其他数据占用的内存区域。
这一内存管理漏洞构成了Use-After-Free(UAF)攻击的基础。攻击者无需任何特殊权限,只需通过构造特定的线程交互流程,制造死锁循环并触发系统回滚,即可利用该悬空指针伪造内核数据结构,实现受控内存写入。最终,攻击者可以劫持内核函数表,在短短5秒内从普通用户权限提升至最高root权限。Google的KernelCTF为此类高难度漏洞挖掘提供了92,337美元的奖励,这标志着自动化AI工具在深度代码审计中已具备超越人类直觉的穿透力。
值得注意的是,传统的内核调试检查工具Lockdep未能发现此漏洞。这是因为Lockdep仅检查锁的持有状态,而不验证锁的归属线程是否匹配。这种“锁对但人错”的逻辑盲区,正是长期依赖人工审查难以避免的疲劳死角,而AI通过大规模模式匹配成功填平了这一陷阱。
执法终端的误判连锁:从笔误到警笛大作
与代码世界中AI的精密修复形成鲜明对比的是,在公共执法领域,AI系统却因微小的输入错误引发了严重的现实冲突。2026年6月,汽车记者Joel Feder遭遇了一次令人窒息的执法围堵。当时,他驾驶一辆价值15.5万美元的Range Rover前往经销商退货,刚刚驶出停车位,四辆警车便从不同方向将其包围,警察手按枪柄,要求他下车接受检查。
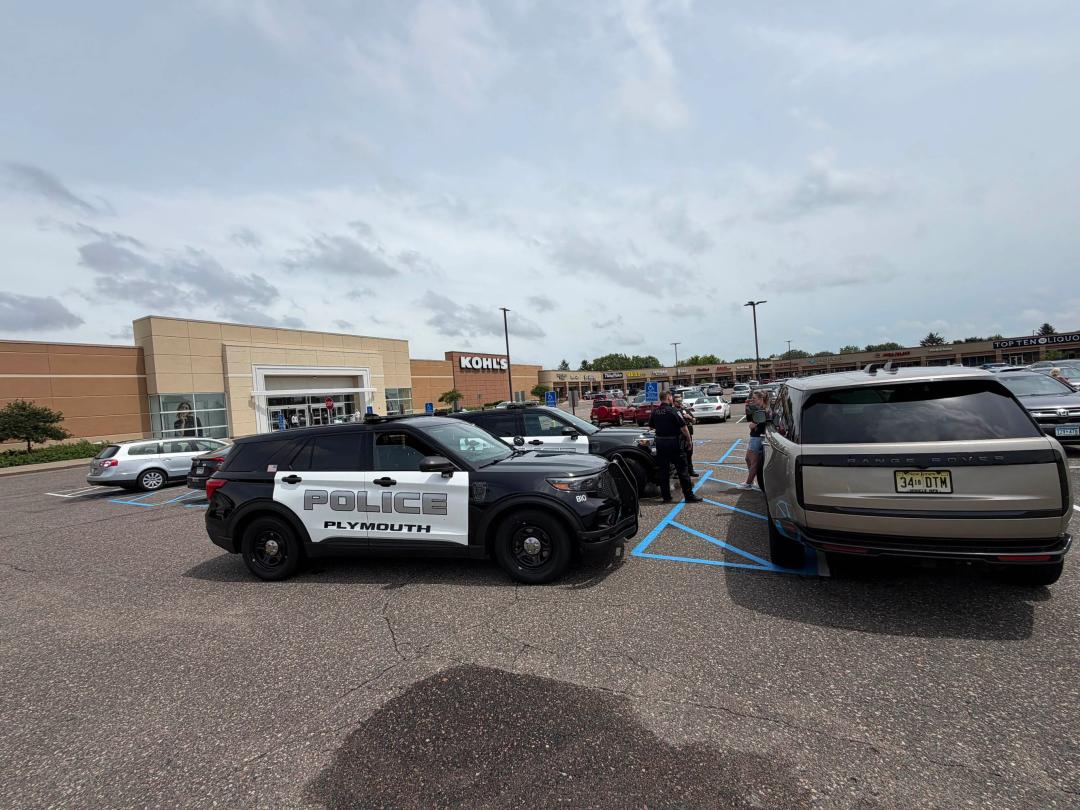
Feder并非盗窃嫌疑人。导致这一危机的根源,是一起发生在2000英里外的数据库录入事故。实际被盗车辆的车牌号为“34 03 DTM”,但在录入国家犯罪信息中心(NCIC)数据库时,工作人员遗漏了中间较小的“03”,错误地将其记录为“34 DTM”。
Feder所驾驶车辆的厂商牌照为“34 10 DTM”。由于新泽西州厂商牌照的设计特点,中间数字“10”字号极小且字体紧凑。Flock等AI车牌识别系统在捕捉图像时,受限于分辨率和算法优化,未能准确识别中间数字,将其误读为与数据库中完全匹配的“34 DTM”。
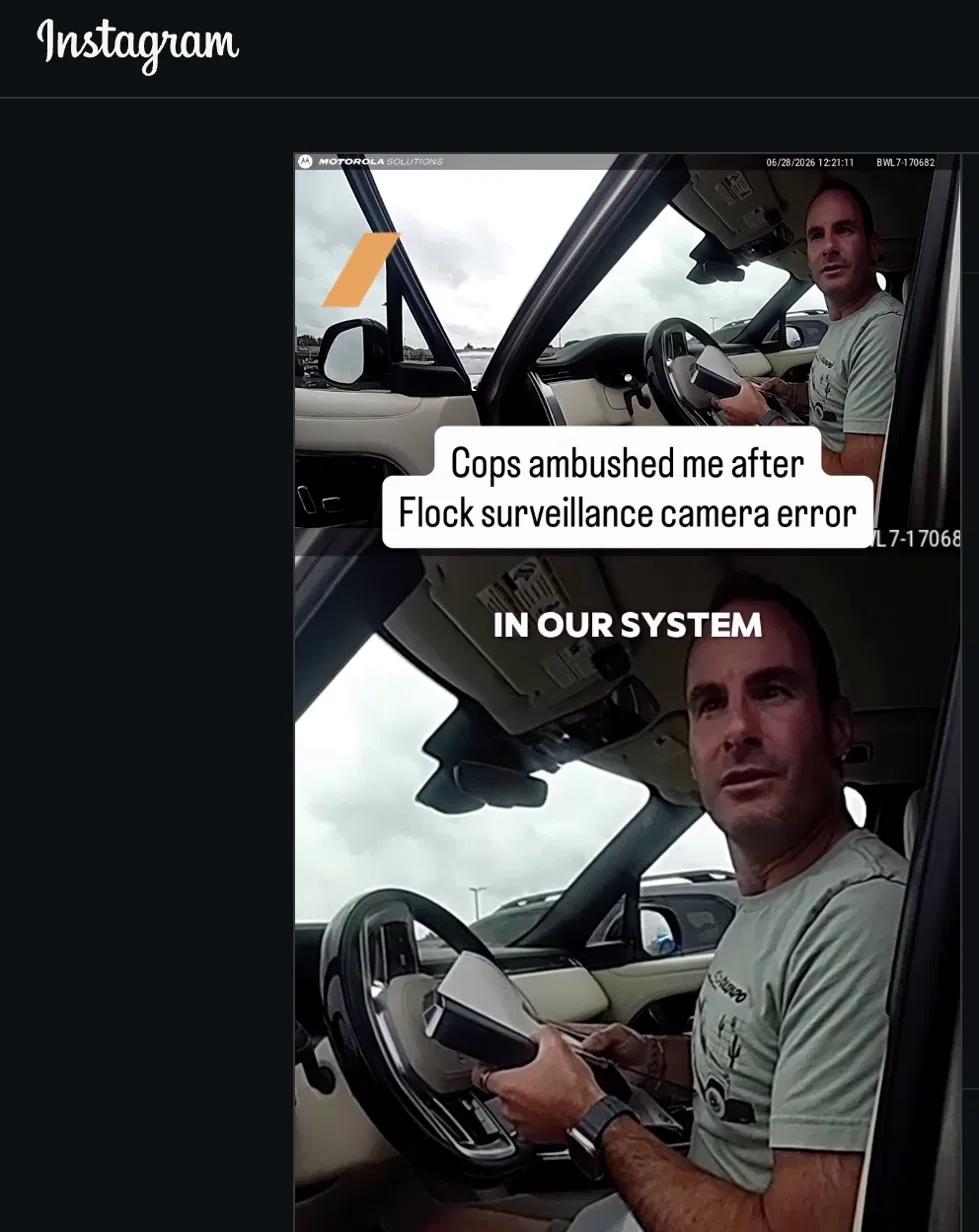
这一识别误差并非孤立事件。Flock系统每月需处理约200亿次车牌扫描。一旦匹配成功,系统会自动向沿途所有联网警局发送警报。因此,加州的一个录入笔误,被全国性的自动监控网络迅速捕获、验证并传播。算法将这一误读转化为执法指令,导致Feder在新泽西州普利茅斯市被误判为盗窃嫌疑人。警方事后承认,如果在治安状况更严峻的城市如明尼阿波利斯,此类误判极可能导致更激烈的武力对抗。Feder事后表示:“人会犯错,但这套系统将其放大了。”
算法的乘数效应:效率与风险的共生
将GhostLock的发现与Feder的遭遇并置,我们可以清晰地看到AI技术在现代社会中的双重角色。两者都依赖于相同的底层逻辑:识别模式、自动判断、触发行动。然而,结果却截然不同。在GhostLock案例中,AI输入的是真实的、未经篡改的代码逻辑,它挖掘出了隐藏的风险,增强了系统的安全性。而在Flock案例中,AI输入的是包含人类错误的数据记录,它忠实地执行了匹配指令,并将这一错误以极高的效率规模化传播。
这里的关键在于,AI本身并不具备“纠错”的元认知能力,它更像是一个高效的乘数。如果输入数据是准确且正向的,AI能计算出人类难以企及的安全价值;如果输入数据包含噪声或错误,AI则会成倍地放大这种负面效应。在执法场景中,人工复核环节的缺失或简化,使得AI失去了最后的纠错机会,导致算法的“确定性”变成了现实的“暴力性”。
这种现象在金融风控、医疗诊断、司法量刑等高风险决策领域同样存在。当我们将最终判断权让渡给算法,并试图通过规模化应用来提高效率时,我们必须清醒地认识到:算法的准确率并不等同于系统的可靠性。特别是在涉及公民自由和人身安全的领域,任何一个环节的输入偏差,都可能在自动化的链条中演变成不可逆的伤害。
重构人机边界:从“替代”到“协同”
AI时代最大的漏洞,或许并不在于代码中的逻辑缺陷,也不在于传感器的识别精度,而在于我们在系统设计中对“最终判断权”的让渡程度。GhostLock的发现证明了AI在复杂模式识别上的卓越能力,而Flock的误判则警示我们,在缺乏人工干预闭环的情况下,这种能力可能转化为巨大的社会风险。
未来的安全架构设计,必须从单纯的“自动化”转向“有监督的自动化”。这意味着:
第一,关键决策节点必须保留人工复核机制。无论算法的置信度多么高,涉及人身自由、财产处置等高影响决策时,都需要人类专家进行最终确认。这种“人在回路”(Human-in-the-loop)的设计不是对效率的妥协,而是对系统鲁棒性的必要保障。
第二,数据治理需要前置。在Flock案例中,错误源于NCIC数据库的录入环节。这意味着,AI系统的源头数据清洗和验证流程必须极其严格。如果输入端存在系统性偏差或错误,后端的算法再精准也无法产出正确结果。
第三,算法透明度与可解释性至关重要。当AI做出错误判断时,我们需要知道其背后的逻辑路径,以便进行追责和优化。在GhostLock案例中,AI能够指出具体的代码路径和触发条件;而在执法误判中,公众往往只能看到结果,却难以追溯算法内部的置信度阈值和误判原因。
结语:在技术狂奔中坚守责任底线
技术本身是中立的,但其应用后果却承载着人类的道德与法律责任。AI工具如VEGA帮助人类发现了沉睡15年的内核漏洞,展示了技术向善的力量;而Flock系统因数据瑕疵将无辜者卷入执法漩涡,则揭示了技术滥用的隐患。
我们不应因恐惧风险而停滞技术探索,也不应因追求效率而忽视人性底线。真正的智能,不是让机器完全取代人类判断,而是通过人机协作,发挥机器的高效与人类的伦理判断优势。在代码的世界里,我们需要AI帮我们看清那些被时间掩盖的死角;在社会的世界里,我们需要用人类的良知和制度,为算法套上约束的缰绳。
只有当我们将对技术的敬畏之心融入每一个设计细节和每一个决策环节,AI才能真正成为守护安全的盾牌,而非误伤无辜的利剑。未来的安全与挑战,不在于我们拥有多强大的算法,而在于我们如何智慧地驾驭这些算法,确保它们在正确的轨道上运行。