OpenClaw 2.0重构三大核心:记忆、持续运行与权限如何重塑Agent未来?
在人工智能代理(Agent)领域,OpenClaw曾以“手搓感”和极高的可定制性迅速走红。然而,这种快速迭代的开发模式也带来了显著的技术债务——频繁升级导致配置损坏、记忆无法延续、权限风险不可控等问题,逐渐成为用户日常使用的障碍。2026年8月31日发布的OpenClaw 2.0,被官方称为“史上最大龙虾”,并非一次简单的功能叠加,而是一场深度的系统性重构。其核心目标直指Agent落地应用的三大根本难题:记忆的连续性、运行的持久性与权限的安全性。
记忆机制的范式转变:从会话记录到经验沉淀
早期的OpenClaw虽然能执行复杂任务,但缺乏有效的长期记忆能力。用户常抱怨:“用了几周后,还得重复解释同样的上下文。”这本质上源于其记忆系统的设计缺陷——所有信息都绑定在单次Session中,跨会话的知识无法有效复用。
OpenClaw 2.0引入了Active Memory架构,将记忆分为两个层次:短期会话记忆与长期知识库。Active Memory允许当前Agent调用同一身份下过往私人对话中的相关信息,实现上下文的自然延续。更关键的是Grounded Dreaming机制——它在后台异步处理历史Session,通过语义分析识别出具有长期价值的信息(如用户偏好、常用工作流、成功解决方案),并将其结构化存入统一的长期Memory系统。
值得注意的是,团队为此砍掉了原有的一套冗余记忆模块,精简约5万行代码。这一决策反映出对“记忆”本质的重新思考:记住什么比记住多少更重要。正如项目创始人Peter Steinberger所言:“目前还没有任何人真正解决了记忆问题,但我们至少把‘发生过什么’和‘值得记住什么’分开了。”
在此基础上,Automatic Self-learning进一步将记忆转化为能力。当Agent成功完成一项任务后,系统会自动提炼可复用的操作逻辑,在通过安全审查后生成新的Skill或优化现有Skill。这种“做中学”的机制,正是Hermes Agent等竞品快速吸引用户的关键优势。OpenClaw 2.0将其内化为系统级能力,意味着Agent不再只是执行指令的工具,而是具备经验积累与能力进化潜力的智能实体。
打破设备边界:Session的云端迁移与动态调度
传统Agent受限于本地环境,一旦关闭终端,整个工作上下文便消失殆尽。OpenClaw过去虽支持本地持久化,但Session仍被锁定在单一设备上,无法实现真正的跨端协同。
2.0版本彻底重构了Session模型,提出“Gateway作为长期在线大脑”的架构理念。Gateway不再仅是通信中转站,而是承载Memory、权限策略和核心状态的中央节点。用户的电脑、手机甚至临时租用的云服务器,则被视为可动态接入的计算节点(Node)。
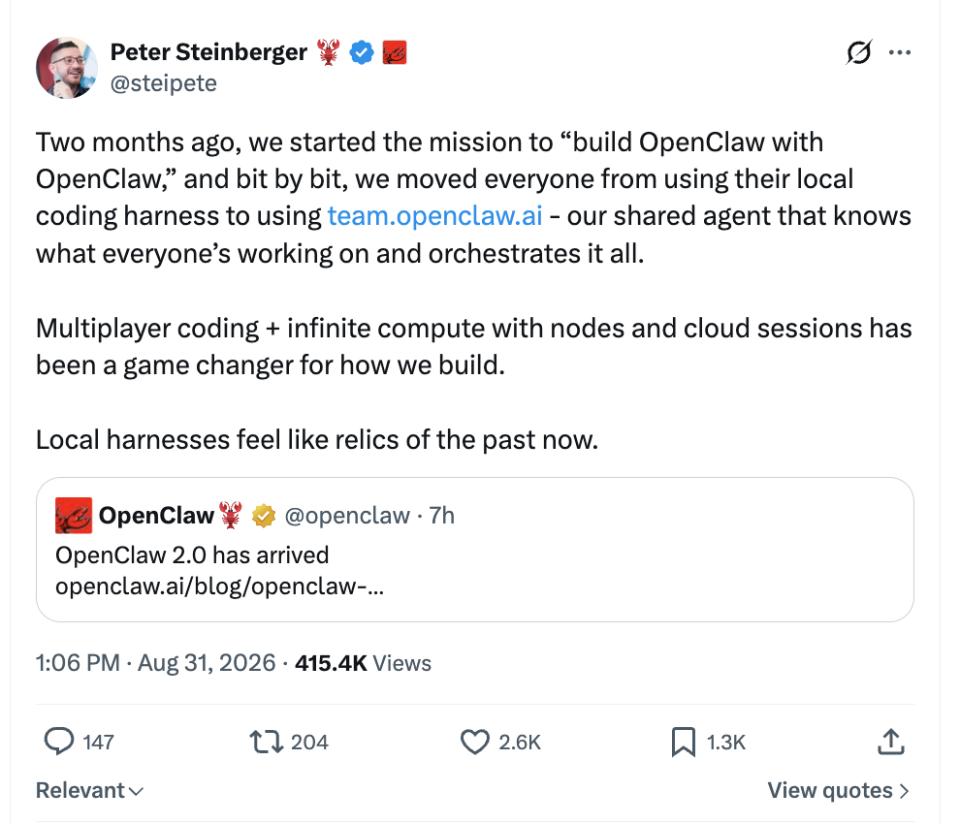
这一设计源于团队自身的开发实践。在过去两个月,OpenClaw团队逐步将内部开发从本地Coding Harness迁移到共享Agent平台team.openclaw.ai。该平台能实时追踪各成员的工作状态,允许他人直接加入已有Session,无需重新复制代码、Prompt或环境配置。Peter形容这种体验“彻底改变了开发方式”,并直言传统的本地开发环境已成“遗物”。
技术上,新版支持Session从本地Gateway无缝迁移至配对设备或Cloud Worker。当云机器空闲时自动关闭以节省成本,需要时再恢复完整上下文。这种“按需唤醒、状态保留”的模式,极大提升了Agent的可用性与时效性。用户不再需要担心关机导致任务中断,Agent真正具备了7×24小时待命的能力。
更重要的是,这种架构使OpenClaw从“本地聊天机器人”转型为分布式Agent Runtime。未来的Agent不再是孤立的会话实例,而是拥有持久身份、记忆、工具集和计算资源的软件实体,可在多设备间自由流动。
权限体系的精细化:在能力开放与安全可控之间寻找平衡
OpenClaw的核心吸引力在于其强大的系统控制能力——可访问浏览器、文件系统、Shell乃至物理设备。但能力越强,潜在风险越高。过去,API密钥、密码等敏感信息常以明文形式出现在聊天上下文中,极易被模型泄露或误操作。
2.0版本构建了一套多层次的权限控制体系。首先是Private Credential Request机制:当Agent需要访问敏感凭证时,系统会弹出遮罩输入窗口,确保密钥不进入聊天记录或模型上下文。其次,Automation审批机制实现动态授权——固定任务可一次性授权,但若任务逻辑或操作范围发生变化,则需用户重新确认。
在插件生态方面,新版要求所有Plugin明确声明来源、版本及具体能力。对于未知来源且具备代码执行权限的插件,系统强制进行额外安全审批。此外,Session Permission Mode允许用户为不同会话设置独立权限策略,Shared Credential Store则提供加密的凭证集中管理,配合更严格的Sandbox策略,限制高危操作的执行环境。
这些看似“不酷”的安全功能,实则是Agent能否被普通用户长期信任的关键。没有可靠的权限控制,再强大的功能也难以进入真实工作流。OpenClaw 2.0的权限设计,标志着项目从“极客玩具”向“生产级工具”的战略转向。
竞争格局下的自我救赎:从技术债清理到生态定位重塑
OpenClaw的此次大改,并非单纯的技术升级,更是对市场压力的回应。截至2026年8月底,其GitHub Star数虽仍高达38.8万,但周新增仅886个,远低于Hermes Agent的3824个。后者凭借更轻量的安装、更稳定的升级体验和激进的Self-learning策略,正快速蚕食OpenClaw的重度用户群体。
社区反馈尤为尖锐。7月2026.7.1版本发布后,Reddit上充斥着“升级即崩溃”的抱怨,甚至有用户直言:“它应该停下来,从头做OpenClaw 2.0。”团队最终在帖子中承认:“We fucked this up.” 这种坦诚背后,是对产品可持续性的深刻反思。
2.0的发布确实引发了更热烈的社区讨论,Multiplayer协作、Cloud Session和Self-learning成为焦点。但老问题仍未根除——发布数小时内,已有用户报告M4 Pro设备上出现CPU占用100%的启动循环。更有讽刺意味的是,部分用户转而使用Codex或Hermes来修复损坏的OpenClaw实例。
这揭示了一个残酷现实:技术重构的完成不等于用户体验的修复。OpenClaw能否真正翻盘,取决于其能否兑现一个最朴素的承诺:下一次升级,别再把自己搞挂。
长远来看,OpenClaw 2.0的价值不仅在于解决现有问题,更在于定义了下一代Agent的基础架构。当记忆可积累、Session可迁移、权限可管控、资源可调度时,Agent才真正具备融入日常数字生活的可能性。未来的竞争,将不再是功能数量的比拼,而是系统稳定性、记忆连贯性与安全可靠性的综合较量。
OpenClaw选择了一条艰难但必要的道路——牺牲短期的迭代速度,换取长期的生态健康。这只“史上最大龙虾”能否重新引领Personal Agent的发展方向,还需时间检验。但可以肯定的是,Agent的下一阶段进化,必须建立在坚实、可靠、可持续的基础设施之上。