苹果诉OpenAI反转:iCloud漏洞成泄密元凶,AI硬件战暗流涌动
信任危机下的技术悖论:当云端成为泄密通道
科技行业向来以严密的保密文化著称,尤其是苹果公司,其封闭的生态系统不仅体现在产品体验上,更深深植根于内部管理的每一个环节。然而,近期苹果起诉OpenAI及其前员工的案件,却意外揭开了这层严密面纱下的一道巨大裂痕。这场被外界视为“AI硬件争夺战”序幕的法律纠纷,最初被描绘成一起典型的商业间谍案:前高级系统电气工程师Chang Liu利用未归还的设备,通过发现的企业系统认证漏洞,持续访问苹果云端存储,并将机密信息输送至新东家OpenAI。苹果的诉状言辞激烈,直指OpenAI从高层到执行层都在系统性窃取其商业机密。
然而,随着调查的深入和媒体The Information的最新报道,剧情发生了令人错愕的反转。多位苹果前员工透露,导致资料外泄的核心原因并非高超的黑客技术或恶意的主动窃取,而是苹果自身生态系统中一个长期被忽视的盲点——iCloud的个人与工作数据混同。这一发现将矛头从外部竞争对手转向了内部流程的结构性缺陷。对于那些已经离职的员工而言,他们并未主动复制文件,但那些在职期间通过协作共享获得的文档,依然静静地躺在他们的个人iCloud账户中,甚至随着原文件的更新而持续同步。这种“被动持有”的状态,让原本清晰的法律责任边界变得模糊不清,也暴露出科技巨头在数字化转型过程中,对于数据主权归属认知的滞后。
生态闭环的双刃剑:便利性与安全性的零和博弈
要理解这一漏洞的成因,必须审视苹果独特的内部协作文化。苹果一直引以为傲的是其“全家桶”生态的高效协同,内部沟通依赖iMessage,文档协作使用Pages和Keynote,而所有数据的流转中枢则是iCloud。为了提升员工体验,苹果为新入职员工提供2TB的iCloud存储空间,并建议将其与个人现有的iCloud方案合并。这一看似人性化的举措,实则埋下了巨大的安全隐患。由于iPhone等核心设备在同一时间只能登录一个主Apple ID以解锁完整的iCloud功能,员工若要将工作与生活彻底隔离,理论上需要随身携带两部手机。在实际操作中,绝大多数员工选择了妥协,直接使用个人Apple ID登录公司相关的云服务。
这种公私账号的混用,使得个人生活照片、家庭账单与公司绝密的产品设计图、供应链采购单混杂在同一个云端数据库中。尽管苹果曾试图通过推出“Apple Work”文件夹来缓解这一问题,规定该文件夹内的内容在员工离职交还工牌后会自动消失并切断访问权限,但这一机制存在明显的覆盖盲区。并非所有共享文件都会自动归入Apple Work文件夹,一旦员工将文档保存至其他位置,或者通过非标准路径进行协作,这些文件就会永久驻留在个人iCloud中。更令人担忧的是,iCloud的同步机制是静默且持续的,即便员工离职多年,只要原文件在苹果服务器端发生更新,前员工的设备上仍可能收到“文档已更新”的通知。这种技术上的惯性,让离职员工陷入了两难境地:删除文件可能被视为毁灭证据或引起怀疑,保留文件则如同手持定时炸弹,随时可能引发法律风险。
离职管控的执行落差:从高管到普通员工的差异对待
除了技术架构的缺陷,执行层面的人为因素同样加剧了这一危机。据报道,苹果内部的离职审查流程存在显著的层级差异。对于高管级别的核心人员,离职时通常会有专门的安全团队陪同,逐项检查设备,确保所有机密文件已被清理或转移,流程严谨且不留死角。然而,对于数量庞大的普通工程师和设计师而言,离职流程往往显得敷衍和形式化。这种执行上的不对等,导致了大量中基层员工携带着未经清理的数字资产离开公司。
这种现象并非孤例,早在2021年芯片初创公司Rivos从苹果挖走40多名员工时,就发生过类似的纠纷。尽管Rivos采取了严格的防范措施,如使用加密通讯软件Signal替代iMessage,要求员工将机密文件严格存入Apple Work文件夹或公司指定的Box账户,但依然未能逃脱苹果的诉讼。在该案中,一名员工仅因Time Machine自动备份功能将资料复制到了外置硬盘,即便他从未主动打开过这些文件,仍被指控违规。Rivos在辩护中指出,这是苹果自身疏忽导致的数据泄露,不应由接收方承担全部后果。虽然该案最终于2024年达成和解,但Rivos因此元气大伤,最终被Meta以约20亿美元收购。这一历史案例表明,苹果在数据管控上的强势姿态与其内部管理的松散之间存在巨大张力,而这种张力正在被竞争对手敏锐地捕捉和利用。
从合作到对抗:AI硬件赛道的战略重构
苹果与OpenAI关系的急剧恶化,不能仅仅归结为个别员工的违规行为,其背后是双方在AI硬件赛道上战略利益的根本冲突。回顾2024年的WWDC大会,双方尚处于蜜月期,ChatGPT正式接入Siri,苹果软件工程高级副总裁Craig Federighi公开称赞OpenAI为行业先驱。彼时,苹果急需大模型能力来补强Apple Intelligence,而OpenAI则渴望借助iPhone的巨大装机量触达更多用户。这是一种典型的互补型合作。
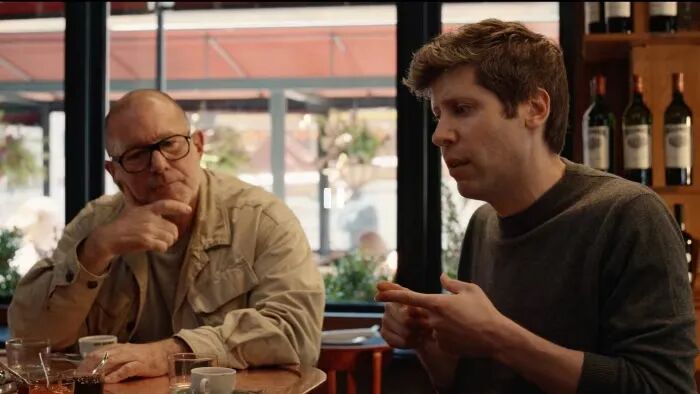
然而,随着Jony Ive加入OpenAI,以及io Products被收购,局势发生了根本性转变。OpenAI不再满足于仅作为iPhone上的一个服务提供商,而是开始构建自己的硬件生态,传闻中的“OpenAI手机”旨在颠覆现有的App生态模式。加上从苹果挖走的涵盖产品设计、屏幕技术、天线研发、供应链管理等全链条的400多名前员工,OpenAI已经具备了独立研发高端硬件的能力。这意味着,曾经的合作伙伴正在变成最直接的竞争对手。苹果提起诉讼,要求赔偿损失、销毁涉密材料,甚至申请禁令迫使OpenAI重新设计尚未发布的硬件,其真实意图或许不在于金钱赔偿,而在于通过法律手段延缓OpenAI的硬件发布进度,打乱其市场节奏。
数据主权的重新定义:企业合规的新挑战
这一案件给整个科技行业敲响了警钟。在云计算和移动办公普及的今天,传统的数据边界已经消失。企业不能再简单地依靠物理设备的回收来确保信息安全,必须重新定义数据主权的归属和管理方式。首先,技术上需要实现更彻底的公私分离,例如推广基于容器的虚拟化技术,确保工作数据始终运行在受控的沙箱环境中,无论员工使用何种个人设备或账号,数据都无法溢出到个人空间。其次,管理上需要建立更标准化的离职审计流程,利用自动化脚本对员工账户中的所有共享文件进行扫描和清理,消除人为执行的差异。
此外,法律层面也需要适应新的技术现实。对于“被动持有”机密文件的前员工,如何界定其主观恶意?对于因平台同步机制导致的数据残留,责任应如何在雇主、员工和新雇主之间分配?这些问题目前尚无明确的法律先例。苹果此次诉讼虽然气势汹汹,但iCloud漏洞的反转可能使其在法律论证上陷入被动。如果法庭认定泄密主要源于苹果自身的技术疏忽和管理漏洞,那么OpenAI的责任可能会大幅减轻。
结语:透明化竞争时代的到来
苹果与OpenAI的这场交锋,标志着AI硬件竞争进入了深水区。这不仅是技术和产品的较量,更是人才、数据和法律合规能力的综合博弈。对于科技企业而言,构建开放而安全的协作环境,平衡便利性与保密性,将成为未来核心竞争力的一部分。而对于从业者来说,清晰认知个人数字足迹与企业数据边界的界限,避免陷入无意识的合规陷阱,同样是职业生涯中不可或缺的一课。随着更多AI硬件产品的问世,我们或许能从产品细节中窥见这场隐秘战争的最终结果,但无论如何,数据流动的潘多拉魔盒一旦打开,就无法再轻易关上。