AI海量提交致苹果赏金计划宕机,冷静期新规背后的安全博弈
审核洪流下的无奈妥协
苹果公司的Bug赏金计划,这一自2016年启动的安全众测机制,正在经历一场前所未有的压力测试。作为全球最具影响力的科技巨头之一,苹果通过高额现金奖励邀请全球安全研究人员挖掘其软硬件及服务中的潜在漏洞。随着2025年10月赏金池上限提升至惊人的500万美元,这一计划成为了安全研究领域的“圣杯”,但也 inadvertently 成为了AI自动化攻击的温床。
近期,苹果内部安全门户悄然更新了一项重磅措施:对漏洞提交实施30天的“冷静期”及数量上限。这一举措并非出于对产品质量的自信,而是源于审核团队彻底“分身乏术”的窘境。当数以万计的漏洞报告如潮水般涌来,其中混杂着大量由AI生成的“幻觉式”虚假漏洞,人工审核团队的工作效率被严重稀释。对于审核人员而言,从海量的噪音中筛选出真正的高危漏洞,其难度已远超发现漏洞本身。
这种困境并非苹果独有,而是整个网络安全行业面临的结构性危机。当技术门槛被AI大幅降低,业余选手借助ChatGPT等大模型批量扫描代码、生成报告,安全生态的平衡被彻底打破。苹果此次设置“冷静期”,实质上是在用行政手段对抗技术洪流,试图为过载的审核系统争取喘息空间。
防御神话的破碎与AI的进攻性突破
要理解这场危机的严重性,必须回顾苹果引以为傲的安全防御体系。2025年9月,在iPhone 17发布会上,苹果推出了耗时五年开发的“内存完整执行”(MIE)技术。这项基于自研芯片底层硬件与操作系统深度整合的功能,被官方称为消费级操作系统内存安全史上“最重大”的一次升级。MIE旨在通过硬件级隔离,从根本上阻止内存攻击,构筑了一道看似坚不可摧的防线。
然而,这一防御神话在2026年5月被迅速击碎。网络安全公司Calif的研究团队仅用3人,在短短5天内,利用Anthropic推出的Mythos Preview模型,成功将两个macOS漏洞串联,形成了一条完整的本地权限提升链,并绕过了MIE的保护。更令人震惊的是,该团队从初步发现异常到获得可工作的Root Shell,全过程仅用了5天时间。
Mythos Preview模型代表了AI在安全领域的质变。官方宣称其已自主发现数千个主流操作系统及浏览器的高危漏洞,但因其“攻击性能力过强”,仅向40家关键合作伙伴开放API。Calif团队的行动证明,当AI具备将孤立漏洞转化为完整攻击路径的能力时,传统的单点防御已显得捉襟见肘。这种“发现-验证-利用”周期的极速压缩,让防御者处于极大的被动地位。
行业震荡与“噪音”治理困境
AI驱动的漏洞挖掘不仅改变了攻击节奏,更扰乱了整个漏洞披露生态。据预测,2026年的CVE(公开披露的网络安全漏洞列表)登记量将达到66000个,较原始预估高出46%。然而,数量的激增并未带来安全性的同步提升,反而导致了严重的“信号噪声比”失衡。
意大利安全初创公司Bynario的案例极具代表性。该团队利用ChatGPT在三周内发现了macOS中的50多个漏洞,其中包括一个价值连城的远程代码执行漏洞。然而,当他们准备提交这份可能在黑市上价值10万至20万美元的报告时,却发现苹果已暂时封锁了提交入口。这种因通道拥堵导致的有效漏洞无法及时披露的现象,正在将安全流程本身变成新的安全漏洞。
苹果并非孤军奋战。Google在2026年3月宣布不再接受AI生成的漏洞报告;开源云平台Nextcloud在4月暂停了其漏洞赏金计划;GitHub在7月大幅削减公开赏金奖额,并设立仅限受邀研究员的VIP通道。这些举措反映出行业共识:在缺乏有效过滤机制的情况下,无差别的AI提交正在摧毁赏金计划的价值基础。Curl创始人坦言,在2026年前几周收到的20份报告中,没有一份是真正的安全漏洞,这种“零命中率”极大地挫伤了审核团队的积极性。
防御者的反击:AI致谢与高频发版的新风险
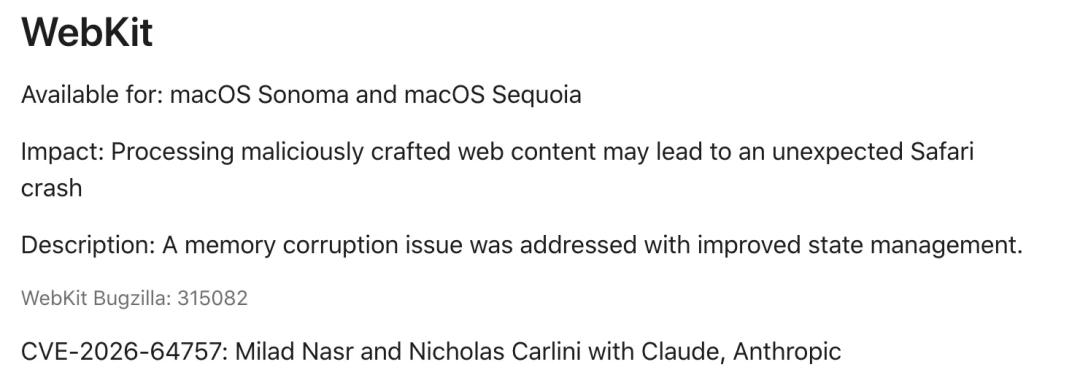
面对攻击方的自动化优势,防御方也在迅速调整策略。2026年7月27日,苹果发布的macOS Tahoe 26.6安全更新具有里程碑意义。这次更新修复了194个独立安全漏洞,其中不仅包含由传统研究员发现的漏洞,还正式致谢了AI工具:Anthropic的Claude和OpenAI的Codex Security各发现3个,NVIDIA的AI Red Team发现2个,Z.ai的GLM模型发现1个。
这是苹果首次在安全修复中公开承认并致谢AI的贡献。数据显示,随着AI工具的介入,苹果的安全更新频率显著加快:从26.5版本出现AI署名,到26.5.2追加38个CVE修复,再到26.6一个月后发布并刷新纪录达到155个修复项。这种加速趋势表明,AI已成为防御体系中不可或缺的加速器。
然而,高频发版节奏的背后隐藏着新的安全变量。苹果一贯以严格控制发版节奏著称,每一次系统更新都需经过严格的内部测试、兼容性验证和分阶段灰度发布。将更新周期从“按月”压缩至“周甚至天”级,意味着测试窗口被极度压缩。虽然快速响应漏洞能减少暴露期,但也可能引入新的回归错误或兼容性风险。
这种变化标志着安全范式的根本性转移:当AI将漏洞发现周期压缩至数天,传统的按月发布安全更新的节奏已显得滞后。攻击者只需找到一个入口即可发动攻击,而防御者必须维持整个IT环境的正常运转,协调发布窗口,确保更新不会导致生产系统宕机。这种不对称性使得“快”成为防御者的唯一选择,即便这意味着要承担更高的发布风险。
结语与展望
苹果设置Bug赏金计划“冷静期”的事件,不仅是单一公司的管理调整,更是整个网络安全行业在AI时代面临的典型困境缩影。它揭示了两个核心矛盾:一是AI降低门槛带来的规模化优势与审核资源有限性之间的矛盾;二是漏洞披露速度与安全验证严谨性之间的矛盾。
未来,安全生态的重构将依赖于更智能的过滤机制和更高效的协作模式。一方面,可能需要引入更先进的AI模型对提交报告进行预筛选,自动识别“AI幻觉”和重复提交,减少人工审核负担;另一方面,赏金计划可能需要向更垂直、更高质量的专家群体倾斜,建立类似GitHub VIP通道的信任机制。
同时,防御者必须认识到,仅仅依赖速度是不够的。如何在高频发版中保持系统的稳定性,如何在海量数据中精准识别真正的高危威胁,将是下一阶段安全研究的核心课题。苹果的案例提醒我们,在技术飞速发展的今天,安全不再仅仅是代码层面的攻防,更是流程、效率与人性博弈的综合体现。对于所有依赖漏洞赏金计划或类似众测机制的企业而言,建立适应AI时代的审核与响应体系,已不再是可选项,而是生存的必答题。