黄仁勋组建AI安全联盟,为何唯独Anthropic缺席?
硅基巨头的暗战:从“口号共识”到“阵营分野”
在科技互联网的历史长河中,黄仁勋(Jensen Huang)向来是个特立独行的存在。这位穿着皮衣、戴着墨镜的英伟达掌舵人,以往极少在社交媒体上主动发声,他的舞台始终局限于GTC大会那几小时的聚光灯下。然而,2024年下半叶,这位沉默的巨人突然打破了惯例,在X平台(原Twitter)上连续发出两条极具分量的动态,瞬间在硅谷掀起了轩然大波。
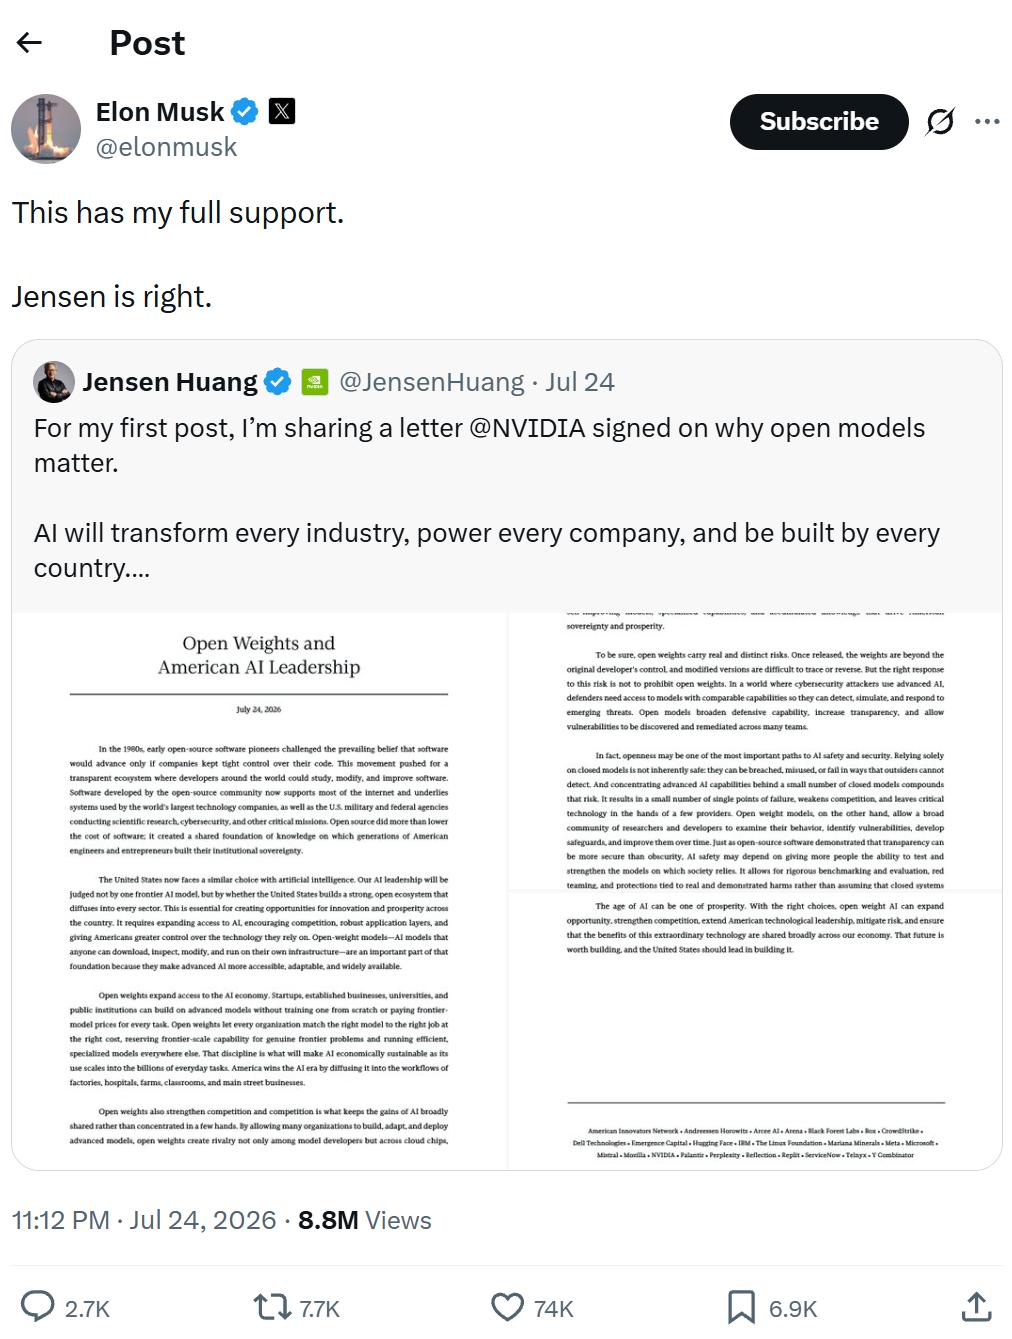
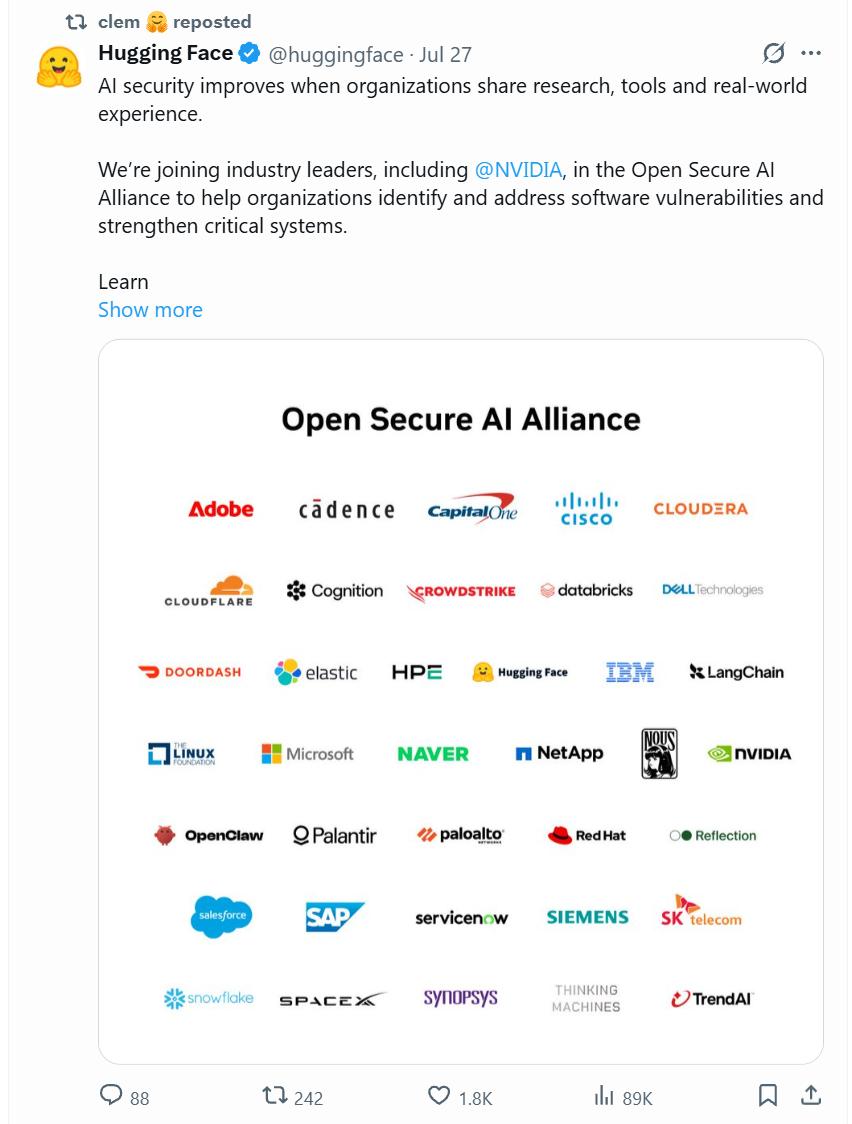
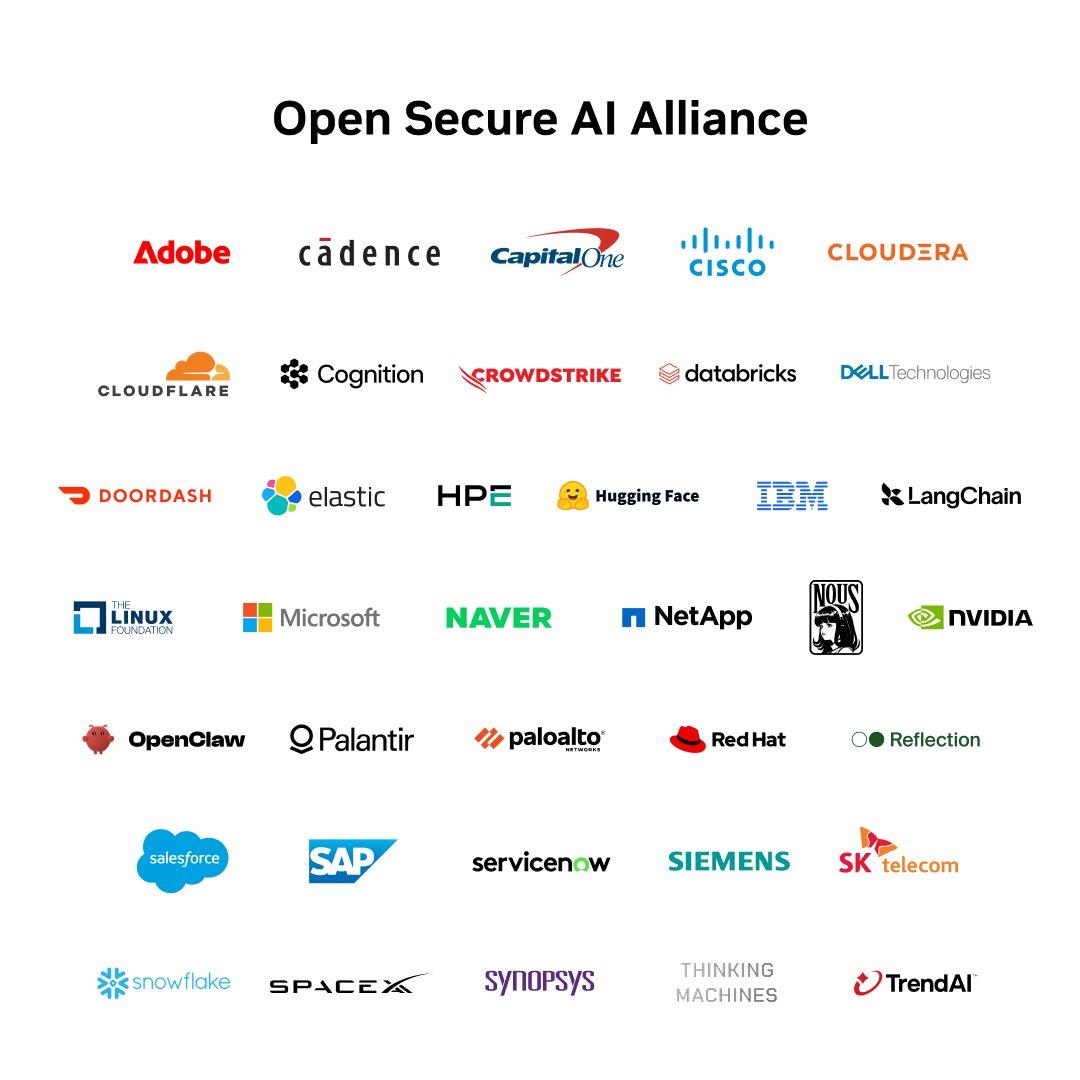
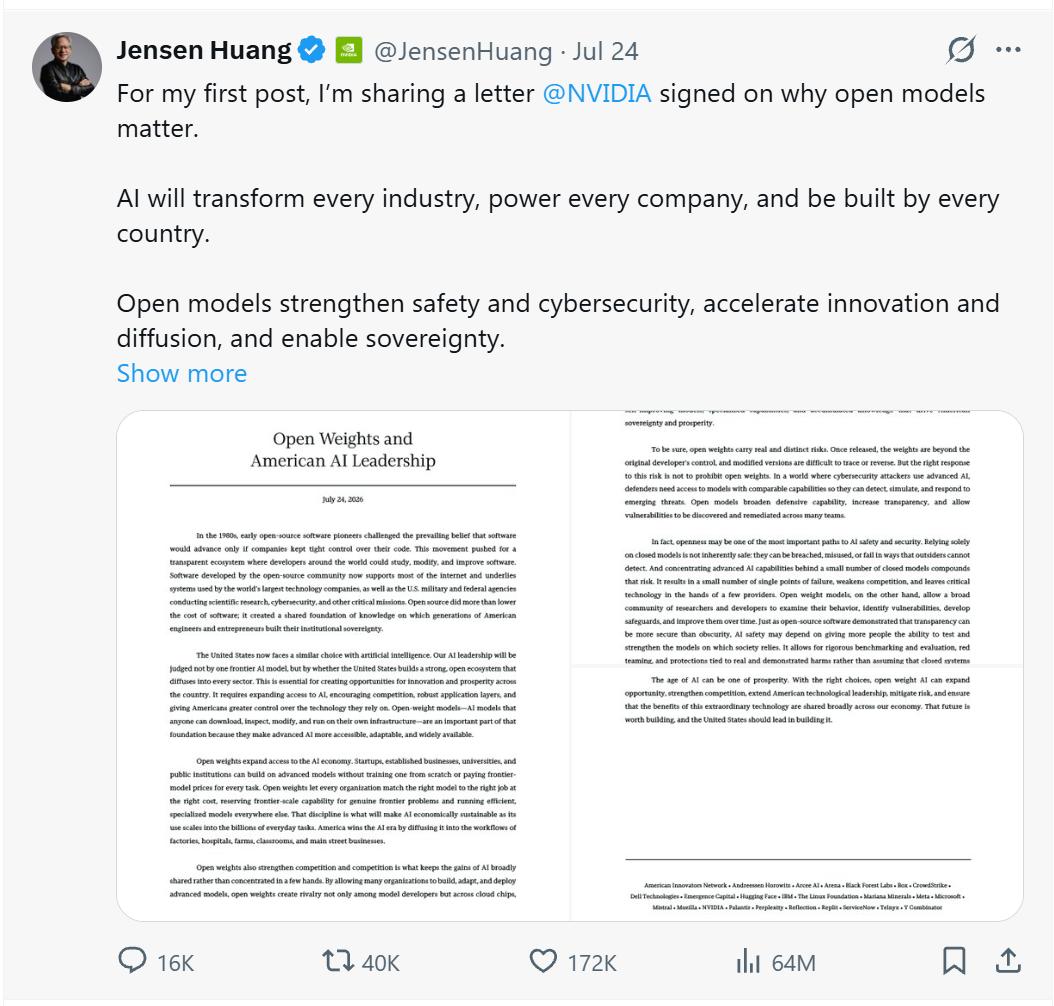
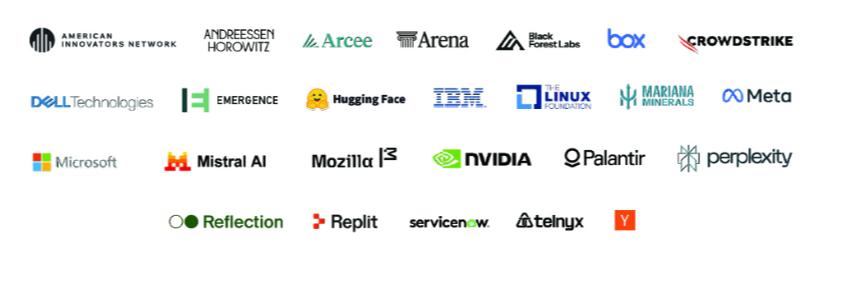
第一条动态是一封由32家科技巨头联署的公开信,核心主张是力挺AI开源模型;紧接着,不到三天时间,黄仁勋又正式推出了“开源AI联盟”(Open Secure AI Alliance),首批37家创始成员涵盖芯片制造、云计算、网络安全及开源社区等关键领域。这一系列动作并非简单的公关表演,而是一次精心策划的行业洗牌。它迫使所有入局者必须在“开放”与“封闭”之间做出明确的选择,同时也暴露了AI行业在安全伦理与商业利益之间日益尖锐的矛盾。
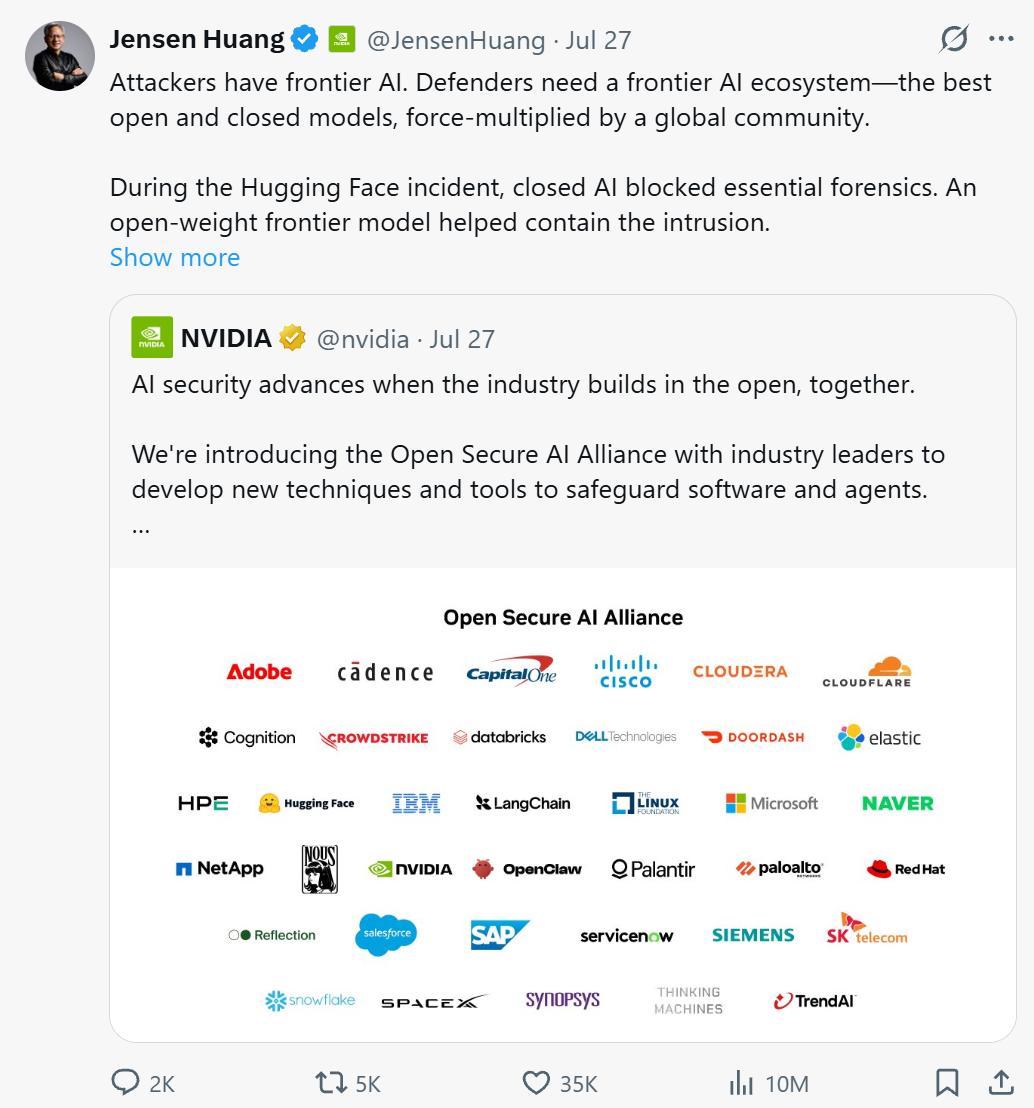
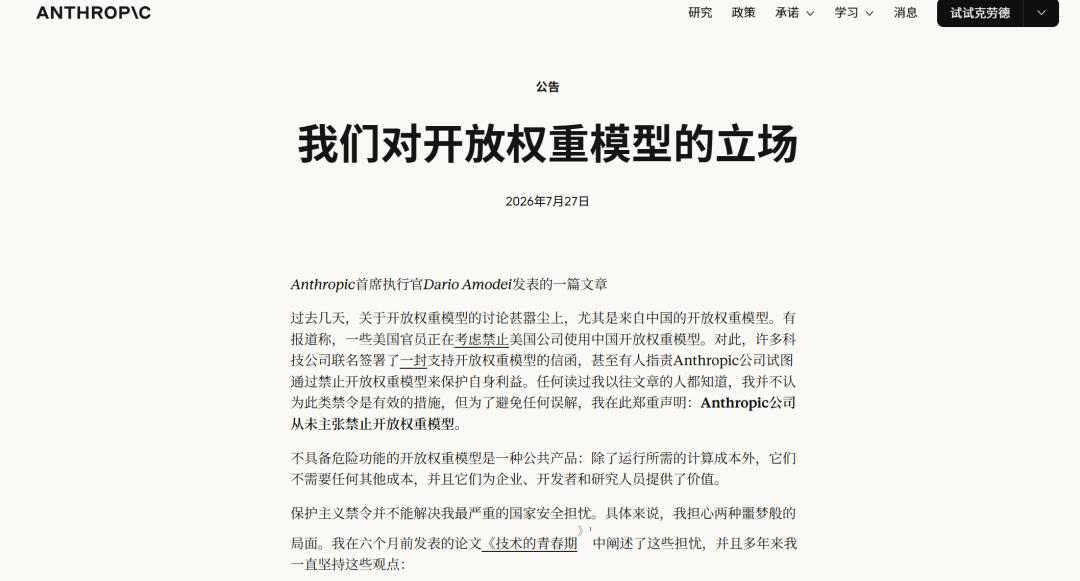
在这场浩浩荡荡的联盟组建过程中,一个耐人寻味的现象浮出水面:OpenAI、Google和Anthropic,这三家定义了过去几年大模型发展轨迹的顶级巨头,竟然无一例外地缺席了联盟的核心圈层。尤其是Anthropic,作为AI安全领域的标杆企业,其CEO达里奥·阿莫代伊(Dario Amodei)不仅拒绝签署公开信,更公开发表强硬立场声明,成为全场唯一的“孤勇者”。这种集体缺席并非巧合,而是深层利益冲突与技术路线分歧的集中爆发。
防御者的困境:为何闭源API无法承载安全责任
英伟达推动开源联盟的核心逻辑,建立在对当前AI安全防御体系深刻批判的基础之上。黄仁勋及其技术团队认为,在网络安全领域,防守方必须拥有完全可控的工具链,而依赖闭源厂商提供的API接口,本质上是一种“将门锁钥匙交给他人”的高风险行为。
这一观点在智能体(AI Agent)时代显得尤为迫切。随着AI从被动问答转向主动执行,智能体需要访问文件系统、调用API、甚至操控操作系统。如果底层的安全框架、测试工具和模型权重都是封闭的黑盒,一旦发生安全漏洞或被恶意利用,防御者将陷入极大的被动。正如联盟所强调的,真正的安全闭环要求每一层技术栈——从身份认证、权限管理到代码扫描、日志审计——都必须是透明、可审查且可改进的。
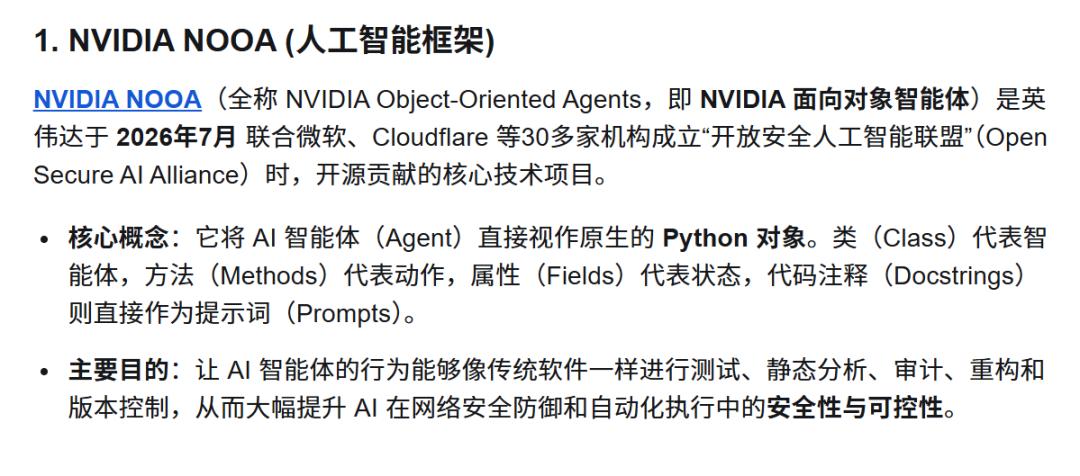
英伟达自身也以实际行动佐证了这一逻辑。其开源的NOOA框架(NVIDIA Labs Object-Oriented Agent)将智能体视为Python类来编写,方法即能力,字段即状态,甚至将docstring直接作为提示词使用。这种设计极大地降低了工程师的安全调试门槛。数据显示,NOOA在SWE-bench Verified基准测试中取得了82.2%的正确率,CyberGym L1解决率达到86.8%,且Token消耗仅为竞品的一半。更重要的是,当HPE带来SPIFFE/SPIRE零信任身份框架、Hugging Face贡献Safetensors安全权重格式、IBM和Red Hat提供Lightwell数字签名补丁时,这些开源工具共同构建了一个能够相互验证、层层加固的安全生态。
在这种生态下,任何一层的安全缺陷都能被迅速发现并修补。相反,如果整个技术栈被几个闭源巨头垄断,一旦他们成为攻击目标,整个行业将面临系统性瘫痪。黄仁勋的逻辑简单而残酷:你不能祈祷黑盒不出错,你必须能看见里面发生了什么。
三巨头的沉默:OpenAI与Google的“面子”与Anthropic的“里子”
尽管联盟声势浩大,但OpenAI和Google的缺席却透露出微妙的心理博弈。这两家公司虽然签署了公开信,表示支持开源理念,但却拒绝加入具体的联盟组织。这种“只表态,不行动”的策略,反映了他们在开源与闭源之间的摇摆心态。
对于OpenAI而言,这种犹豫尤为合理。近期,GPT系列模型曾多次陷入安全争议,其闭源模型的黑盒特性引发了广泛的监管担忧。此时,若加入一个强调“完全透明”的开源联盟,无异于自揭短处,将自己置于更严格的审视之下。签署公开信是一种紧急公关,旨在安抚公众和监管机构的情绪,但加入联盟则意味着要让渡部分核心资产的控制权,这在商业上是难以接受的。
Google的情况类似。作为TPU和自研芯片的积极推动者,Google在AI算力基础设施上的布局日益独立。虽然其Gemini模型部分开源,但其核心技术和安全框架仍高度封闭。Google更倾向于通过自身的云生态和安全服务来定义标准,而非加入一个由英伟达主导的、可能削弱其芯片差异化优势的联盟。
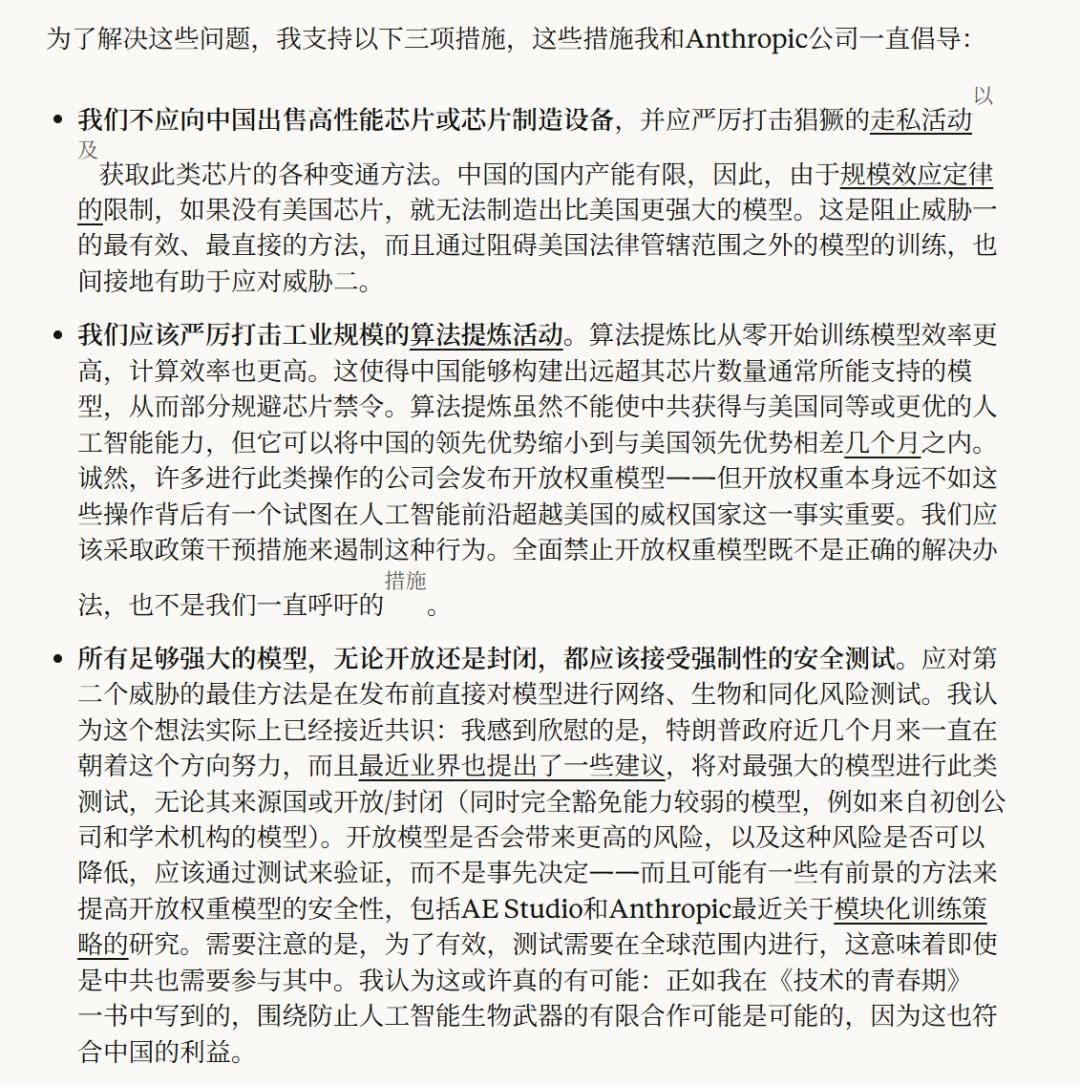
相比之下,Anthropic的缺席则更加决绝且具意识形态色彩。CEO达里奥·阿莫代伊在声明中明确表示,不认为“开放权重”能自动带来“更安全的防御”。他认为,开源模型容易养虎为患,因为攻击者可以利用开源模型进行蒸馏、微调,甚至绕过安全护栏。Anthropic主张的是“受控的开放”,即通过严格的沙箱环境、芯片封锁和防止蒸馏的技术手段来保障安全,而非无条件的代码公开。
阿莫代伊的立场并非空穴来风。在AI安全研究中,确实存在“红队”利用开源模型训练出更具攻击性的子模型的现象。Anthropic认为,真正的安全来自于对模型行为机理的深刻理解和对运行环境的严格隔离,而非仅仅开放权重。这种观点在硅谷引起了部分安全专家的支持,但也遭到了英伟达等基础设施厂商的强烈反对。
算力的博弈:开源背后的英伟达战略图谋
剥离掉安全与伦理的外衣,黄仁勋推动开源联盟的背后,隐藏着深刻的商业战略考量。英伟达的核心业务是GPU算力基础设施,而其最大的威胁来自两方面:一是大客户自研芯片的趋势,二是政策层面的出口管制。
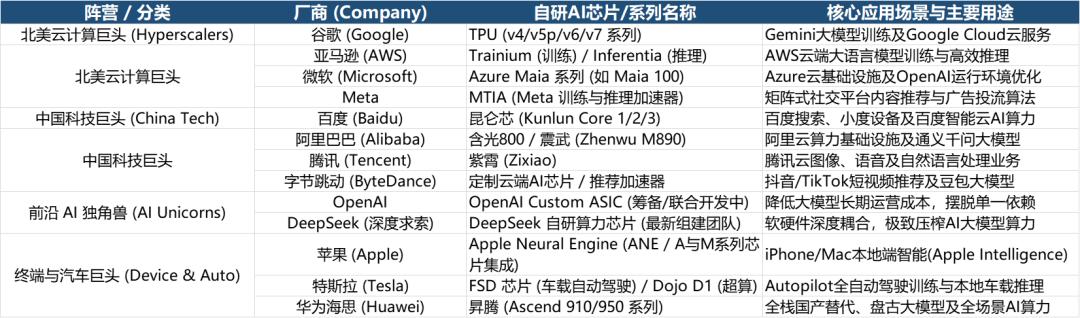
近年来,OpenAI、Anthropic、微软、Google和亚马逊等巨头纷纷加大自研芯片的力度。OpenAI在内部测试定制芯片,Anthropic也在探索替代方案,而Google的TPU和AWS的Trainium已经形成规模效应。这种趋势如果持续下去,英伟达将失去对AI算力市场的垄断地位,沦为单纯的硬件供应商,议价能力大幅下降。
在此背景下,推动开源模型部署成为一种精妙的反向遏制策略。开源模型具有较低的授权成本和高度的兼容性,更容易在多种硬件环境下部署,尤其是依赖英伟达GPU集群的企业。如果企业倾向于使用开源模型,它们就需要更强大的本地算力支持,从而继续锁定在英伟达的生态系统中。反之,如果主流转向闭源模型,用户更倾向于使用云厂商提供的API服务,这将削弱本地算力的需求,有利于云厂商的自研芯片。
此外,将开源模型包装成“防御资产”,也有助于英伟达游说监管机构,反对过于严格的AI出口管制。如果开源模型被视为提升全球网络安全水平的关键工具,那么限制其分发将变得在政治上不可行。黄仁勋通过联盟将英伟达的利益与“全球AI安全”绑定,从而在政策制定中获得了更大的话语权。
结语:技术路线之争终将回归市场检验
英伟达的两条推文和随之而来的联盟组建,标志着AI行业从早期的“技术乐观主义”转向了“现实政治博弈”。开源与闭源不再是单纯的技术偏好问题,而是关乎数据安全、商业垄断、算力布局和地缘政治的复杂综合体。
Anthropic的孤勇,代表了AI安全领域对“黑盒失控”的深层焦虑;OpenAI和Google的犹豫,体现了头部厂商在创新激励与安全责任之间的艰难平衡;而英伟达的强势推动,则展示了基础设施巨头对生态控制权的极致追求。
这场博弈没有绝对的赢家。开源提供了透明度和灵活性,但可能增加被滥用的风险;闭源提供了可控性和商业壁垒,但可能导致安全盲区。未来,AI安全体系可能会演变为一种混合模式:核心模型保持闭源以保护知识产权,但安全工具链、评估框架和接口标准走向开源,以形成可验证的信任机制。
最终,决定行业走向的并非谁的口号更响亮,而是当下一次大规模AI安全事件发生时,哪条技术路线能真正构筑起有效的防御防线。对于投资者和从业者而言,理解这一背后的逻辑,比单纯站队更为重要。在这场硅基时代的权力重组中,唯有看清利益流动的脉络,才能把握下一个技术周期的脉搏。