告别繁琐运维:KES MCP Server如何让AI安全高效直连数据库?
数据库交互的范式转移:从手动操作到自然语言驱动
在传统的数据开发与运维体系中,开发者往往需要在IDE、数据库客户端、监控平台等多个工具间反复切换。这种碎片化的工作流不仅降低了效率,更在频繁的手动复制SQL语句和表结构过程中引入了人为错误的风险。随着大语言模型(LLM)能力的飞跃,将AI直接嵌入数据库操作闭环成为必然趋势。然而,直接让AI连接数据库面临着巨大的安全挑战:误删数据、暴力破解、敏感信息泄露等问题时刻威胁着生产环境的稳定性。
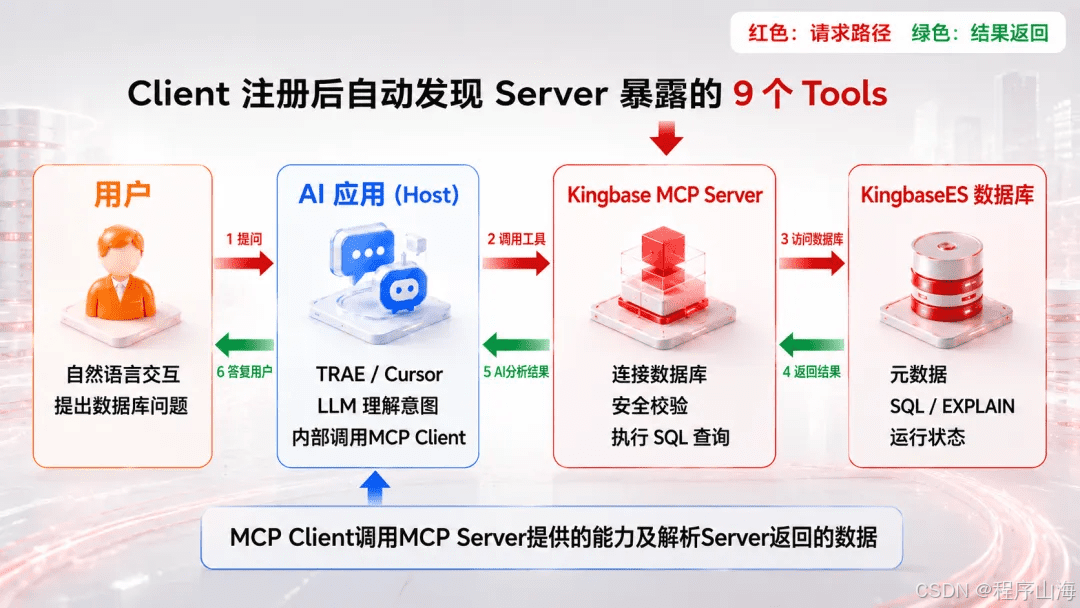
在此背景下,KES MCP Server作为一款基于MCP(Model Context Protocol)标准构建的数据库AI中间件,提供了一条兼顾效率与安全的路径。它并非简单的数据库驱动,而是位于AI客户端与数据库内核之间的“智能守卫”与“翻译官”。通过标准化的协议接口,KES MCP Server将复杂的数据库操作封装为AI可理解的语义工具,同时通过严格的权限管控层,确保所有AI发起的操作都在安全边界内进行。这种架构设计使得大模型能够直接理解数据库状态、分析执行计划并给出优化建议,从而实现了从“人写SQL”到“人提需求,AI执行”的范式转移。
核心架构解析:五层模型与双重安全机制
KES MCP Server的整体架构设计遵循分层解耦原则,自下而上可分为KES数据库层、分析能力层、核心服务安全层、传输层以及AI客户端层。这种分层结构确保了组件间的低耦合性,使得系统具备高度的可扩展性和安全性。
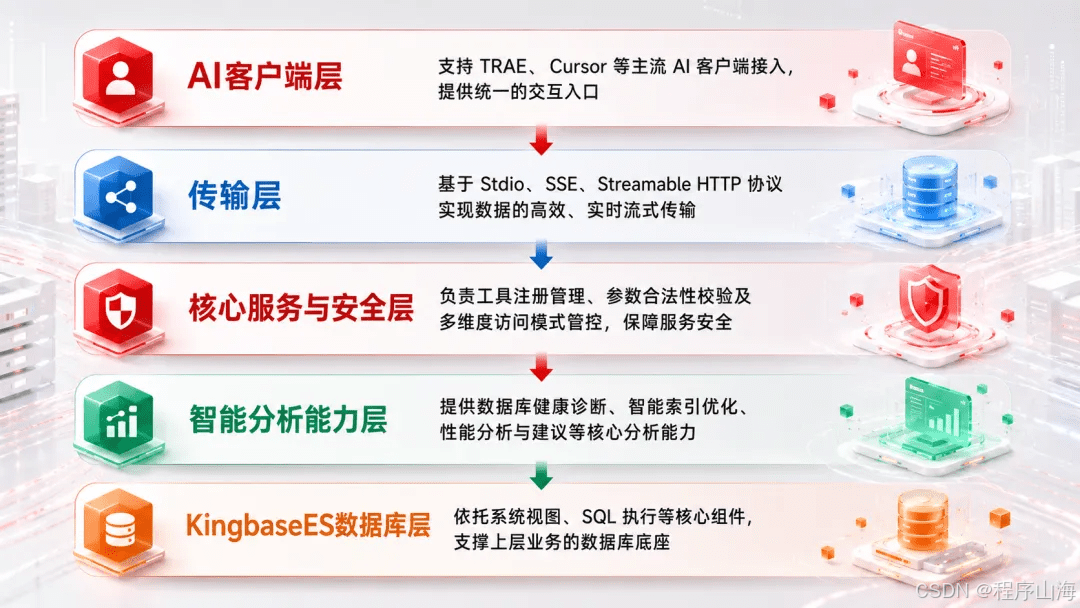
在核心服务安全层,系统引入了关键的“双安全运行模式”。这是解决AI操作数据库信任危机的重要创新。第一种是Restricted(受限模式),这是生产环境的强制标配。在此模式下,MCP Server内置SQL白名单机制,仅允许执行SELECT查询、元数据查看及执行计划分析等只读操作。任何试图执行DELETE、UPDATE、DROP或ALTER等DDL/DML语句的请求都会被系统直接拦截。配合专为AI设计的最小权限账号,系统从根本上杜绝了AI因幻觉或逻辑错误导致数据篡改或丢失的风险。
第二种是Unrestricted(无限制模式),该模式放开了所有数据库操作权限,支持建表、索引修改及数据写入。然而,这一模式仅适用于本地开发或测试环境,严禁在生产环境中开启。这种区分明确的安全策略,既满足了开发阶段的灵活性需求,又严守了生产环境的安全底线。
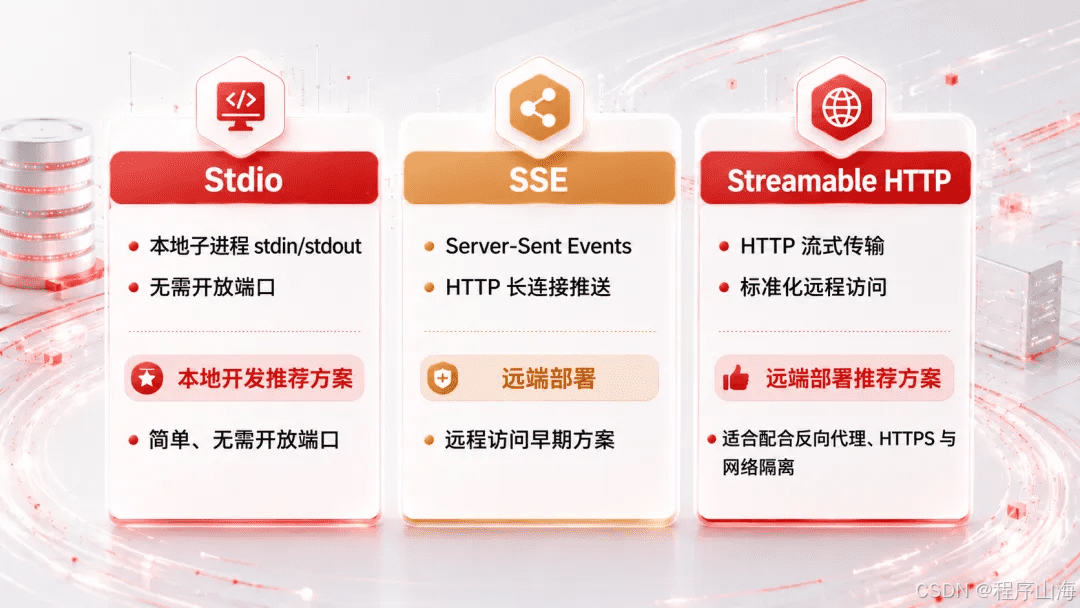
此外,系统提供的三种传输模式(Stdio、SSE、Streamable HTTP)也体现了对不同场景的适配考量。Stdio模式适合本地调试,无需开放端口,调试体验最佳;SSE模式适用于小规模远程调试,保持轻量长连接;而Streamable HTTP模式则通过支持HTTPS、反向代理及网络隔离,成为企业生产环境集中部署的首选方案。
实战部署指南:从环境初始化到编辑器配置
要实现KES MCP Server的价值,首先需要完成严谨的环境准备。系统要求数据库版本为KES V8R6及以上,运行时环境需基于Python 3.12或3.13,并推荐使用uv作为包管理工具以加速依赖安装。对于高级功能如慢查询统计和索引仿真,还需提前安装sys_stat_statements和sys_hypo扩展。
在安全配置阶段,创建专用的AI访问账号至关重要。开发者应避免使用超级管理员账号,而是创建一个仅拥有public schema下表查询权限的只读账号。通过REVOKE语句明确收回CREATE、ALTER、DROP等权限,实现权限的最小化原则。例如,在SQL层面,可通过如下指令构建安全底座:
CREATE USER ai_mcp WITH PASSWORD 'ComplexPass123!'; GRANT SELECT ON ALL TABLES IN SCHEMA public TO ai_mcp; GRANT USAGE ON SCHEMA public TO ai_mcp; REVOKE CREATE, ALTER, DROP ON SCHEMA public FROM ai_mcp;
部署启动阶段,开发者可通过命令行注入数据库连接信息并指定访问模式。以Linux环境下的受限模式启动为例,设置环境变量后执行uv run kingbase-mcp --access-mode restricted,服务即开始监听本地请求。对于多团队共享的企业场景,可启用Streamable HTTP模式并指定端口,通过反向代理暴露服务,从而实现集中化的AI数据库能力供给。
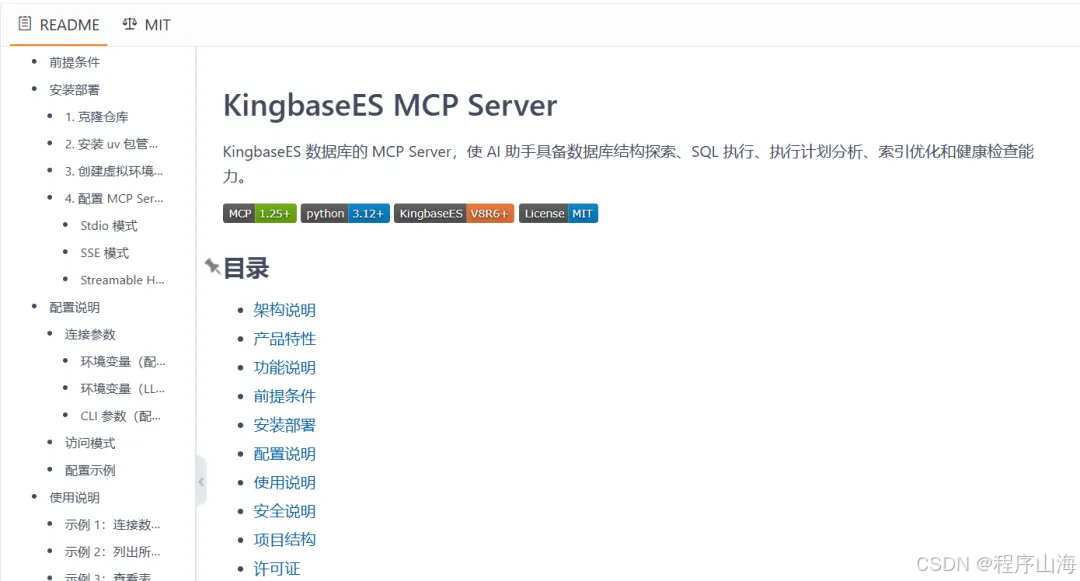
在客户端配置层面,主流AI编辑器如Cursor和TRAE均提供了原生支持。以Cursor为例,开发者需在.mcp.json配置文件中定义server参数,指定uv运行路径、项目目录绝对路径、访问模式及数据库连接环境变量。值得注意的是,由于路径解析的敏感性,必须使用绝对路径,且在修改配置后需完全重启编辑器以确保服务重载。这一配置过程将MCP Server无缝集成进开发者的日常编码界面,使得AI工具栏直接挂载了数据库管理能力。
核心能力全景:从结构探查到索引仿真优化
KES MCP Server内置的九大标准化工具覆盖了数据库开发运维的全生命周期,其核心价值体现在四个关键能力上:结构探查、SQL执行与分析、健康巡检以及索引仿真。
在结构探查方面,开发者无需再记忆复杂的系统表查询语句或手动执行\d命令。只需在AI对话框中输入“列出public schema下所有表及索引”,AI即可通过MCP Server自动拉取元数据并结构化呈现。这种自然语言交互极大地降低了数据库理解的门槛,特别适用于接手遗留系统或陌生数据库项目的开发者。
SQL执行与执行计划分析则是性能调优的核心。AI可以直接生成业务查询语句并执行,更重要的是,它能自动抓取真实的执行计划。例如,当AI分析一条复杂查询时,它可以指出当前的Seq Scan(全表扫描)导致了高I/O开销,并建议增加索引。这种即时反馈机制将原本需要资深DBA花费数小时进行的性能排查,缩短至几分钟甚至几秒钟。
数据库健康巡检功能提供了一站式的运维体检报告。系统自动检测索引失效、长连接占用、Vacuum堆积情况及复制延迟等隐患,并输出风险点列表。这使得运维人员能够从被动的故障响应转向主动的风险预防。
最具创新性的能力是索引仿真优化。依托sys_hypo扩展,KES MCP Server允许开发者在不创建真实物理索引的情况下,模拟新增联合索引后的执行计划变化。这一功能解决了索引优化中的痛点:盲目创建索引不仅浪费存储空间,还会增加写入延迟。通过仿真,开发者可以零成本评估多个索引组合的效果,选择最优解后再由DBA执行落地变更。这种“先模拟,后实施”的工作流,显著提升了数据库优化的科学性与安全性。
生产环境最佳实践与安全红线
尽管AI带来了效率革命,但生产环境的安全红线不可逾越。基于大量实战经验,以下是KES MCP Server落地的关键最佳实践。
首先,生产环境必须强制使用Restricted受限模式。任何情况下都不应在线上开启Unrestricted模式。其次,数据库账号权限必须严格遵循最小权限原则,AI账号仅保留SELECT权限,严禁赋予DDL操作权限。在部署架构上,远程部署必须结合HTTPS加密与反向代理,且MCP服务端口不应直接暴露在公网,而应通过内网或防火墙策略限制访问来源。
此外,为防止因AI生成复杂查询导致数据库负载过高,建议配置单次查询返回行数限制,并定期清理慢查询日志。对于涉及敏感数据的业务库,应采用独立的MCP实例进行隔离部署,避免与其他测试环境混用。通过这六道安全防线,组织可以在享受AI红利的同时,将数据安全风险降至最低。
常见故障排查与未来展望
在实际部署过程中,开发者可能会遇到一些典型问题。例如,编辑器无法识别MCP工具,通常是因为路径配置错误或Python环境未正确激活,此时需检查绝对路径及完全重启编辑器。若出现数据库连接失败,应首先核对DB_HOST、端口及账号权限,并确认防火墙策略是否放行。对于索引仿真功能无法使用的情况,需确认sys_hypo扩展是否已正确安装。慢查询统计无数据则通常源于sys_stat_statements扩展未启用或数据库配置文件未开启相关统计开关。
展望未来,随着MCP协议的普及,越来越多的国产及主流数据库将接入这一标准生态。KES MCP Server的实践表明,通过标准化的中间件层,可以有效弥合大模型能力与数据库底层复杂性之间的鸿沟。它不仅提升了开发和运维效率,更通过严格的安全管控机制,为AI在核心业务系统中的深度应用奠定了信任基础。对于追求国产化替代与智能化转型的企业而言,掌握此类工具链的配置与优化,将成为AI时代程序员的必备核心竞争力。