AI双刃剑:5秒挖出15年Linux漏洞,却让无辜记者成嫌犯
算法的极致效率与人性盲区
在2026年的夏天,我们目睹了两个截然不同的场景,它们共同构成了人工智能时代最深刻的隐喻。
第一个场景中,时间被压缩到了极致。安全公司Nebula Security的研究团队披露,他们利用名为VEGA的AI驱动漏洞挖掘工具,仅用了5秒钟,就从一个普通用户权限成功提权至root级别。这个被命名为GhostLock(CVE-2026-43499)的漏洞,如同一个潜伏了15年的幽灵,深埋在Linux内核的锁管理机制中。它没有复杂的配置要求,没有特殊的权限初始条件,仅仅依靠正常的线程调用,就能一步步瓦解系统的安全防线,甚至让攻击者轻松逃离容器沙箱,掌控整台服务器的命运。
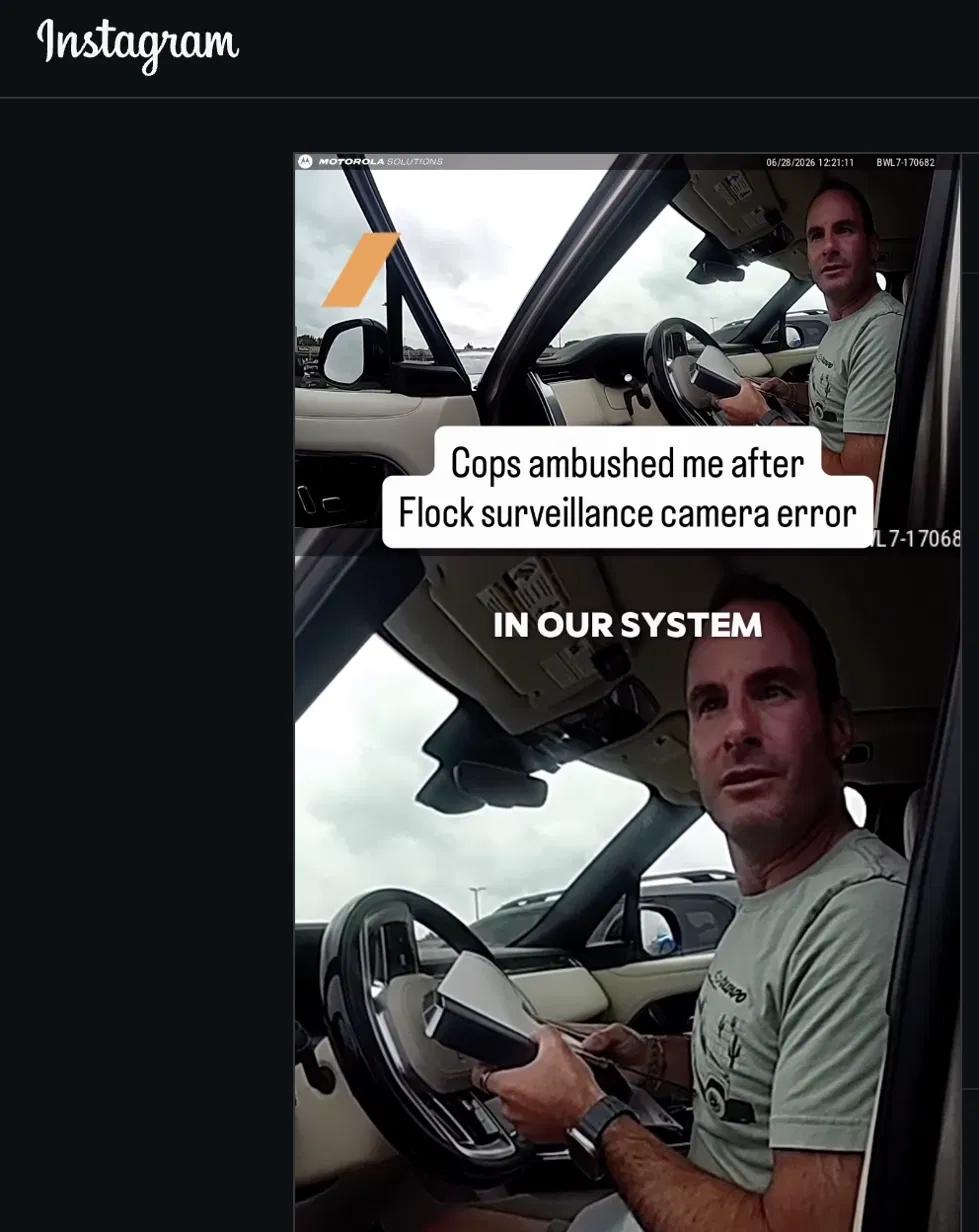
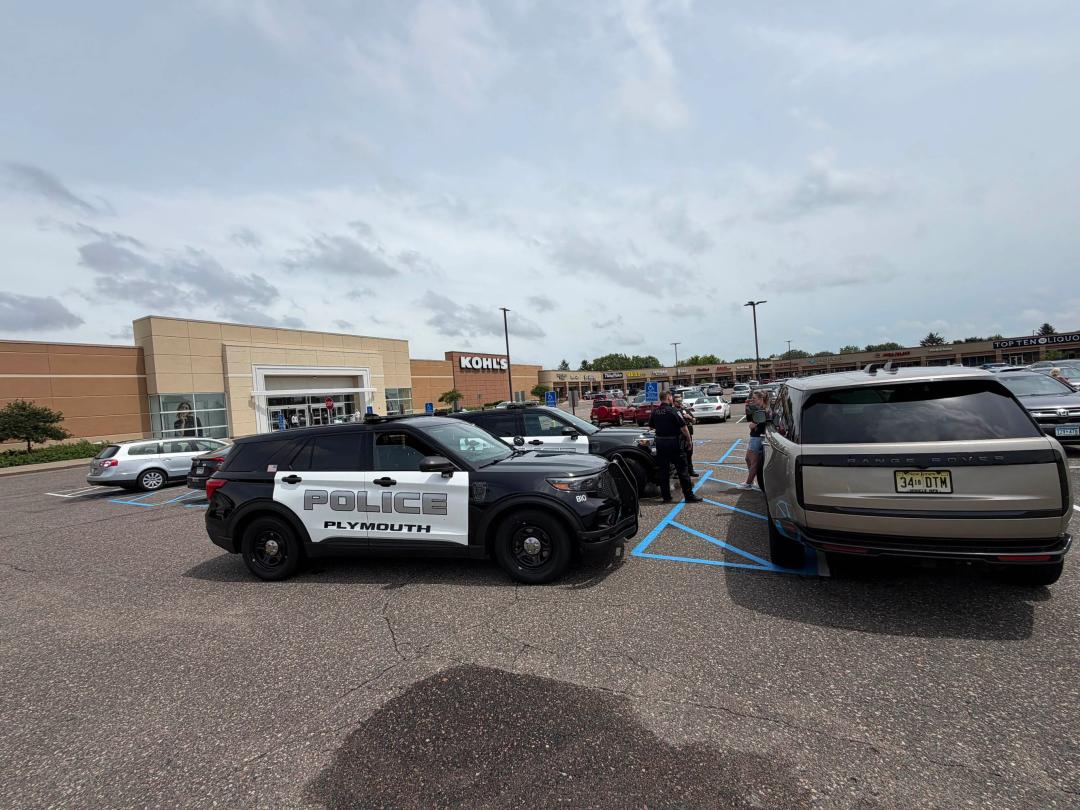
第二个场景则充满了紧张与混乱。同一时间,2000英里外,汽车记者Joel Feder正驾驶着一辆价值15.5万美元的Range Rover去退货。当他的车辆刚刚驶出车位不到两英尺,四辆警车从四个方向急速包围了他。警察手按枪柄,厉声喝令:“下车!双手举起!”Feder被迫服从,成为了一个“盗车嫌犯”。然而,他并未偷窃任何车辆。导致这场误会的,是2000英里外一次简单的数据库录入错误,以及一套全天候运行、永不疲倦的AI摄像头网络。
这两个故事虽然背景迥异,但核心逻辑惊人一致:它们都展示了AI在“识别模式、自动判断、触发行动”这一链条上的极致效率。一个是替人类修补代码漏洞,一个是因放大人为错误而制造社会危机。这正是当前AI技术发展的真实写照:它既是守护者的利刃,也可能是肇事者的帮凶。
GhostLock:沉睡15年的内核死角
要理解GhostLock(CVE-2026-43499)的危险性,首先需要审视其技术本质。这个漏洞并非出现在新近引入的复杂代码中,而是潜伏在Linux内核最基础、最常用的锁管理机制里。
在Linux内核中,当一个线程等待锁时,它会进入一个等待队列。内核提供了一個名为remove_waiter()的清理函数,负责在锁释放或线程放弃等待时,从队列中移除该线程的记录。长期以来,内核开发人员基于一个看似合理的假设:排队的是谁,销号的也是谁。在这种简单场景下,这套机制运行完美,从未出错。
然而,随着内核功能的演进,出现了一种更复杂的情况:一个线程可以替另一个“正在睡觉”(即被挂起等待唤醒)的线程去排队。这就引入了“代办”机制。问题出在清理函数仍然固守旧有的逻辑,它只检查当前执行销号操作的线程,并将其记录从队列中移除,却忽略了真正那个在排队、但处于休眠状态的线程。
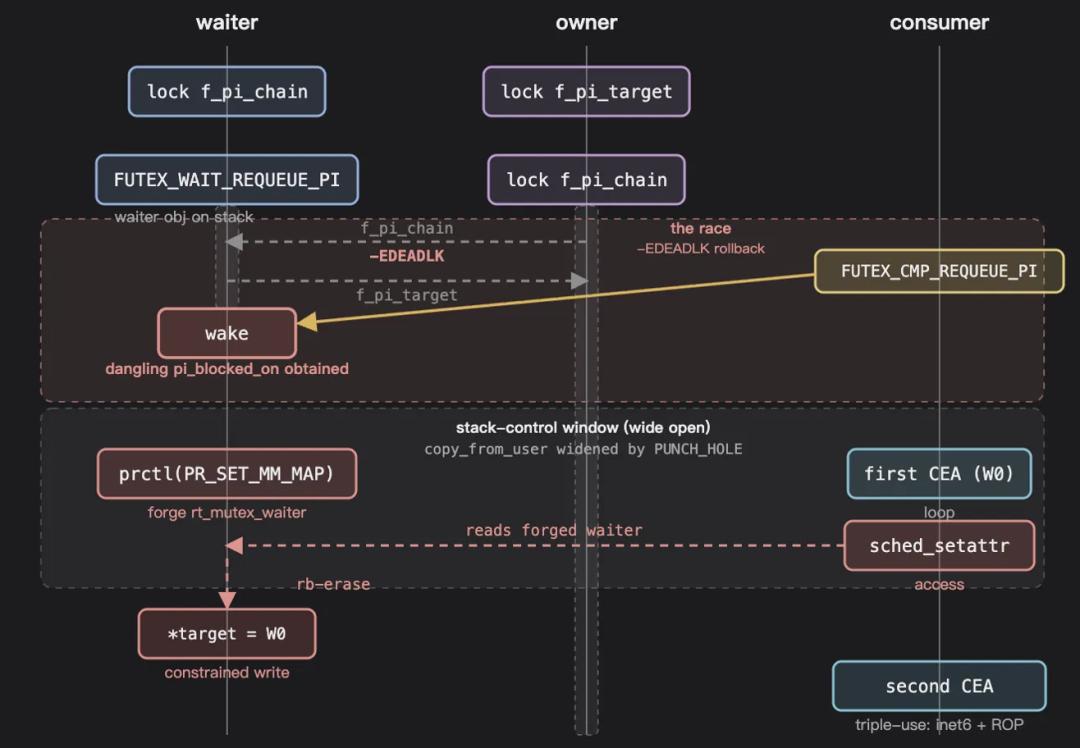
当那个休眠线程最终被唤醒并返回用户空间时,系统会归还其占用的栈内存。此时,那个被错误移除记录的休眠线程手中,还握着一张指向已释放内存的指针——这就是典型的悬空指针(Dangling Pointer)。攻击者可以利用这个悬空指针,向已释放的内存区域喷射伪造数据,欺骗内核将其识别为合法结构。通过这种方式,攻击者实现了受控的内核内存写入,进而劫持内核函数表,最终获取最高权限(root)。
更具讽刺意味的是,Linux内核自带的依赖检查工具lockdep未能发现这一漏洞。lockdep的设计初衷是验证锁的使用顺序是否会导致死锁,但它并不检查锁的所有权是否与当前清理线程匹配。简而言之,锁是对的,但“人”错了。这种细微的逻辑错位,在代码提交后的15年间,无人察觉。
Nebula Security通过AI工具VEGA,快速遍历了内核代码,构建了包含三个线程(waiter、owner、consumer)的死锁循环,成功触发了-EDEADLK回滚,留下了悬空指针,并最终完成了提权。Google KernelCTF为此奖励了92,337美元。这不仅是对技术突破的认可,更标志着自动化安全测试能力的一次飞跃。
Flock误报:被放大的蝴蝶效应
如果说GhostLock揭示了代码深处的逻辑陷阱,那么Joel Feder的遭遇则展示了系统应用层的脆弱性。
事件的起因微不足道:一块失窃车牌号码34 03 DTM在录入全国失窃数据库(NCIC)时,中间的“03”被漏掉,变成了34 DTM。这本应是一个可以通过人工复核避免的错误,但在追求效率的自动化流程中被忽略。
与此同时,Joel Feder的测试车牌照是34 10 DTM。由于新泽西州厂商牌照的特殊设计,中间数字“10”字号极小。Flock系统的AI摄像头在高速抓拍时,未能识别出这一细节,将其误读为34 DTM。于是,这个错误的匹配结果被瞬间推送至全国警方网络。
Flock系统每月需处理约200亿次车牌识别。在这个规模下,单次误报会被无限放大。从加州洛杉矶的录入错误,到明尼苏达州的警车围堵,AI系统忠实地执行了错误的指令,且速度远超人类反应。Feder在被围堵一小时后才得以脱身,而警察临走时的警告更是令人不寒而栗:“你算走运,这是在普利茅斯。要是在明尼阿波利斯,他们绝对是拔枪冲上来的。”
Feder事后指出,问题不在于AI本身犯了错,而在于输入端的人为疏忽被机器无限放大。AI只是一个乘数,如果输入是负的,结果就会成倍地恶化。更深远的影响在于,这种基于错误的监控正在常态化。从红绿灯摄像头追踪车辆,到潜在的未来应用于校车监控,AI识别技术已深入公共生活的每一个角落,而纠错机制却远远滞后。
效率与安全的博弈:重新定义AI治理
将这两起事件并置观察,我们能清晰地看到AI技术的双刃剑属性。在安全领域,AI正在超越人类的逐行审查能力,以前所未有的速度发现深层逻辑错误;而在社会治理领域,AI正在将人类的微小疏忽转化为系统性的风险,且缺乏有效的制动机制。
这种反差迫使我们需要重新思考AI在关键基础设施中的角色定位。GhostLock的发现证明了自动化漏洞挖掘的巨大价值。传统的代码审计依赖专家的经验与直觉,耗时且容易遗漏角落里的逻辑缺陷。AI通过模式识别与大规模并行计算,能够发现那些因“熟悉导致的盲视”而长期存在的漏洞。未来,类似VEGA的AI工具将成为网络安全团队的标配,极大地提升系统的整体安全基线。
然而,Flock事件则敲响了警钟。在执法、金融、医疗等高风险决策链中,完全依赖AI自动判断是不可接受的。算法模型再先进,也无法消除输入数据的质量问题,更无法替代对复杂社会情境的理解。当AI将错误以毫秒级的速度传播时,人类社会必须保留一道“人工复核”的防线。这道防线不是对技术的不信任,而是对技术局限性的理性认知。
真正的风险不在于AI犯错,而在于当AI犯错时,人类社会是否还有及时喊停的能力。GhostLock之所以能迅速被修复,是因为安全研究人员具备深厚的专业知识;而Feder之所以陷入困境,是因为监控系统缺乏透明的申诉与即时纠错机制。这提示我们,AI系统的部署必须伴随相应的制衡机制。
结语:将最终判断权留在人类手中
2026年的这两个故事,为AI时代的安全治理提供了生动的案例。GhostLock告诉我们,AI可以成为最强的“猎手”,在代码的荒漠中寻找隐藏的雷区;Flock则提醒我们,AI也可能成为最无情的“放大器”,将微小的错误变成巨大的灾难。
在这枚硬币的两面中,核心问题始终未变:我们如何确保技术始终服务于人类的福祉?答案或许在于,不要让算法完全取代人类的最终判断权。在代码审查中,AI应作为辅助工具,最终的安全确认仍需专家把关;在公共执法中,AI应作为情报辅助,关键决策必须保留人工干预的接口。
AI时代最大的漏洞,或许并不存在于Linux内核的几行代码中,也不存在于车牌识别算法的某个参数里,而是存在于我们将最终责任与判断权完全外包的那一刻。只有保持对技术的敬畏,强化人工复核机制,完善伦理与法律框架,我们才能真正驾驭这把双刃剑,让AI成为守护而非威胁的力量。未来,随着AI渗透进更多领域,这种“人机协同、人类主导”的模式,将成为社会安全与稳定的基石。